CVE-2026-99312: AMD sunucularında konuk VM'lerin ana bellek okumasına izin veren Linux KVM açığı
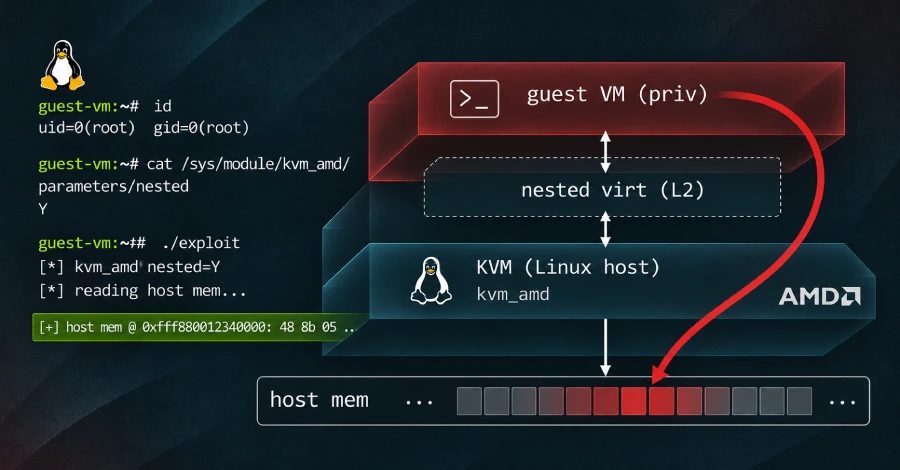
CVE-2026-99312, iç içe sanallaştırma etkin AMD sunucularında KVM'yi etkiler. Araştırmacılar, bir konuk sanal makineden bir DigitalOcean sunucusunun belleğinin yaklaşık 127 GB'ını okudu.
CVE-2026-99312 olarak takip edilen KVM'deki bir güvenlik açığı, iç içe sanallaştırma etkin olan bir AMD sunucusunda konuk sanal makinenin ana belleğe erişmesine izin verir. Terra Security'den Oren Yomtov açığı buldu ve DigitalOcean'ın hata ödül programı aracılığıyla bildirdi; DigitalOcean istismarın kendi sunucularında çalıştığını onayladı ve açığı kritik olarak değerlendirdi. Düzeltilmiş çekirdekler Salı günü yukarı akışa gönderildi ve DigitalOcean filosunu canlı yama ile yamaladı.
Açığın sağladığı erişim
Bir DigitalOcean Droplet'ında döndürülen ilk veri sunucunun çekirdek sürüm afişiydi, ardından sunucunun yaklaşık 127 GB ana belleği salt okunur olarak eşlendi. Araştırmacıların kendi bare-metal AMD sunucusunda yapılan ayrı bir yazma testi, 32 seçili baytı sunucu çekirdeğinin canlı bir sayfasına yazdı; bu değişikliği o çekirdeğe yüklenen bir tanık modülü doğruladı. Her iki test de araştırmacıların kontrolündeki bir VM içinde root erişimi gerektiriyordu; bir saldırganın da aynı konuma ihtiyacı olurdu, yalnızca ağ erişimi yetmezdi. Intel tabanlı KVM sunucuları etkilenmiyor ve anket yapılan birçok bulut sağlayıcısı AMD'de iç içe sanallaştırmayı etkinleştirmediği için savunmasız değildi.
Hatanın nasıl çalıştığı
Terra'nın teknik analizi, serbest bırakılmış belleği işaret etmeye devam eden bir işaretçi tanımlar. KVM, bir VM'nin bellek adreslerini sunucu belleğine çevirmek için iç içe sayfa tablosu kullanır ve işlemci her sanal CPU için tutulan bir işaretçi aracılığıyla bu tabloyu bulur. Bir INIT sıfırlaması iç içe bir VM'yi durdurduğunda, KVM dış VM'nin işaretçisini geri yüklemeyi atlar ve işaretçi, çekirdeğin zaten serbest bıraktığı bir sayfayı göstermeye devam eder. Çekirdek bu sayfayı yeniden kullandığında, konuk onu sunucudaki herhangi bir fiziksel sayfayı adlandıran girdilerle doldurabildi. Hata, 2022'de CVE-2022-3344 için çıkan bir yamayla oluştu; yama bir sıfırlama yolunu dış VM'nin kontrol bloğuna geri çevirdi ancak sayfa tablosu işaretçisini atladı ve hata çekirdekte dört yıldan biraz az kaldı.
Önem derecesi ve kapsam
Linux çekirdeğinin CVE ekibi açığı 10 üzerinden 8,8 olarak puanlıyor; gizlilik, bütünlük ve kullanılabilirlik üzerindeki etkisi yüksek. Red Hat'in ön değerlendirmesi açığı 5,6 ile Orta olarak derecelendiriyor ve etkiyi yalnızca hizmet reddi olarak görüyor. DigitalOcean, kendi paylaşımlı bulutu için açığı kritik saydı. Linux KVM bakımcılarına 21 Ekim'de bilgi verildi ve 2 Kasım'da bir düzeltme birleştirildi. VirtFusion, açığın araştırma dışında kullanıldığına dair bir rapor bulunmadığını belirtiyor. Exploit kodu yayımlanmadı ve geçmiş bir denemeyi tespit etmek için rehberlik bulunmuyor.
Ne yapmalı
Düzeltme sunucu çekirdeğinde yer alır; VM'lerin içindeki işletim sistemlerini güncellemek bir şeyi değiştirmez ve bir sunucu yeniden başlatılana kadar eski çekirdeğini çalıştırmaya devam eder. Yukarı akışta düzeltme, kararlı çekirdek 7.3.5 ile uzun süreli çekirdekler 6.18.64 ve 6.12.118'de yayımlandı. Etkilenen kod 2022'de 6.1 çekirdeğine girdi ve 5.15.81 ile 6.0.11 sürümlerine taşındı. Dağıtım çekirdeklerinin çoğunda henüz düzeltme yok: Debian tüm sürümleri savunmasız olarak listeliyor, düzeltme yalnızca unstable'da; Ubuntu çekirdekleri savunmasız olarak listeliyor ve düzeltilmiş paket yok; Red Hat, Enterprise Linux 9 ve 10 çekirdeklerini düzeltmesi ertelenmiş olarak etkilenenler arasında listeliyor, Enterprise Linux 8 ise etkilenmiyor.
Düzeltilmiş bir sunucu çekirdeği kurulup sunucu yeniden başlatılana kadar tek koruma, iç içe sanallaştırmayı kapatmaktır. Bu, bu yolu tamamen kapatır, ancak VM'ler artık kendi VM'lerini çalıştıramaz; bu nedenle buna bağımlı kiracılar değişiklikten önce uyarılmalıdır. VirtFusion'ın operatör kılavuzuna göre iç içe sanallaştırma, çekirdeğin kvm_amd modülünde varsayılan olarak açıktır, yani ayar bilerek değiştirilmediyse yamasız bir sunucu açıktadır. Ayarı cat /sys/module/kvm_amd/parameters/nested komutuyla kontrol edin; 1 veya Y değeri iç içe sanallaştırmanın açık olduğu anlamına gelir. Sunucu henüz güncellenemiyorsa, sunucunun modül yapılandırmasına options kvm_amd nested=0 ekleyin. Sunucuyu yeniden başlatın. Ayar, VM'ler çalışırken değiştirilemez ve yeni kurulan bir çekirdek de yeniden başlatma yapılana kadar sunucuyu korumaz. uname -r komutuyla ve iç içe ayarını tekrar okuyarak doğrulayın.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.