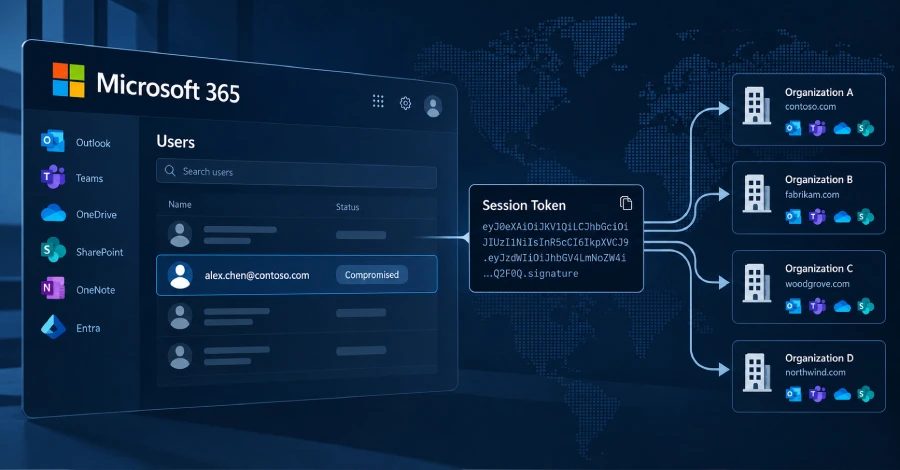
Microsoft 365 Token-Replay Saldırıları 79 Kuruluşu Etkiledi, 97 Hesap Ele Geçirildi
Araştırmacılar, 79 kuruluşta 97 hesabı ele geçiren ve kalıcılık için 48 sahte Entra cihazı kaydeden, adversary in the middle geçiş noktaları kullanan bir Microsoft 365 token-replay kampanyasını ortaya çıkardı.
Saldırıya Genel Bakış
Huntress araştırmacıları, 14 Temmuz ile 22 Eylül 2026 tarihleri arasında, adversary in the middle geçiş noktalarını kullanarak oturum açma oturumlarını ele geçiren ve çalınan jetonları yeniden oynatan bir Microsoft 365 kampanyası gözlemledi. Token spraying olarak adlandırılan saldırı, birden fazla kuruluşta çok sayıda çalınan jetonun büyük ölçekte yeniden oynatılmasını içeriyordu. Araştırmacılar, 200.000'den fazla oturum açma denemesinden 497 başarılı oturum açma olayı kaydetti; sonuçta 97 hesap ele geçirildi.
Token Replay ve MFA Atlatma
AitM oturum açma sayfası, mağdurlar ile meşru Microsoft altyapısı arasında konumlandı; girilen kimlik bilgilerini ve MFA kodlarını ele geçirdi, ardından bilgileri gerçek oturum açma sayfasına iletti. Amaç, oturum açmanın ardından Microsoft tarafından verilen erişim jetonunu toplamaktı; böylece saldırganların MFA'yı ikinci kez atlatması gerekmiyordu. Oturum açma jetonunun kanıtı daha sonra dakikalar içinde saldırgan cihazlarından yeniden oynatılarak Microsoft 365 hizmetlerine karşı otomatik oturum açma denemeleri yapıldı.
Cihazlar ve Authenticator Uygulamaları ile Kalıcılık
Saldırganlar kalıcılık mekanizması olarak sahte Entra cihazları ve yeni authenticator uygulamaları ekledi. En az 19 kuruluşta mevcut MFA yöntemleri kaldırıldı ve ilk oturum açmadan sonraki üç saat içinde yeni yöntemler kaydedildi. 21 Temmuz 2026 tarihinde, oturum ele geçirildikten 51 dakikadan daha kısa bir süre sonra iPhone 13 adlı yeni bir authenticator uygulaması etkinleştirildi. Mağdur dizinlerinde en az 48 sahte bilgisayar kaydedildi; bu da çalınan oturumun ötesinde jeton istemek için dayanıklı bir yol sağladı.
E-posta Kuralı Kötüye Kullanımı, İlişkilendirme ve Öneriler
Kampanya, maaş yatırma ve ikramiye ile ilgili e-postaları silmek veya taşımak için . sss ss iT ,., ........ s ve d gibi adlar taşıyan gizli gelen kutusu kuralları oluşturdu. Bir ele geçirilmiş posta kutusu, tüm gelen iletileri okundu olarak işaretleyen ve silen kuralların ardından yüzlerce dış alıcıya giden spam göndermek için kullanıldı. Microsoft Entra ID Protection, etkilenen hesabı yüksek riskli olarak derecelendirdi. Jetonlar, sahte oturum açma sayfalarının arkasındaki AitM geçiş noktalarından, cihaz kodu kimlik avından ve meşru oturum açmalar sırasında sosyal mühendislikten kaynaklandı. Etkinlik, AsyncRAT ile ilişkilendirilen ve Alman hosting sağlayıcısı 1337 Services GmbH'ye ait olan Romanya IP adresi 193.26.115.221'den kaynaklandı. GreyNoise, o sağlayıcıdan 29 IP adresi listeledi; bunlardan 10'u kötü amaçlı, beşi şüpheli olarak işaretlendi. Sağlayıcının kendisi StarkRDP ve rdp.sh ile bağlantılı. Her ikisine bağlı alan adları, Ocak 2025'te Nulled, Cracked ve Sellix ile birlikte Talent operasyonunda kaldırıldı. StarkRDP, yalnızca web sitesi sunucusunun ve alan adının ele geçirildiğini belirterek suçlamayı reddetti. Token replay ele geçirilmesinden şüphelenen kuruluşlara oturumları iptal etmeleri ve parolaları sıfırlamaları, Entra cihazlarını denetlemeleri, MFA yöntemlerini gözden geçirmeleri, beklenmedik gelen kutusu kurallarını ve yeni kurumsal uygulamaları kontrol etmeleri ve cihaz kodu iş akışını Koşullu Erişim politikalarıyla kısıtlamaları önerilir. Koşullu Erişim Politikaları, uygun şekilde uygulandıkları sürece MFA'nın dolduramadığı bazı güvenlik boşluklarını doldurabilir ve tüm kullanıcılar, tüm bulut uygulamaları ve tüm istemci uygulama türleri için koşulsuz olarak MFA gerektirmeli veya engellemelidir.
Kaynaklar: The Hacker News
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.