Yamalanmamış Windows Zero-Day FastUnlock, Fiziksel Saldırganların Kilit Ekranından Program Çalıştırmasına İzin Veriyor
Yeni açıklanan ve henüz yamalanmamış Windows zero-day tekniği FastUnlock, fiziksel erişimi olan birinin kilitli bir bilgisayarda sınırlı hesaptan program başlatmasını sağlıyor; Microsoft henüz yama yayımlamadı.
Yeni açıklanan ve henüz yamalanmamış FastUnlock adlı Windows zero-day tekniği, kilitli bir bilgisayara fiziksel erişimi olan bir kişinin oturum açmadan program başlatmasını sağlayabiliyor. Erişim, yönetici olmayan bir hesapla sınırlı; Microsoft'tan henüz yama yok. ThreatLocker yöntemi test etti ve çalıştığını doğruladı; araştırmacının açıklaması ise sınırlı ayrıntı sunuyor.
Atlatma Nasıl Çalışıyor
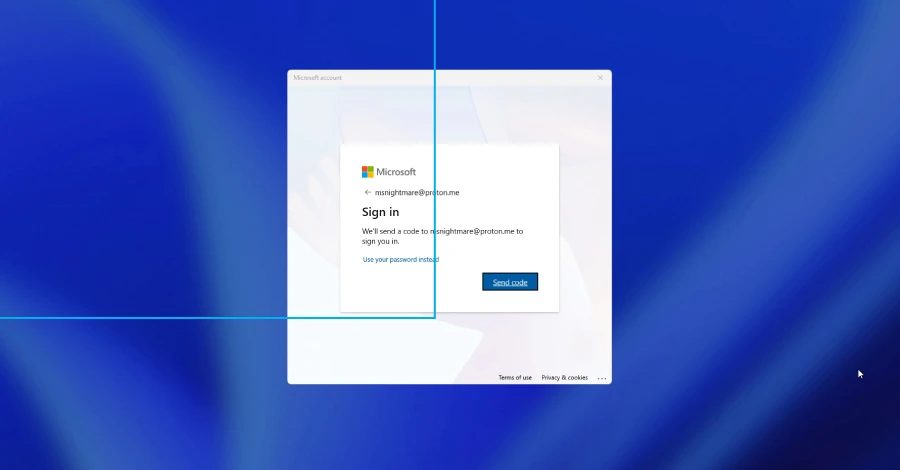
Yöntem, MSNightmare ve Nightmare Eclipse takma adlarını kullanan bir araştırmacı tarafından paylaşıldı; ThreatLocker aynı gün test etti. Fiziksel erişim, kilit ekranının kurtarma seçenekleri üzerinden erişilebilen bir Microsoft hesabı ve kilitli ekranda gezinmek için Windows'un yerleşik ekran okuyucusu Narrator gerekiyor. ThreatLocker'ın testinde yöntem, firmanın WSIAccount olarak tanımladığı ve yönetici hesabı olmadığını söylediği bir hesapta kilit ekranından program çalıştırabileceği bir noktaya ulaştı. Araştırmacının GitHub gönderisi kısa ve az yazılı ayrıntı içeren bir video barındırıyor; bu nedenle firmanın bağımsız testi, hatanın ne yaptığını en net şekilde anlatıyor. Security Affairs, araştırmacının bildirimine dayanarak rotayı şöyle anlatıyor: saldırı, “PIN'imi unuttum” veya parola seçeneğiyle ulaşılan Microsoft hesabı kurtarma ekranında başlıyor, Narrator açıldığında gizli bir arka plan penceresine odaklanıyor ve oradan klavyeyle gezinmek Narrator ayarlarını, ardından Bluetooth and Devices veya AutoPlay ayarları üzerinden Dosya Gezgini'ni açıyor, bağlı bir USB sürücüdeki program da oradan çalışıyor. Araştırmacı, yöntemi Kasım 2026 güncellemeleri yüklü Windows 11 26H2 üzerinde test etti ve Windows 10'u denemedi; 20 Kasım itibarıyla Microsoft danışmanlığı, CVE kimliği veya düzeltme yoktu ve gerçek dünyada kullanım bildirilmedi.
BitLocker ve Başlangıç Koruması
Birçok Windows bilgisayar sürücülerini BitLocker ile şifreler, ancak yaygın bir kurulum bunları bağışık yapmaz. TPM, bilgisayar başladığında sürücüyü otomatik olarak açabilir; böylece kilit ekranı göründüğünde dosyalar zaten okunabilir olabilir ve atlatma o anda çalışır. Microsoft'un TPM belgeleri, sürücünün PIN girmeden açıldığı bir modu açıklar. FastUnlock o şifrelemeyi kırmaz veya anahtarı ele geçirmez; yalnızca makine sürücüsünü normal yolla zaten açtıktan sonra çalışır. Etkilenen Windows sürümlerinin resmi bir listesi yok; koşulları sağlayan her makine, bir liste yayımlanana kadar muhtemelen etkilenmiş kabul edilmelidir.
Önerilen Önlemler
Yama yokken faydalı adımlar fiziksel denetim ve başlangıç korumasına odaklanır. Kaybolabilecek makineleri yetkisiz kişilerin elinden uzak tutun; bir yabancının erişebileceği dizüstü bilgisayarları, paylaşılan masaları ve ön tezgah bilgisayarlarını kilitleyin veya yakından yönetin. Hassas makinelerde sürücünün kendi kendine açılmasını bırakmak yerine BitLocker'a başlangıç PIN'i ekleyin ve cihazlar birinin denetiminden çıktığında kapatın veya hazırda bekletmeye alın. Başlangıç PIN'i yalnızca henüz başlamamış bir makineyi korur, kilit ekranında olan bir makineyi korumaz; Microsoft'un karşı önlem rehberi, kararlı ve doğrudan fiziksel saldırganlarla karşılaşıldığında PIN kullanmayı ve makineleri kapatmayı veya hazırda bekletmeye almayı önerir. Resmi bir düzeltme veya danışmanlık yayımlanana kadar onu izleyin ve geldiğinde uygulayın.
Kaynaklar: The Hacker News · Cybersecurity News · Security Affairs
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.