Switch 2, yazılım tabanlı kısmi jailbreak ile güvenlik açığı yaşadı
Bir araştırmacı, SmileBasic 4 kullanarak Switch 2 üzerinde yazılım tabanlı kısmi bir jailbreak gösterdi; kullanıcı alanı erişimiyle homebrew, modlama ve kayıt yedekleri mümkün oldu, ancak tam çekirdek kontrolü sağlanamadı.
Exploit nasıl çalışır
Bir güvenlik araştırmacısı, Switch 2 üzerinde yazılım tabanlı kısmi bir jailbreak gösterdi. Bu hack, Nintendo donanımında çalışan bir programlama ortamı ve yorumlayıcı olan SmileBasic 4'ün orijinal Switch sürümüne dayanır. Sözde tethered hack, ayrıcalıklı sistem erişimini etkinleştirmeye yardımcı olan bir node.js paketini çalıştırmak için aynı ağdaki bir macOS veya Linux bilgisayarına erişim de gerektirir. Pepsipu adıyla tanınan araştırmacı Sammy Hajhamid, SmileBasic'in dil yorumlayıcısını incelemek için OpenAI'nin Codex aracını kullandığını yazıyor. Özel harness'i sisteme USB komutları gönderebiliyor, sonuçları HDMI üzerinden görüntüleyebiliyor ve Bluetooth ışık anahtarı çevirme cihazı aracılığıyla konsolu güç çevrimi yapabiliyordu.
Yaklaşık iki haftalık yoğun çabanın ardından harness, SmileBasic'te bir diziden öğe çıkarırken oluşan 32 bitlik tamsayı taşmasını buldu. Bu hata, bir dizi işaretçisine erişim sağlar; bu da sistem belleğinin bazı bölümlerine okuma ve yazma erişimi verir. Hajhamid daha sonra Switch 2'nin dahili sysmodule'larına erişim aradı. Konsolun FileSystem hizmetleri modülünde, önbelleğe alınmış bir veri işaretçisini açığa çıkaran bir tampon taşması buldu; bu da keyfi okuma ve yazma yetkileri veriyordu. Oradan ayrıcalıklı dosya sistemi işlemleri yürütebiliyor ve sahte bir dosya sistemi süreci üzerinden sonunda yerel kod çalıştırabiliyordu.
Ne tür erişim sağlar
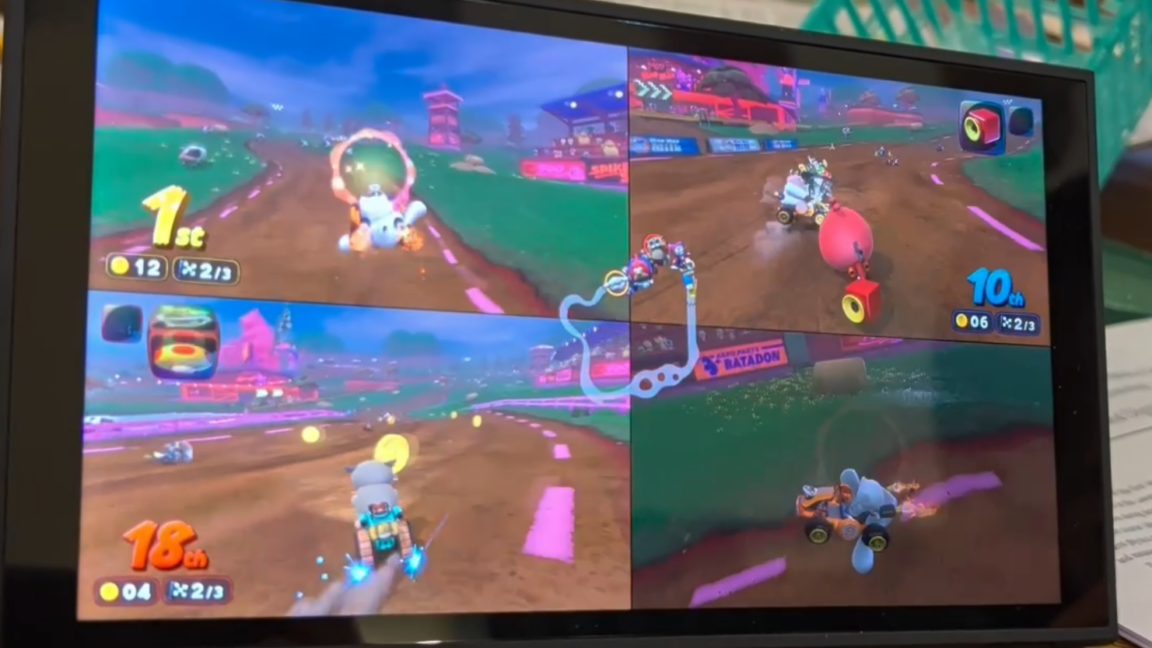
Bu exploit, "userland" erişimi sağlar. Hajhamid, kullanıcıların homebrew çalıştırmasına, Switch 2 oyunlarını tersine mühendislikle incelemesine ve modlamasına, kayıt dosyalarını Switch dışına yedeklemesine ve Switch 2'nin çevre birimlerinin çoğuna MMIO üzerinden erişmesine olanak tanıdığını söylüyor. Bir kavram kanıtı olarak Mario Kart World'de modlanmış karakterler gösterdi. Başkaları da ele geçirilmiş donanımda çalışan basit demolar ve geliştirme aşamasındaki araçlar gösteriyor.
Yine de mevcut userland exploit, Switch 2 homebrew geliştiricilerini nispeten küçük bir sandbox içinde tutuyor. Donanımın tam kontrolünü sağlayacak çekirdek düzeyi erişimin gerisinde kalıyor.
Kaldırma ve büyük olasılıkla yamalama
SmileBasic adı tanıdık gelebilir; çünkü aynı yazılımın 3DS sürümü, 2016'da o el konsolundaki smilehax exploit'inin temelini oluşturmuştu. Nintendo, o hack kamuoyuna yayıldıktan kısa süre sonra SmileBasic'i 3DS eShop'tan kaldırdı. SmileBasic 4 de benzer şekilde dünya genelinde Switch eShop'tan kaldırıldı; ancak bu haberin yayım tarihi itibarıyla benzer şekilde çalışabileceği bir Japonca demo sürümü hâlâ erişilebilir. Bu kaldırma, daha önce SmileBasic satın almamış veya indirmemiş sahipler arasında exploit'in yayılmasını yavaşlatmaya yardımcı olabilir.
Switch 2 hacking topluluğundaki diğerleri de başka oyunları kullanarak çalışan benzer exploit'leri şimdiden ima ediyor. Mevcut exploit en yeni Switch 2 firmware sürümü 23.0.1 üzerinde çalışıyor, ancak bu özel güvenlik açığı yakın zamanda gelecek firmware sürümlerinde yamalanacak gibi görünüyor; bu sürümler birçok Nintendo hizmetine ve gelecekteki oyun sürümlerine erişim için gerekli olacak. Bu hack, 2018'de ortaya çıkan ve tam bir donanım yeniden tasarımı gerektiren yamalanamaz orijinal Switch exploit'i kadar sorunlu değil. Yine de konsolun çıkışından biraz fazla bir yıl sonra Switch 2 hacker'larının bu noktaya gelmiş olması, Nintendo'nun sistem yazılımının genel olarak geçilmezliği için iyi bir işaret değil.
Kaynaklar: Ars Technica
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.