غوغل تحذر من موجة استغلال جديدة لثغرة Oracle PeopleSoft عبر تجاوز WAF
تقول Mandiant إن المجموعة UNC6240 المرتبطة بـ ShinyHunters تعيد استغلال CVE-2026-35273 على نطاق واسع، متجاوزة قواعد WAF بترميز حرف واحد في مسار الطلب، وتترك قشور ويب JSP على الخوادم.
موجة استغلال جماعي متجددة
حذّرت غوغل من موجة استغلال جماعي متجددة لثغرة حرجة في Oracle PeopleSoft تحمل الرمز CVE-2026-35273 (بتقييم 9.8 على مقياس CVSS)، وهي تسمح بتنفيذ شيفرة عن بعد دون مصادقة.
تقول Mandiant إن النشاط مرتبط بالمجموعة UNC6240 المرتبطة بـ ShinyHunters. استُغلت الثغرة أول مرة كيوم صفري في هجمات على مؤسسات أكاديمية؛ وفي ذلك الوقت أبلغت Mandiant أكثر من 100 مؤسسة تطابقت نقاط نهايتها مع عناوين IP معرّضة.
تجاوز قواعد WAF
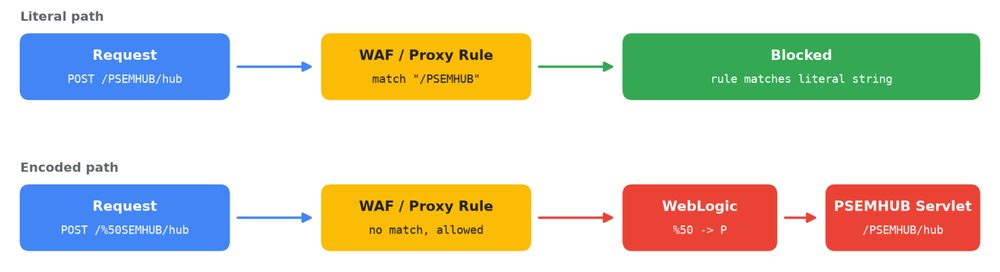
قالت Mandiant إن هذه الموجة الجديدة ناتجة عن تعديل المجموعة UNC6240 استغلالها لتجاوز قواعد جدار حماية تطبيقات الويب (WAF) التي تحجب نقطة نهاية PSEMHUB المعرّضة.
تجاوزت المجموعة القواعد النصية بترميز حرف واحد في مسار الطلب بصيغة URL، فطلبت /%50SEMHUB/ بدلاً من /PSEMHUB/. تقارن قواعد كثيرة في WAF والوكيل العكسي المسار قبل فك ترميز URL، بينما يفك خادم تطبيقات PeopleSoft الترميز ويوجّه الطلب إلى الـ servlet المعرّض.
سلسلة الهجوم كاملة
تبدأ السلسلة بطلبات POST إلى /%50SEMHUB/hub تحمل كائناً Java مُسلسلاً، تُستخدم لتحديد الأهداف المعرّضة. بعد ذلك تستغل المجموعة إلغاء تسلسل Java لنشر قشور الويب وتنفيذ أوامر دون كتابة ملفات على القرص.
تُزرع قشرتا ويب بجافا JSP في مجلد PSEMHUB.war: تتيح x.jsp تنفيذ أوامر، بينما تتيح u.jsp رفع الملفات على شكل أجزاء وتنفيذ أوامر عبر cmd.exe. وعبر u.jsp يُرفع مثبّت موقّع لكنه ملوّث باسم Ple64.exe، يحمّل في الذاكرة الباب الخلفي SIDEEYE.
SIDEEYE مكتوب بلغة C++ ويتصل بالعنوان 162.219.30[.]165 عبر TCP، ويتيح سرقة كلمات المرور من المتصفحات وتطبيقات سطح المكتب، وإدارة العمليات والملفات، وصدفة عكسية تفاعلية ووكيلاً عكسياً. نُفّذ نحو ربع الأوامر بصلاحيات root أو NT Authority\SYSTEM.
التوصيات وخطر الابتزاز
توصي غوغل بتثبيت التحديث الخاص بـ CVE-2026-35273، وتعطيل خدمة Environment Management Hub في الإعدادات متعددة الخوادم أو إزالة تطبيق PSEMHUB في الإعدادات أحادية الخادم، والبحث في سجلات WebLogic عن طلبات إلى «/PSEMHUB/» ونسخها المرمّزة بالنسبة المئوية، وتغيير كلمات المرور التي يمكن لحساب خدمة PeopleSoft قراءتها.
كما ينبغي فحص المجلدات المؤقتة بحثاً عن ملفات أرشيف كبيرة، ومراجعة سجلات تدقيق قاعدة البيانات للبحث عن استعلامات ضخمة على جداول الموارد البشرية والرواتب.
تقول غوغل إن UNC6240 معروفة بسرقة البيانات والابتزاز، لذا ينبغي للضحايا توقع محاولات ابتزاز. وفي تطور منفصل، أعلنت ShinyHunters أنها اخترقت بوابة FBIJobs.gov باستخدام ثغرة يوم صفري أخرى في PeopleSoft وسرقت 2-3 تيرابايت من البيانات، وإنها لا تطلب فدية.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.