المهاجمون يستغلون ثغرة Zimbra لنشر web shells وسرقة أسرار المصادقة
يقول باحثو أمن Microsoft إن المهاجمين استغلوا CVE-2026-73570 في Zimbra Collaboration Suite، ونشروا JSP web shells، ورفعوا الصلاحيات وحصلوا على بيانات البريد والمصادقة.
استغل المهاجمون ثغرة تم إصلاحها بالفعل في Zimbra Collaboration Suite (ZCS) لنشر web shells والوصول إلى بيانات البريد، حسبما أفاد فريق أمن Microsoft في 30 سبتمبر 2026.
تُعرف الثغرة باسم CVE-2026-73570 وتحصل على 8.9 نقطة وفق مقياس CVSS. إنها حقن أوامر يمكن استخدامه دون مصادقة ويؤدي إلى تنفيذ كود عن بُعد إذا كانت إشعارات SNMP ممكّنة وكانت حزمة zimbra-snmp مثبتة. يمكن استغلالها برسالة مصممة خصيصًا ضد خادم مفتوح، دون مصادقة.
تم إصلاح الثغرة في يوليو، ورُصد النشاط في أغسطس
أصلحتها Zimbra في يوليو 2026 بالإصدار 10.1.20. وفقًا لـ Microsoft، حدث النشاط بين 20 يوليو، يوم الإصدار، و13 أغسطس، قبل الكشف العام. اكتشف الاستغلال لأول مرة CERT Polska، وفي الشهر نفسه أضافت CISA الثغرة إلى كتالوج الثغرات المعروفة المستغلة وأمرت الوكالات الفيدرالية بتثبيت التحديث بحلول 24 أغسطس.
من web shells إلى تسريب البيانات
بعد الوصول الأولي، نفذ المهاجمون الأوامر باسم حساب خدمة "zimbra" ووضعوا عدة JSP web shells في مجلدات Jetty وmailboxd. تم تنزيل الحمولات عبر wget أو curl، وفتح reverse shells، واستُخدم cron وsystemd للحفاظ على التنفيذ.
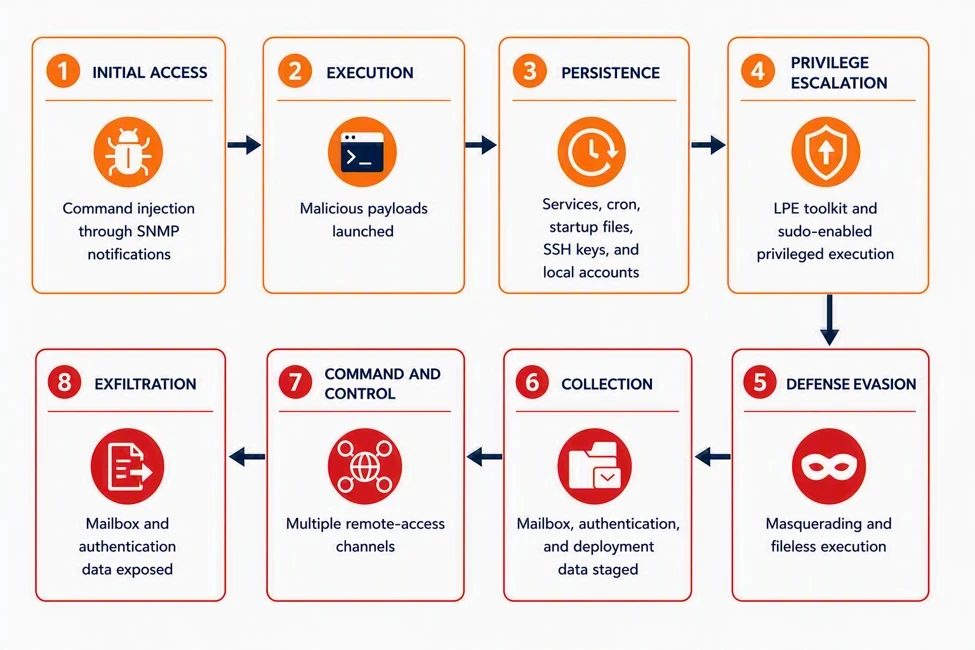
وصفت Microsoft أيضًا سلسلة أعمق: رسم خريطة النشر باستخدام zmprov ومنح sudo بدون كلمة مرور لحساب "zimbra" عبر تعديل /etc/pam.d/sudo. بدلًا من صناديق بريد فردية، حصل المهاجمون على أسرار المصادقة المركزية باستخدام "zmlocalconfig -s"، ثم عبر طلبات LDAP على zimbraPreAuthKey وzimbraAuthTokenKey.
Zimdown2 وZimclient2
في حملة واحدة، ثبّت المشغلون ملف Zimdown2 الثنائي بلغة Go، الذي نشر وكيل الوصول عن بُعد Zimclient2؛ وهو يوفر shell تفاعليًا وعمليات ملفات ووكيل SOCKS5. برنامج Go منفصل استخرج بيانات حساب Zimbra من localconfig.xml وسرّب من قاعدة البيانات جدولي mailbox وmobile_devices. على أحد الخوادم، أرشف المهاجم نسخة احتياطية وحاول نقلها إلى Azure Blob باستخدام AzCopy، لكن وفقًا لـ Microsoft، لم يتم تأكيد إتمام النقل بنجاح.
ما ينبغي على المؤسسات فعله
يُنصح المؤسسات بتثبيت تحديثات Zimbra فورًا. إذا كان ذلك غير ممكن، يُوصى بحذف حزمة zimbra-snmp، وتعطيل إشعارات SNMP، وتقييد الوصول إلى SNMP وSMTP بالمضيفين الموثوقين فقط، وكذلك تدوير أسرار المصادقة.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.