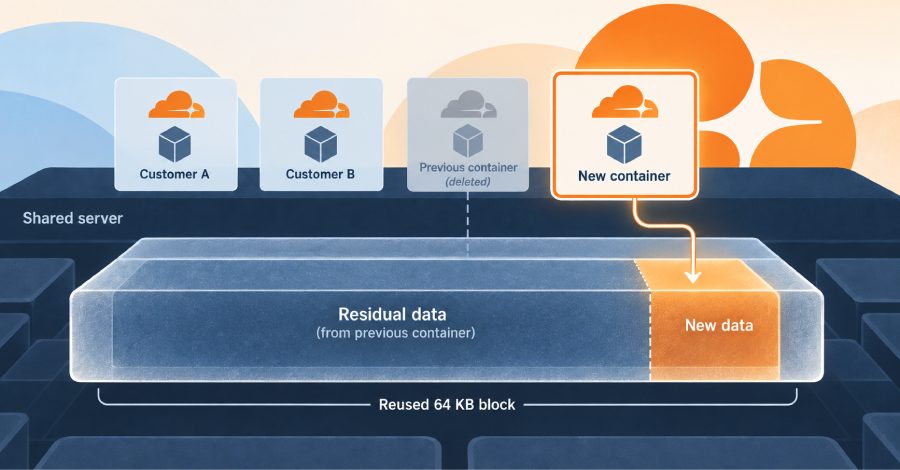
Cloudflare تسد ثغرة سمحت لحاوية بقراءة بيانات متبقية من قرص عميل آخر
أتاحت ثغرة في Cloudflare Containers لعميل مدفوع قراءة بيانات تركتها حاويات عملاء آخرين على قرص الخادم نفسه. أصلحت الشركة الثغرة على مرحلتين وقالت إن العملاء لا يحتاجون إلى أي إجراء.
أصلحت Cloudflare ثغرة في Cloudflare Containers مكّنت عميلاً مدفوعاً من قراءة بيانات تركتها حاويات عملاء آخرين على خوادم مشتركة. كشفت الشركة عنها بعد خمسة أيام من انتهاء تنظيف كامل أسطولها في 19 سبتمبر.
أبلغ عن الثغرة في 4 سبتمبر الباحث أورين يومتوف من شركة الأمن Accomplish عبر برنامج مكافآت الثغرات في Cloudflare. تشغّل Containers أكواد العملاء على خوادم يتشارك فيها كثير من الحسابات. تأثر أيضاً Cloudflare Sandboxes المبني على Containers والذي يُباع كبيئة آمنة لتشغيل أكواد غير موثوقة، بما فيها أكواد يكتبها وكلاء AI.
كيف عملت الثغرة
يحصل كل حاوية على قرص قابل للكتابة مبني بتقنية Linux thin provisioning التي تخصص التخزين في كتل بحجم 64 كيلوبايت. وعند حذف الحاوية تعود كتلها إلى بركة مشتركة، ولم تكن الكتل تُمسح قبل تسليمها إلى الحاوية التالية.
كتب الباحثون 4 كيلوبايت في كل منطقة بحجم 64 كيلوبايت تقابل مساحة حرة في نظام ملفات الحاوية، ثم قرأوا القرص على مستوى الجهاز الخام. أما الستون كيلوبايت التي لم يكتبوها فظلت تحمل بايتات من الحاوية السابقة.
في اختبارات الإنتاج وُجدت مواد متبقية في 18 من 24 عملية توزيع وعلى 20 من 22 خادماً موزعة على أربع قارات. وقالت Cloudflare إن الكتل احتوت هياكل أدلة وصفحات قواعد بيانات وقواعد SQLite كاملة، ووجد الباحثون أيضاً ملفات تعريف Chromium وملفات بيانات اعتماد. وسكربتاتهم طبعت أعداداً وفحوصاً للتنسيق فقط لا محتوى الملفات.
إصلاح على مرحلتين
أزالت Cloudflare الخيار الخطير من بركات التخزين في كامل الأسطول وأعادت السلوك الافتراضي المتمثل في تصفير الكتل الجديدة. وفي 14 سبتمبر أكد الباحثون أن إثبات المفهوم لم يعد يعمل، ودفعت الشركة مكافأة في اليوم نفسه.
لم يكن تصفير الكتل الجديدة ينظف الكتل المعيّنة سابقاً في أقراص الحاويات العاملة أو في ذاكرة النسخ الجاهزة على كل خادم. لذلك أخرجت Cloudflare كل أقراص الحاويات العاملة وتلك النسخ المخزنة، ووزعت العمل على ساعات هادئة ونظفت ذاكرة الصور على كل مضيف. وانتهى التنظيف في 19 سبتمبر.
ما الذي يعنيه ذلك
بنَت Cloudflare بصمات كشف من إثبات المفهوم ومن إعادة إنتاجها الخاصة وقارنتها بسجلات نشاط القرص المحفوظة. ولم يتطابق سوى الاختبارات المصرّح بها من الباحثين ومهندسي الشركة، وتقول الشركة إنها لم تجد أثراً لاستخدام هذا الأسلوب من غيرهم. ولم تذكر مدة بقاء الإعداد غير الآمن مفعّلاً.
لم يكن المهاجم قادراً على اختيار صاحب البيانات التي سيحصل عليها، ولم تسمح الثغرة بتغيير بيانات عميل آخر النشطة أو إيقاف حمل عمل. وتصف Accomplish هذا الاكتشاف بأنه سادس عملية خروج من صندوق رمل تنشرها منذ يوليو. ويقول الباحثون إن إعداد القرص نفسه أصاب أيضاً منتج Cloudflare المسمى Browser Run، وهو منتج لا يذكره منشور الشركة.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.