ثلاثة وكلاء AI مفتوحي المصدر يخترقون شركة من قائمة Fortune 500 وشركة طيران أمريكية وأكثر من 25 مؤسسة
استخدم مشغّل بدافع مالي ثلاثة وكلاء AI مفتوحي المصدر لمهاجمة مئات متاجر التجزئة الإلكترونية، وسرق أكثر من 600 ألف سجل بطاقة ائتمان بمتوسط 25 دولاراً لكل شركة خلال سبتمبر 2026.
استخدم مهاجم مدفوع بدافع مالي ثلاثة وكلاء AI مفتوحي المصدر للتسلل إلى مئات متاجر التجزئة الإلكترونية، وسرق أكثر من 600 ألف سجل لبطاقات ائتمان، وزرع في صفحات الدفع نصوصاً برمجية تسرق بيانات البطاقات. تمكنت شركة Gambit Security لأمن الذكاء الاصطناعي من الوصول إلى خادم المشغّل وإعادة بناء الحملة من سجلاتها وأدواتها، كما كتب في 22 سبتمبر مدير استخبارات التهديدات إيال سيلا.
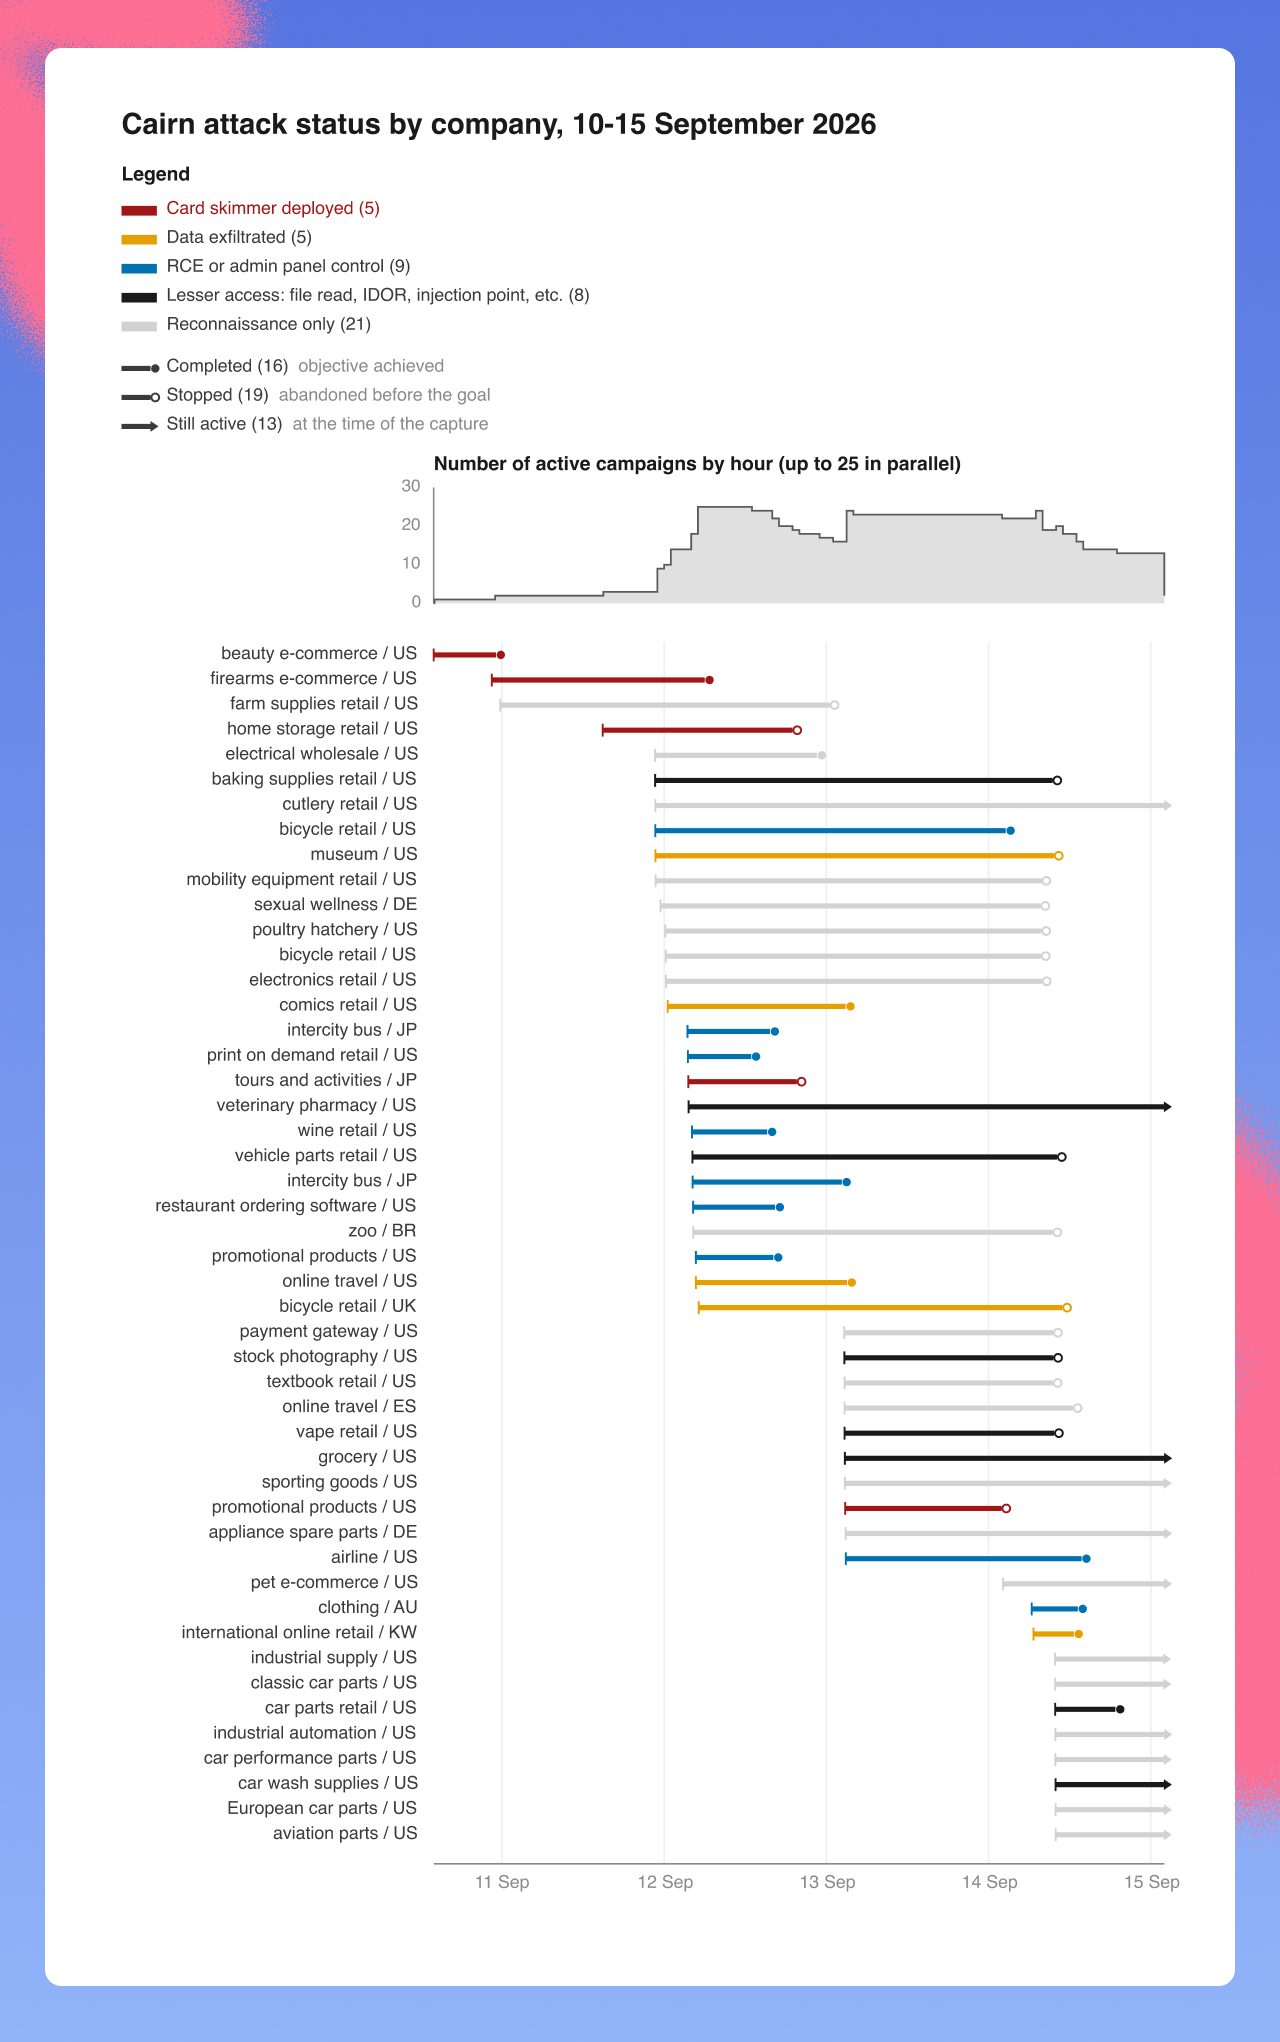
من بين الضحايا شركة ضيافة مدرجة في قائمة Fortune 500، وشركة طيران أمريكية كبرى، وموزّع أمريكي كبير للتموين الصناعي، ومتجر أزياء أمريكي على الإنترنت. في الفترة من 10 إلى 15 سبتمبر وحده أطلق المشغّل 105 هجمات على الأقل واخترق ما لا يقل عن 27 شركة بدرجات متفاوتة. تعود الحملة إلى يوليو 2026 ولا تزال مستمرة.
ثلاثة وكلاء ومشغّل واحد
بحث Strix عن ثغرات قابلة للاستغلال، وشُغّل 146 مرة ضد 138 مضيفاً بين 23 و31 أغسطس. تولّى Cairn الاستغلال الكامل. نسّق الحملة Hermes بشخصية صينية باسم SOUL - Red Team Operator: 121 مهارة، منها 78 مهارة هجومية، وواحدة كُتبت لإزالة مرشحات المحتوى الخاصة بالنظام نفسه.
أدخل المشغّل البشري 1,951 أمراً بالصينية في 260 جلسة، معظمها تعليمات قصيرة مثل "تحقق مما إذا كان رفع الملف في التقرير يسمح بتنفيذ تعليمات برمجية". وبحسب Gambit، عمل النظام على Claude Opus 4.6 من Anthropic بعد أن رفضت الطلبات موديلات أحدث.
25 دولاراً لكل هدف
تم الوصول إلى الموديلات عبر OpenRouter. ويُظهر رصيد مسجّل في 25 أغسطس إنفاق 7,005.71 دولاراً على مدى أربعة أسابيع، وتقدّر Gambit تكلفة الحملة كاملة بما بين 12,000 و18,000 دولار: بمعدل 25.46 دولاراً لكل عملية فحص من 101 عملية مكتملة، من 3.13 دولاراً لأرخص هدف إلى 79.31 دولاراً للأغلى.
بطاقات مسروقة وبيانات مُدمَّرة
في الحالات التي تحقق فيها الوصول استغرق الأمر عادة أقل من يوم، وفي كثير من الأحيان ساعات قليلة. سلسلة موثقة بدأت بحقن SQL دون مصادقة وانتهت بصلاحيات root، و46 سراً من AWS Secrets Manager ومفتاح تشفير قاعدة بيانات Magento.
طُلب زرع أدوات skimmer لأكثر من 27 ضحية بالاسم وتأكد وجودها في 19 منها. وأمرت إحدى المهارات الوكيل بمحو حقول البطاقات بعد استخراج البيانات، وفي متجر دراجات أدى التنظيف إلى حذف 180 جدولاً تطابقت أسماؤها مع بادئات الوكيل المؤقتة، بما في ذلك نسخ احتياطية أنشأها مسؤولو الضحية. وخلاصة Gambit: يمكن أن يأتي فقدان البيانات الآن كأثر جانبي لروتين شخص آخر.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.