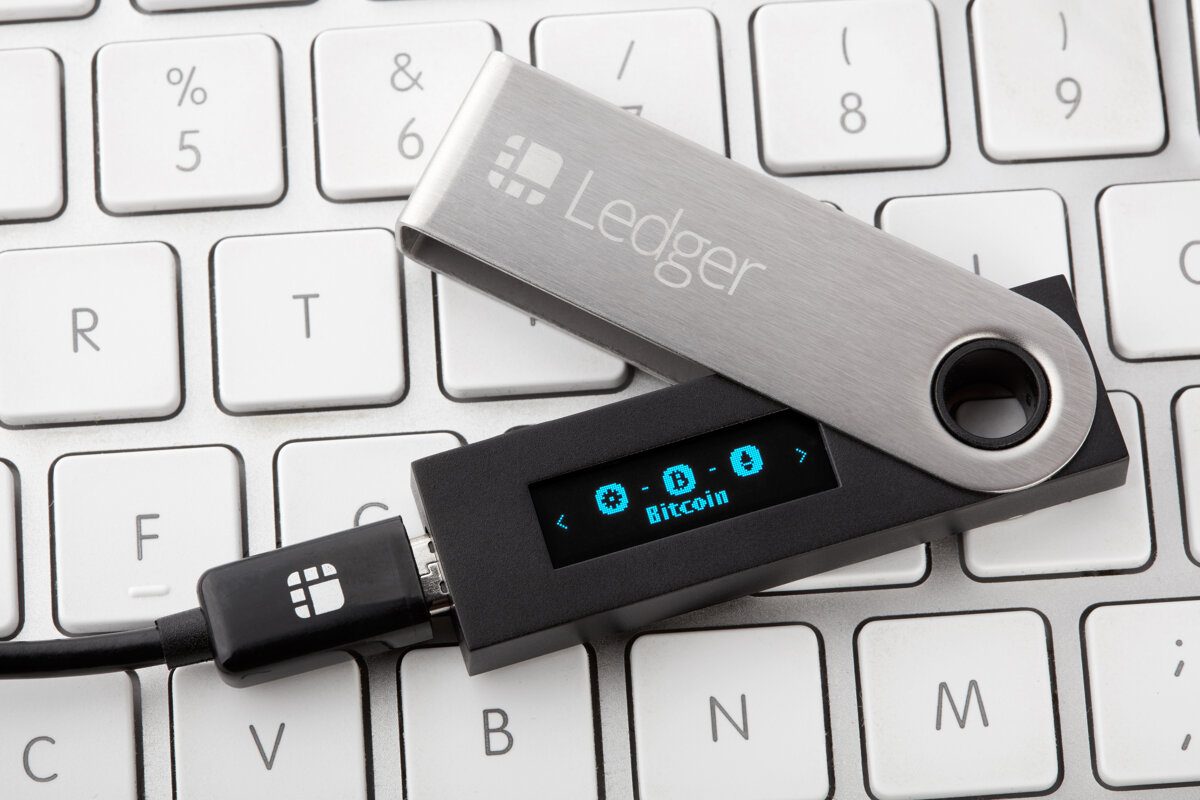
محافظ Ledger Nano X المعدلة بـ eSIM خفي تسرق عبارات seed للعملات المشفرة
يبيع مهاجمون محافظ Ledger Nano X مادية مزيفة تسجل عبارات seed سراً وترسلها عبر مودم LTE خفي، بينما يربط مراقبو بلوكتشين الأجهزة بخسائر تقارب 93 مليون دولار أمريكي.
يبيع مهاجمون مجهولون محافظ Ledger Nano X مادية معدلة تسجل سراً عبارات seed الخاصة بالمشترين وترسلها عبر اتصال الهاتف إلى المجرمين. ووفق تحليل Tibane Labs، سُحبت بهذه الأجهزة بالفعل عملات مشفرة تقارب 100 مليون دولار أمريكي. وعثر مراقبو بلوكتشين على أكثر من 300 محفظة متضررة، سُحب منها إجمالاً نحو 93 مليون دولار أمريكي. ثم تُبادل العملات المسروقة وتُبيَّض جزئياً عبر خلاطات العملات المشفرة.
كيف يعمل التلاعب
تحتوي كل محفظة Ledger Nano X على شريحة Secure Element تتحكم بشاشة لمس صغيرة. وتقدم Ledger هذه البنية على أنها محمية خصوصاً، لكن ذلك يعمل فقط إذا لم يتمكن المهاجمون من قراءة الشاشة. يضيف المجرمون عتاداً إضافياً إلى الأجهزة الحقيقية ويبيعونها لمستثمري العملات المشفرة غير المتنبهين.
تعترض الشريحة المضافة الإرسال من Secure Element إلى الشاشة المدمجة وتتعرف على حروف عبارة seed المعروضة هناك؛ وتسمى هذه التقنية embedded Tempest. وتبقى Secure Element نفسها سليمة ومحمية. ولأن المحافظ المادية تعمل مبدئياً دون اتصال، يضيف المجرمون مودم LTE ووحدة eSIM صغيرة وهوائيًا، وتغذي بطارية المحفظة هذه المكونات. وهكذا تُرسل عبارة seed عبر اتصال الهاتف، ويتحكم المهاجمون بالأصول المشفرة المحمية.
البائع المشبوه والخسائر
يتجه الشك إلى Cryptobilis، بائع المحافظ الذي يعمل أساساً من ماليزيا في جنوب شرق آسيا. وتنصح Ledger كل من اشترى من Cryptobilis خلال الأشهر الثلاثة الأخيرة بعدم استخدام هذه المحافظ ونقل الأصول سريعاً إلى محفظة أخرى. ومنعت الشركة Cryptobilis من إجراء مبيعات لاحقة، ومنعت جميع موزعي Ledger من تقديم عرض إرجاع لمستخدمين آخرين. ولا يعرف كل المشترين المتضررين أنهم اشتروا من Cryptobilis. ووفق Tibane Labs، اشترى أحد أجهزة Ledger المتلاعب بها من متجر Amazon الياباني من بائع صيني وأُرسل من ماليزيا.
وبحسب لقطات شاشة غير مؤكدة، تعود Cryptobilis منذ أغسطس إلى الصيني JiaMing. ويقول المالكون السابقون إنه لم تعد لهم أي علاقة بالشركة القديمة. واعترفت Ledger بخسارة مالية لمستخدم واحد وبالتلاعب بمحفظته، لكنها لم تؤكد الظروف الدقيقة ولا الحجم الكامل للضرر.
الجيل الثالث من الأجهزة المزيفة
أجهزة Ledger المتلاعب بها المكتشفة حديثاً هي على الأقل الجيل الثالث. في مايو عرض خبير embedded Joe Grand في Hardware.io أجهزة Ledger Nano X يبدو أنها معدلة يدوياً. ولإيجاد مساحة داخل هيكل USB صغير، استبدل المجرمون البطارية بأخرى أصغر وأنشأوا أسلاكاً ظاهرة لا تظهر إلا عند التفكيك.
ويصف Tibane Labs عمليتي تلاعب محسنتين أخريين. إحداهما صُنعت باحتراف أكبر، لكن البطارية كانت لا تزال مستبدلة. وفي الجيل الثالث قُطعت الأجزاء المضافة باحتراف، بينما بقيت البطارية الأصلية سليمة. ووجد المجرمون طريقة أقل ملاحظة لإيجاد مساحة: تحمي Ledger الشاشة من الأسفل بطبقة إسفنجية يقوم المهاجمون بكشطها. وعند الفتح لا يظهر في Ledger Nano X المتلاعب به إلا سلك هوائي صغير.
المصادر: heise.de
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.