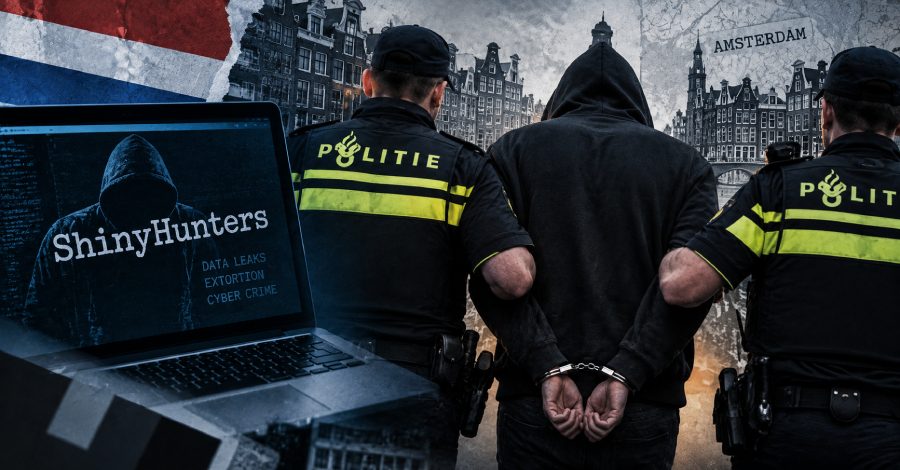
الشرطة الهولندية تعتقل شابًا يبلغ 24 عامًا من أمستردام في تحقيق ShinyHunters
أكدت الشرطة الهولندية اعتقال شاب يبلغ 24 عامًا من أمستردام في إطار التحقيق مع مجموعة القرصنة ShinyHunters. وتفيد التقارير بأن الموقوف هو Pepijn van der Stap الذي اعتُقل سابقًا في 2023 بتهم سرقة بيانات وابتزاز.
أكدت الشرطة الهولندية أنها اعتقلت شابًا يبلغ 24 عامًا من أمستردام على صلة بمجموعة القرصنة ShinyHunters.
الاعتقال في أمستردام
قالت وحدة التحقيقات والتدخلات الوطنية، Politie Landelijke Opsporing en Interventies، في منشور على منصة X يوم الاثنين: "صحيح أن رجلًا يبلغ 24 عامًا من أمستردام اعتُقل هذا الشهر في إطار تحقيق في مجموعة القرصنة ShinyHunters". وبحسب الشرطة، يُتوقع أن يمثل الموقوف أمام محكمة روتردام الجزئية في 29 سبتمبر 2026.
من هو المشتبه به
عرّف الصحفي المستقل المتخصص في الأمن السيبراني Brian Krebs وموقع DataBreaches.Net المتخصص في رصد تسريبات البيانات الموقوف بأنه Pepijn van der Stap المعروف أيضًا بلقب Umbreon. وكان قد اعتُقل سابقًا في 2023 في سلسلة من قضايا سرقة البيانات والابتزاز. ووفقًا لموقع DataBreaches.Net جرى الاعتقال الأخير في 15 سبتمبر 2026.
وأظهرت تقارير من 2023 أنه عمل في شركة الأمن السيبراني Hadrian وتطوّع في المعهد الهولندي للكشف عن الثغرات (DIVD). وقال لموقع DataBreaches.Net في يونيو 2023: "العمل في Hadrian والتطوع في DIVD جعلاني أكثر ارتيابًا بشأن المظهر الذي أتركه". ويُدرج في ملفه على LinkedIn كمسؤول الأمن الهجومي في الشركة الهولندية Neo Security.
الحملة الأوسع
جاء الاعتقال بعدما أعلنت ShinyHunters مسؤوليتها عن اختراق موقع التقديم على الوظائف في مكتب التحقيقات الفيدرالي الأمريكي (FBI) apply.fbijobs.gov، وهي عملية قيل إنها طالت تيرابايتات من البيانات الحساسة. وقال ممثل عن المجموعة لموقع 404 Media إن العملية كانت "حملة تسويقية" لا ابتزازًا، وفي بيان إلى The Hacker News شددت المجموعة على أن الهجوم على FBI "ليس ابتزازًا ولا تهديدًا ولا فدية ولا مدفوعًا بدافع مالي".
وقالت المجموعة إنها استغلت ثغرة غير معروفة سابقًا في Oracle PeopleSoft للوصول إلى الأنظمة. ويرجّح المحققون الآن أنها استخدمت بدلًا من ذلك حيلة ترميز في عنوان URL لتجاوز قواعد جدار حماية تطبيقات الويب التي تحمي نقطة النهاية PSEMHUB الضعيفة، المرتبطة بالثغرة CVE-2026-35273 ذات الخطورة الحرجة وبتقييم 9.8 على مقياس CVSS. وبحسب Google، تستهدف الحملة منظمات في قطاعات التعليم العالي والتقنية والرعاية الصحية والقطاع الحكومي.
ويُعدّ اختراق PeopleSoft أحدث حلقة في حملة ابتزاز أوسع. فمنذ 2025 يستخدم مهاجمون على صلة بـ ShinyHunters التصيّد الصوتي ورموز OAuth المسروقة، بما في ذلك عبر تكاملات Salesloft وDrift، للوصول إلى بيئات Salesforce المؤسسية. ويتابع باحثون في Google وMicrosoft هذا النشاط تحت اسمي UNC6040 وUNC6240، في حين تدّعي المجموعة سرقة أكثر من 1.5 مليار سجل من Salesforce من أكثر من 1000 منظمة.
وبالنسبة للمدافعين، نقطة الدخول نادرًا ما تكون ثغرة في صميم المنصة، بل اتصال موثوق أو رمز مخترق.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.