غوغل: ShinyHunters تجدد الاستغلال الجماعي لثغرة في Oracle PeopleSoft
يقول فريق ماندانت إن المجموعة عدّلت أسلوب استغلالها لتتجاوز قواعد جدران الحماية الخاصة بتطبيقات الويب واستهدفت عشرات الأنظمة حول العالم، بعد موجة صيفية أصابت الجامعات في الأساس.
حملة متجددة
قالت وحدة الأمن السيبراني في غوغل يوم الجمعة إن مجموعة القرصنة ShinyHunters استأنفت "الاستغلال الجماعي" لثغرة في برمجيات PeopleSoft من أوراكل، بعد أن تجاوزت الدفاعات التي أقيمت إثر هجمات الصيف.
نشرت النتائج كل من Mandiant وGoogle Threat Intelligence Group. وجاء التقرير بعد أيام من إعلان ShinyHunters أنها سرقت بيانات موظفين لدى مكتب التحقيقات الفدرالي، وهو ادعاء لم تتمكن رويترز من تأكيده.
كيف جرى تجاوز الدفاعات
في الموجة السابقة، بين 27 مايو و9 يونيو، استغلت ShinyHunters ثغرة حرجة لتنفيذ شيفرة عن بُعد تحمل الرمز CVE-2026-35273 بتقييم 9,8 على مقياس CVSS في مكوّن Environment Management Hub. وكانت الثغرة حينها من نوع Zero-Day، فأصدرت أوراكل تنبيهاً أمنياً في 10 يونيو. وأنذرت غوغل أكثر من 100 مؤسسة، 68% منها مؤسسات تعليم عالٍ.
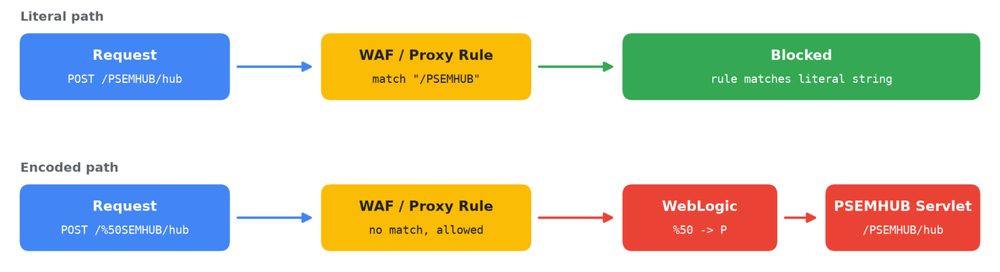
بحسب Mandiant، غيّر القراصنة أسلوبهم واستهدفوا مؤسسات طبّقت قواعد جدار حماية لتطبيقات الويب (WAF) لكنها لم تثبّت تحديث أوراكل. رمّزوا حرفاً واحداً في مسار الطلب وأرسلوا /%50SEMHUB/ بدلاً من /PSEMHUB/. فقواعد WAF والوكيل العكسي تقارن المسار قبل فك الترميز، بينما يفكّ خادم تطبيقات PeopleSoft الترميز ويوجّه الطلب إلى الخادم المصغّر المصاب.
عشرات الأنظمة حول العالم
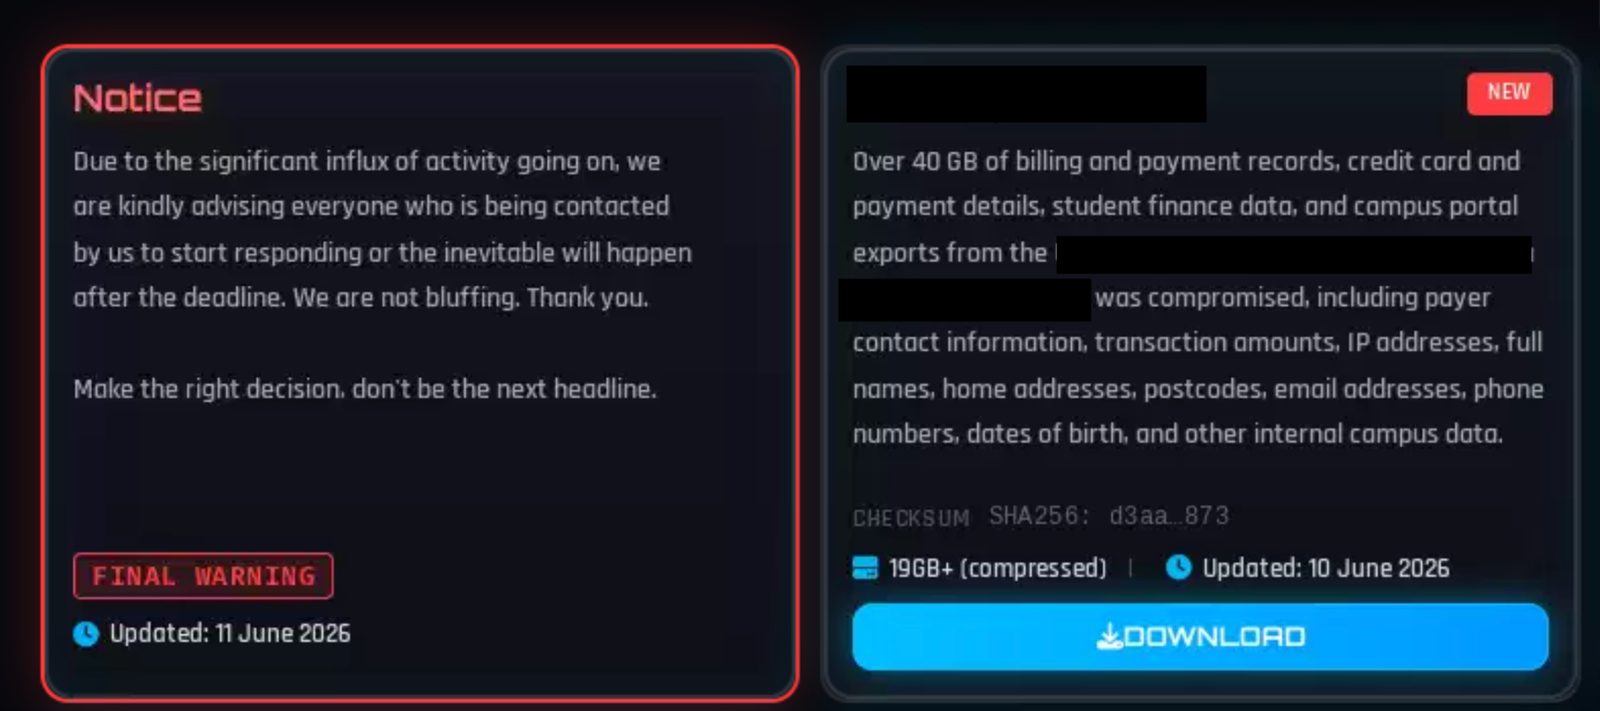
بحسب Mandiant، أصابت الموجة الأخيرة عشرات الأنظمة عالمياً، في قطاعات تمتد من التعليم العالي والتقنية إلى خدمات تقنية المعلومات والرعاية الصحية والزراعة والنقل والقطاع الحكومي.
زرع المهاجمون قواقع ويب مثل x.jsp وu.jsp داخل مجلد PSEMHUB.war، أو نفّذوا أوامر دون ترك ملفات على القرص. وفي بعض الحالات رفعوا مثبّتاً مبرمجاً خبيثاً بحجم 5,2 ميغابايت باسم Ple64.exe ويشغّل باباً خلفياً يُتابع باسم SIDEEYE.
ما تنصح به Mandiant
نصيحة Mandiant واضحة: قواعد WAF وحجب المسارات لا تغني عن التحديث. وتوصي الشركة بتطبيق التنبيه الأمني من أوراكل، وتعطيل خدمة Environment Management Hub حيث لا حاجة إليها، والبحث في سجلات WebLogic عن طلبات إلى /PSEMHUB/ وصيغه المرمّزة. ونحو ربع الأوامر المرصودة على الأنظمة المخترقة نُفّذ بصلاحيات root أو SYSTEM.
ولم ترد أوراكل على طلبات التعليق.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.