Forescout تفصّل منصة ROMULUS الخاصة بـ ClickFix التي توزّع Legion Loader
فصّل باحثو Forescout منصة ROMULUS، وهي منصة توزيع من نوع ClickFix تستخدم صفحات هبوط مزيفة لخداع المستخدمين لتنفيذ أوامر خبيثة تثبّت Legion Loader وحمولات أخرى في أجهزتهم بأنفسهم.
ROMULUS يحوّل إغراءات ClickFix إلى توزيع برمجيات خبيثة
كشف باحثو الأمن السيبراني في Forescout عن منصة توزيع ClickFix تُسمى ROMULUS تُستخدم لتوزيع برمجيات خبيثة مثل Legion Loader. تعمل المنصة كخدمة توزيع برمجيات خبيثة عبر وضع إغراءات بأسلوب ClickFix على صفحات هبوط مزيفة وخداع المستخدمين لتنفيذ أوامر خبيثة تصيب أجهزتهم بأنفسهم.
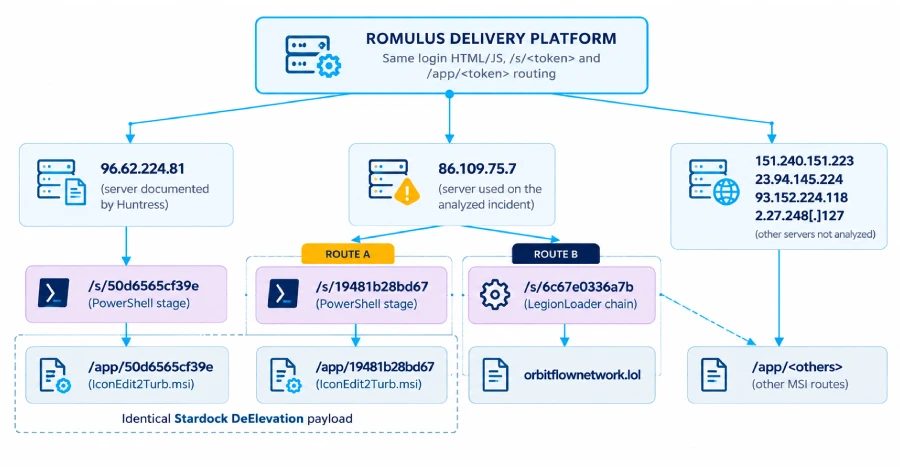
قال Sai Molige، وهو باحث أمني شارك في التحليل، إن ROMULUS قد تكون لوحة تُشغَّل بشكل خاص أو خدمة توزيع إجرامية تجارية أو إطارًا للشركاء أو برنامجًا منسوخًا بين المشغّلين. حدد Forescout ستة عناوين IP تشغّل ROMULUS وهي: 96.62.224[.]81 و86.109.75[.]7 و151.240.151[.]223 و23.94.145[.]224 و93.152.224[.]118 و2.27.248[.]127.
من تمهيد PowerShell إلى Legion Loader
قال الباحثون إن 96.62.224[.]81 كان قد سبق تحديده كمضيف لسكربت ClickFix وملف مثبّت MSI في حملة استخدمت ChatGPT Custom GPTs خبيثة لإرسال الضحايا إلى عنوان URL مزيف يقدّم إغراء ClickFix. لاحقًا وجد Forescout البرمجية الخبيثة نفسها تُوزَّع عبر 86.109.75[.]7، التي استضافت أيضًا لوحة تحمل الاسم الرمزي ROMULUS.
استُخدمت سلسلة ClickFix منفصلة لتشغيل سكربت PowerShell يوزّع Legion Loader، الذي يُسمى أيضًا Satacom downloader وCurlyGate وRobotDropper. تكشف ROMULUS نقطتي نهاية مصمّمتين لتنزيل سكربت تمهيدي لـ PowerShell، يقرر بعدها ما إذا كانت الحمولة التالية مثبّت MSI محقونًا بحصان طروادة يحمل محمّل برمجيات خبيثة أو أرشيفًا مشفّرًا يحتوي على Legion Loader. يتواصل المحمّل مع خادم بعيد لجلب حمولات إضافية وتشغيلها.
الإسناد والدفاع
قال Forescout إن من يقف وراء ROMULUS غير معروف. لا تتقاطع المنصة مع RomulusLoader، وهي عائلة برمجيات خبيثة مرتبطة بـ Silver Fox، المعروف أيضًا باسم TA4922، وهو فاعل تهديد موالٍ للصين استخدم ذرائع متعلقة بالضرائب لتوزيع أحصنة طروادة للوصول عن بُعد مثل ValleyRAT (المعروفة أيضًا باسم Winos 4.0) وDcRAT وربما Venom RAT عبر أسلوب تحميل DLL الجانبي.
تشير النتائج إلى أن ClickFix يتطور إلى ما بعد تقنية هندسة اجتماعية ليصبح نقطة دخول فعالة للبرمجيات الخبيثة. أوصى Forescout بالبحث عن أوامر PowerShell المشبوهة وأحداث تحميل DLL الجانبي للتخفيف من التهديد.
المصادر: The Hacker News
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.