كوريا الجنوبية ترفع غرامات تسرّب البيانات إلى 10% من الإيرادات
بموجب القانون المُحدَّث، قد تُفرض على الشركات الكورية التي تسرّب بيانات شخصية لعشرة ملايين شخص أو أكثر عمدًا أو بإهمال جسيم غرامات تصل إلى 10% من إجمالي الإيرادات.
يشدّد المنظّم الكوري الجنوبي لحماية البيانات العقوبة على حالات التسرّب الكبرى، بهدف دفع الشركات إلى اعتبار حماية البيانات استثمارًا وقائيًا لا نفقة تشغيلية معتادة. واعتبارًا من يوم الجمعة، يمكن أن تُفرض على أي شركة يثبت أنها سرّبت بيانات شخصية لعشرة ملايين شخص أو أكثر عمدًا أو بإهمال جسيم غرامة تصل إلى 10 في المئة من إجمالي إيراداتها بموجب قانون حماية المعلومات الشخصية المُعدَّل.
من يشمل السقف الجديد
بموجب المرسوم التنفيذي، ينطبق السقف على الشركات التي تكرر المخالفات المتعمدة أو الناتجة عن إهمال جسيم خلال ثلاث سنوات، أو التي لا تمتثل لأمر تصحيحي ثم تتعرض لتسرّب. وتُحسب الغرامة من طبيعة المخالفة وشدتها وظروفها وحجم الضرر. وقبل التعديل كان الحد الأقصى ثلاثة في المئة من المبيعات.
ماذا يعني ذلك عمليًا
يظهر الفرق بين القاعدة القديمة والجديدة في قضية واقعية: غُرِّمت شركة التجارة الإلكترونية العملاقة كوبانغ في يونيو بمبلغ 624.6 مليار وون (466.3 مليون دولار) بعد تسرّب بيانات شخصية لـ37.55 مليون شخص؛ وبالمعيار الجديد يمكن أن تصل الغرامة إلى تريليونات الوون، وإن كان المبلغ الفعلي سيبقى مرهونًا بالنية والإهمال وحجم الضرر والعوامل المخففة.
وتحصل الشركات التي استثمرت في الحماية مسبقًا على تخفيف. سيقيّم المنظّم حجم الاستثمار في ميزانيات حماية البيانات والموظفين والمعدات واستمراريته، إضافة إلى نظام الحماية الأشمل بما فيه مسؤول حماية البيانات، ويمكنه خفض الغرامة بما يصل إلى 40 في المئة. أما الشركة التي تكتشف التسرّب مبكرًا وتُبلغ المستخدمين بسرعة وتمنع انتشار الضرر فيمكن أن تحصل على تخفيض إضافي يصل إلى 40 في المئة.
إنذار مبكر ومسؤولو حماية أقوى
ويُدخل التعديل كذلك نظام إشعار التسرّب المحتمل: إذا خلصت الشركة إلى وجود احتمال كبير لانكشاف بيانات شخصية — مثلًا بعد وصول غير قانوني إلى أنظمة معالجة بياناتها، أو بعد اكتشاف أن بعض البيانات الشخصية جرى تداولها بشكل غير قانوني بما يشير إلى احتمال تسرّب بيانات آخرين — فعليها إخطار المتضررين خلال 72 ساعة من علمها بذلك.
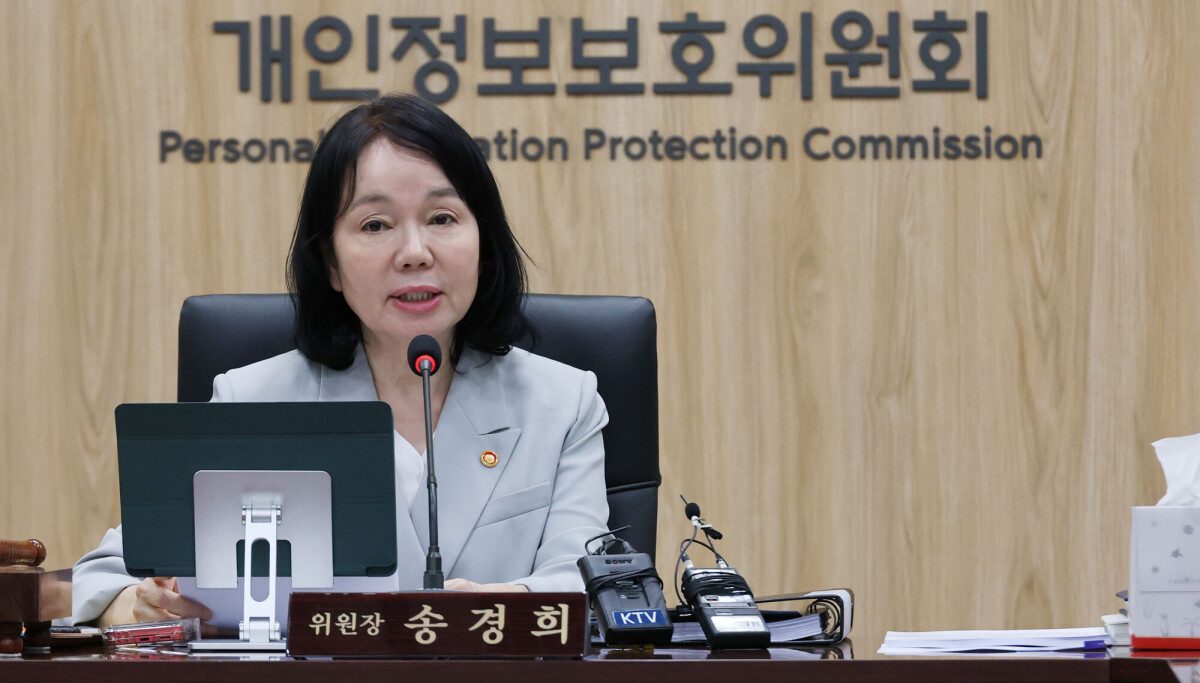
كما تتوسع سلطات مسؤولي حماية البيانات ومسؤولياتهم في المؤسسات الكبرى. فالشركات التي يتجاوز إيرادها السنوي 180 مليار وون وتعالج بيانات شخصية لمليون شخص أو أكثر، أو معلومات تعريف حساسة أو فريدة لـ50 ألف شخص أو أكثر، يجب أن تحصل على موافقة مجلس الإدارة قبل تعيين مسؤول الحماية أو تغييره أو إعفائه، وأن تُبلغ القرار إلى المفوضية. وينطبق الشرط نفسه على الجامعات التي تضم 20 ألف طالب أو أكثر، والمستشفيات الكبرى، ومشغلي الأنظمة العامة الرئيسية. وقالت رئيسة المفوضية سونغ كيونغ هي إنها تتوقع أن تبدأ الشركات في النظر إلى حماية البيانات كاستثمار استباقي يعزز ثقة العملاء.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.