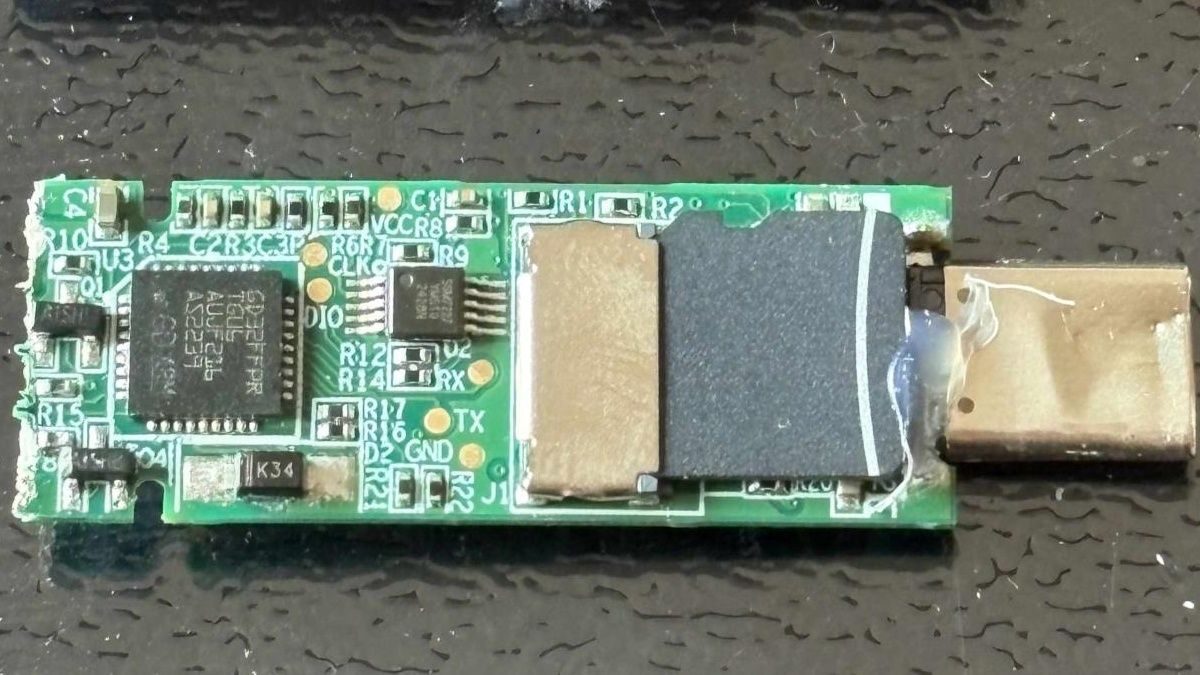
وُجد أن محرك USB Lenovo ThinkPlus FU100 المحمي ببصمة الإصبع هو بطاقة SD غير مشفرة
كشف باحث الأمان Xusheng Li أن محرك USB Lenovo ThinkPlus FU100 المحمي ببصمة الإصبع كان بطاقة SD غير مشفرة، وكشفت متابعة بمساعدة الذكاء الاصطناعي عن حسابات خلفية ومفاتيح مبرمجة في منتجات أخرى.
كشف باحث الأمان Xusheng Li أن عصا USB من Lenovo من طراز ThinkPlus FU100، المزوّدة بقارئ بصمة إصبع والتي تُباع كجهاز مشفّر بـ AES-256، كانت في داخلها مجرد بطاقة SD عادية. فقارئ البصمة كان يقتصر دوره على تفعيل اتصال USB، ولم يكن أي شيء على البطاقة مشفّراً فعلياً. وكشفت متابعة بمساعدة الذكاء الاصطناعي الأسبوع الماضي عن حسابات خلفية (backdoor) على محرك من صانع آخر، وعن مفاتيح مضمّنة في البرنامج داخل منتجات أخرى لتخزين USB كان يُفترض أنها آمنة.
نتائج FU100
قدّم Li الجهاز في محاضرة بمارس بأنه «مجرد بطاقة SD في علبة أنيقة»، مشيراً إلى أن من يملك وصولاً فيزيائياً يستطيع بلوغ البيانات بسهولة تامة، وأن من استنتاجاته أن «الأمان على مستوى العتاد» قد يكون مجرد تسويق.
أُجري التحليل الأصلي العام الماضي، وكان الحل المؤقت وضع مادة الإيبوكسي فوق البطاقة. أما إصلاح Lenovo اللاحق، الذي صدر في بداية هذا العام لأجهزة FU100 وFU200 وTU800 وقرص SSD طراز TSD303، فيتطلب من المالكين الاتصال بخط خدمة في الصين ثم إما إرسال الأجهزة للاستبدال أو الحصول على ترقية للبرنامج الثابت في الموقع. وتنصح Lenovo بنسخ البيانات احتياطياً أولاً، وتوصي بشدة بمسح المحرك قبل إرساله، وهو أمر غير مريح عملياً. وصنّفت الشركة خطورة التعميم بأنها عالية، وأحد ثلاث ثغرات CVE يتعلق ببرنامج الإعداد، وقد يتيح لمستخدم محلي مسجّل الدخول تجاوز مصادقة الجهاز وتسجيل بصمة إصبع غير موثوقة.
خلل كلمة المرور في TSD303
وجد البحث نفسه مشكلة مختلفة في قرص SSD الخارجي TSD303 من Lenovo. فقد كانت بياناته مشفّرة فعلاً، لكن المحرك كان يعيد كلمة المرور الصحيحة عبر USB بنص عادي كي يقارنها البرنامج، ما جعل التقاطها سهلاً. صدر الإصلاح الأول بعد ثلاثة أشهر من التقرير الأولي واستخدم تشفيراً كتلياً بمفتاح مشتق من قيمة تشبه الطابع الزمني؛ وكان برنامج Lenovo قادراً على اشتقاق ذلك المفتاح، لذا كان الإصلاح عرضة للاختراق إذا جرى تفكيكه، ولم يكن مفيداً لحماية البيانات إذا سُرِق الجهاز. أما الإصلاح اللاحق في نهاية العام الماضي فيجعل المحرك يتحقق بنفسه من كلمة المرور المكتوبة، بحيث لا تغادر كلمة المرور الصحيحة المحرك أبداً.
بائعون آخرون وهندسة عكسية بمساعدة الذكاء الاصطناعي
غطّت حزمة تطوير البرمجيات (SDK) نفسها تسعة أجهزة أخرى من بائعين متعددين، وكان معظمها قادراً أيضاً على كشف كلمات المرور لطرف متمكّن، وترك جهازان البيانات غير مشفّرة على بطاقة microSD. وتختلف حماية النسخ عن الوصول المباشر، لأن الهدف منها تمكين المستلمين من عرض الملفات وليس نسخها. واستخدم Li أداة الهندسة العكسية لدى جهة عمله مع Codex من OpenAI ضد أنظمة الحماية لدى بائعين آخرين. استغرق كسر أداة Netac نحو سبع دقائق، بعد أن وجد Codex مفتاحاً ثابتاً مضمّناً في البرنامج، وكلمة مرور المستخدم مكتوبة في سجلات التشخيص. وكان لدى KakaSoft USB Copy Protection كلمة مرور داخلية يبنيها البرنامج بنفسه، فأعاد Codex بنائها لفك تشفير ملف اختبار دون كلمة مرور المستخدم في نحو 26 دقيقة. واستغرق Copy Secure من Nexcopy نحو 10 دقائق، إذ فُتح مفتاحه بشهادة مضمّنة في تطبيق العرض. وكان لدى YutianDun من SecZure حسابان خلفيان مخفيان بكلمات مرور بسيطة، كُشفا عبر تنقيح الأخطاء بأسلوب السفر في الزمن. وتشير تعليقات Li إلى أنه لا يمكن افتراض وجود نية خبيثة.
الإفصاح والتخفيف
لم يوجّه Li أي تحذير إلى KakaSoft أو Nexcopy أو SecZure، بحجة أن المحرك الذي وصل إلى يد مهاجم لا يمكن استدعاؤه أو تحديثه بسهولة. وقال إن «التحقق من جانب العميل ليس آمناً أبداً»، وإن على المستخدمين التحقق بأنفسهم من ادعاءات الأمان. ولم يكن لدى Netac أي إصلاح حتى محاضرة Li في مارس. وكمثال على التشفير الصحيح، أشار Li إلى عصا USB مفتوحة المصدر تشتق مفتاحها من كلمة مرور المستخدم، بحيث لا يحصل المهاجم على شيء من قراءة بطاقة microSD وحدها.
المصادر: Tom's Hardware
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.