اختراق جزئي برمجي فقط لـ Switch 2
أظهر باحث أمني اختراقاً جزئياً برمجياً فقط لـ Switch 2 عبر SmileBasic 4، مع وصول userland لتشغيل homebrew وتعديل games ونسخ save files، دون تحكم kernel كامل.
كيف يعمل الاختراق
أظهر باحث أمني اختراقاً جزئياً لـ Switch 2 يعتمد على البرمجيات فقط. يعتمد الاختراق على نسخة Switch الأصلية من SmileBasic 4، وهي بيئة برمجة ومفسّر يعملان على أجهزة Nintendo. كما يتطلب الاختراق الموصوف بـ«المربوط» (tethered) الوصول إلى حاسوب يعمل بنظام macOS أو Linux على الشبكة نفسها لتشغيل حزمة node.js تساعد في تمكين وصول نظامي يتمتع بصلاحيات. ويكتب الباحث Sammy Hajhamid، المعروف على الإنترنت باسم Pepsipu، أنه استخدم Codex من OpenAI لفحص مفسّر لغة SmileBasic. وكانت أداة الاختبار المخصصة التي بناها قادرة على إرسال أوامر USB إلى النظام، ومشاهدة النتائج عبر HDMI، وإعادة تشغيل الكونسول عبر جهاز Bluetooth يقوم بقلب مفتاح إضاءة.
وبعد جهد كبير استمر نحو أسبوعين، اكتشفت تلك الأداة تجاوزاً في الأعداد الصحيحة بطول 32 بت يحدث عند إزالة عناصر من مصفوفة في SmileBasic. ويمنح هذا الخطأ وصولاً إلى مؤشر المصفوفة، ما يتيح بدوره قراءة وكتابة أجزاء من ذاكرة النظام. ثم بحث Hajhamid عن وصول إلى وحدات sysmodules الداخلية في Switch 2. ووجد تجاوزاً في المخزن المؤقت داخل وحدة خدمات FileSystem في الكونسول، كشف مؤشر بيانات مخزّنة مؤقتاً ومنح صلاحيات قراءة وكتابة اعتباطية. ومن هناك تمكن من تنفيذ إجراءات نظام ملفات بصلاحيات مرتفعة، ثم تحقيق تنفيذ كود أصلي عبر عملية نظام ملفات مزيفة.
ما الذي يتيحه هذا الوصول
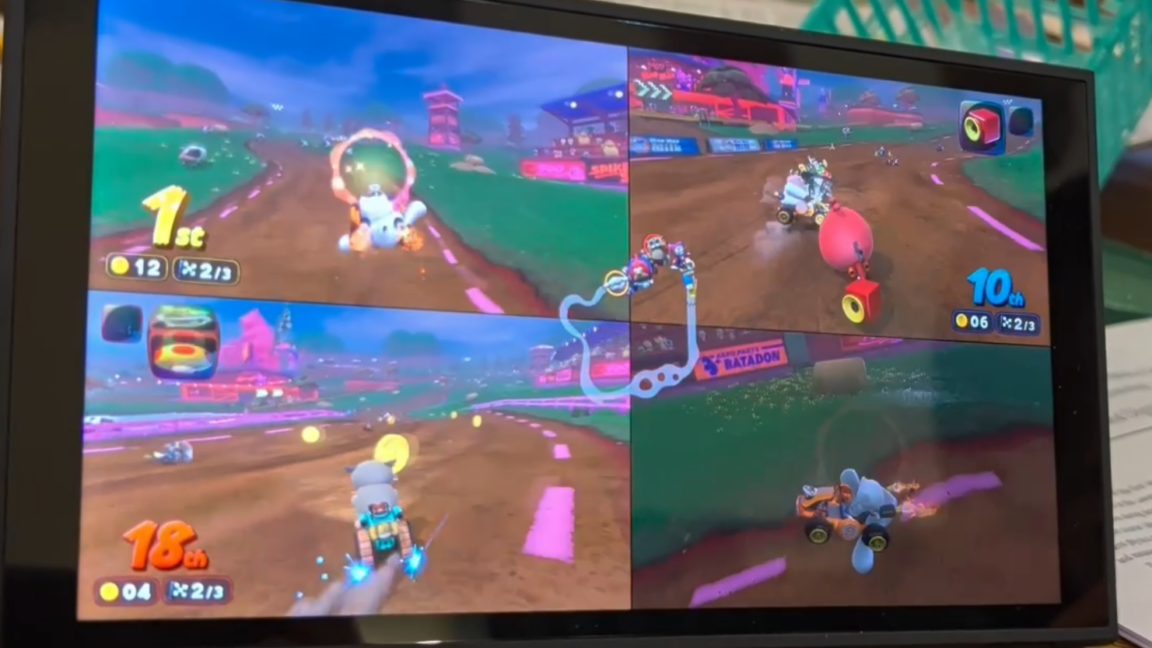
يتيح الاختراق وصولاً من نوع userland. ويقول Hajhamid إنه يتيح تشغيل homebrew، وهندسة ألعاب Switch 2 عكسياً وتعديلها، ونسخ ملفات الحفظ احتياطياً من الكونسول، والوصول إلى معظم ملحقات Switch 2 عبر MMIO. وقد عرض شخصيات معدّلة في Mario Kart World كدليل على المفهوم. ويعرض آخرون عروضاً توضيحية بسيطة وأدوات تطوير قيد الإنجاز تعمل على أجهزة مخترقة.
ومع ذلك، يبقي اختراق userland الحالي مطوري homebrew على Switch 2 داخل بيئة معزولة صغيرة نسبياً. وهو لا يرقى إلى الوصول على مستوى النواة الذي يتيح تحكماً كاملاً في العتاد.
الإزالة من المتجر والترقيع المرجّح
قد يكون اسم SmileBasic مألوفاً لأن نسخة 3DS من البرنامج نفسه كانت أساس اختراق smilehax على ذلك الجهاز المحمول في 2016. وقد أزالت Nintendo برنامج SmileBasic من متجر eShop الخاص بـ 3DS بعد وقت قصير من كشف ذلك الاختراق. وبالمثل أُزيل SmileBasic 4 من متجر eShop الخاص بـ Switch في أنحاء العالم، مع أن نسخة تجريبية يابانية قد تعمل بالطريقة نفسها لا تزال متاحة حتى وقت نشر هذا المقال. وقد تساعد هذه الإزالة في إبطاء انتشار الاختراق إلى المالكين الذين لم يشتروا SmileBasic أو يحمّلوه من قبل.
ويلمّح آخرون في مجتمع اختراق Switch 2 بالفعل إلى اختراقات مماثلة تبدو أنها تعمل باستخدام ألعاب أخرى. ويعمل الاختراق الحالي على أحدث إصدار من firmware Switch 2، وهو 23.0.1، لكن يبدو أن هذه الثغرة تحديداً ستُرقّع في إصدارات firmware وشيكة، وستكون هذه الإصدارات مطلوبة لاستمرار الوصول إلى كثير من خدمات Nintendo والألعاب المستقبلية. والاختراق ليس بخطورة اختراق Switch الأصلي غير القابل للترقيع الذي ظهر في 2018 وتطلب إعادة تصميم كاملة للعتاد. ومع ذلك، فإن وصول مخترقي Switch 2 إلى هذه المرحلة بعد ما يزيد قليلاً على سنة من إطلاق الكونسول ليس مؤشراً جيداً على مناعة برمجيات نظام Nintendo بشكل عام.
المصادر: Ars Technica
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.