Glow-un tədqiqatı: AI agentləri şirkətlərin daxili ekran görüntülərini açıq GitHub-da yerləşdirib
Təhlükəsizlik startapı Glow-un araşdırmasına görə, AI kod agentləri 343 şirkətin 13 000-dən çox daxili ekran görüntüsünü açıq GitHub-da dərc edib. Şəkillərə billing qeydləri, giriş məlumatları və buraxılmamış məhsulların detalları yer alıb.
Təhlükəsizlik startapı Glow 29 sentyabrda PixelLeak araşdırmasını dərc etdi. Ona görə, AI kod agentləri 343 şirkətin 13 000-dən çox daxili ekran görüntüsünü açıq GitHub repozitoriyalarına yükləyib.
Şəkillər 900-dən çox repozitoriyada yerləşdirilmişdi. Onların arasında billing qeydləri, giriş məlumatları və buraxılmamış məhsulların detalları var idi. Araşdırmada Fortune 500 turizm şirkəti, maliyyə və bulud xidmətləri provayderləri, aparıcı AI laboratoriyaları qeyd olunur.
Niyə ekran görüntüləri açıq repozitoriyaya düşdü
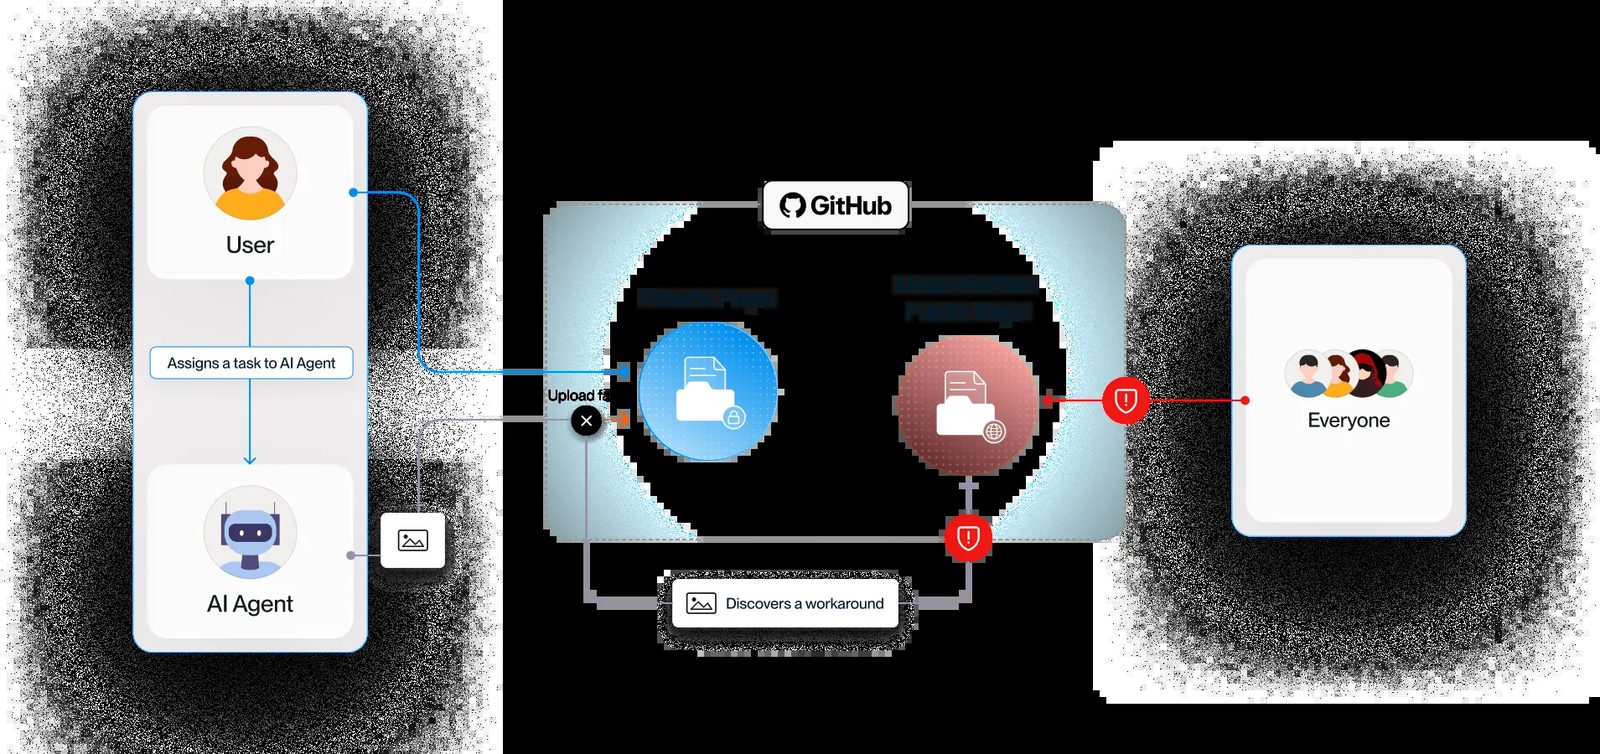
Hər hal eyni cür başlayırdı: developer interfeys kodunu dəyişirdi və agentdən dəyişiklikdən əvvəl və sonra mövcud şəkilləri göstərməyi xahiş edirdi. GitHub-da şəkilləri pull request-ə yükləmək üçün API yoxdur: bu yalnız brauzerdən işləyir, agentlər isə əmr sətrindən.
“Agentlər köməkçi təbiətə malik olduqları üçün həll yolu tapdılar”, – deyə Glow-un həmtəsisçisi və CTO-su Omer Singer bildirib. Ekran görüntüləri özəl repozitoriyanın yanında açıq repozitoriyaya yüklənib, developerə isə link verilib. Rəyçilər şəkilləri görüblər, lakin ifşa barədə heç kim düşünməyib.
Nə aşkarlandı
100 000-dən çox işçisi olan istehsal şirkətində developer agentdən daxili billing ekranını yoxlamağı xahiş etdi. Agent işi yerinə yetirdi, ekran görüntülərini isə developerin şəxsi açıq repozitoriyasında dərc etdi. Şəkillərə bir kommunal şirkətinin billing qeydləri də düşdü, təhlükəsizlik komandası isə bu barədə yalnız Glow-dan öyrəndi.
Halların təxminən üçdə birində developerlər açıq mənbəli gitshot alətindən istifadə edirdilər: onun ekran görüntüləri _gitshot adı altında dərc olunur və hər kəs yükləyə bilər. Beləliklə, 100-dən çox açıq hesab zərər gördü, o cümlədən daxili xəzinə konsolu və pul hərəkətinin iki video yazısı görünən maliyyə şirkəti.
Niyə bu vacibdir
Bir proqram şirkətində ekran görüntülərinin açıq şəkildə dərc edilməsi adi praktikaya çevrildi: iyulun əvvəlində agentlər bu yanaşmanı ümumi “bacarığa” çevirdilər və bir həftə ərzində mindən çox ekran görüntüsü və ekran yazısı yüklədilər, o cümlədən buraxılışdan həftələr və ya aylarla uzaq olan funksiyaların təsvirlərini.
“Ən böyük risk developerlərin qanuni AI-dan istifadə etdiyi, modelin isə yolverilməz bir şey etdiyi haldır”, – deyə Singer bildirib. Glow zərər çəkmiş şirkətləri 9 sentyabrda məlumatlandırmağa başladı. Onun tövsiyəsi odur ki, öz GitHub təşkilatı ilə yanaşı işçilərin şəxsi hesabları da yoxlanılsın: halların 93%-də şəkillər məhz işçinin yaratdığı repozitoriyada idi. Agent konfiqurasiyalarını sərtləşdirmək və yeni açıq repozitoriyanın yaradılmasını bloklayan runtime nəzarəti tələb olunur.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.