Google, Oracle PeopleSoft zəifliyinin WAF yan keçməklə yenidən istismarı barədə xəbərdarlıq edib
Mandiant-ın məlumatına görə, ShinyHunters-la əlaqəli UNC6240 qrupu CVE-2026-35273-ü yenidən kütləvi istismar edir: sorğu yolunda bir simvolu URL ilə kodlayaraq WAF qaydalarını yan keçir və serverlərdə JSP web shell qoyur.
Yenidən kütləvi istismar
Google, Oracle PeopleSoft-dakı kritik zəifliyin, autentifikasiya tələb etmədən uzaqdan kod icrasına imkan verən CVE-2026-35273-ün (CVSS şkalası ilə 9,8) yenidən kütləvi istismarı barədə xəbərdarlıq edib.
Mandiant-a görə, fəaliyyət ShinyHunters-la əlaqəli UNC6240 qrupu ilə bağlıdır. Zəiflik ilk dəfə akademik müəssisələrə qarşı hücumlarda sıfır gün kimi istifadə edilib; o vaxt Mandiant son nöqtələri zəif IP ünvanları ilə üst-üstə düşən 100-dən çox təşkilata məlumat verib.
WAF qaydalarının yan keçilməsi
Mandiant-a görə, UNC6240 zəif PSEMHUB son nöqtəsini bloklayan WAF qaydalarını yan keçmək üçün eksploytunu dəyişdirib.
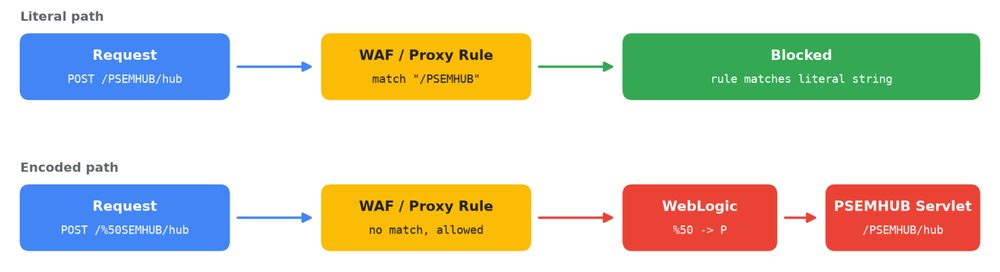
Qrup sətir əsaslı qaydaları sorğu yolunda bir simvolu URL ilə kodlaşdırmaqla yan keçib: /PSEMHUB/ əvəzinə /%50SEMHUB/ sorğusu göndərib. Bir çox WAF və reverse proxy qaydası yolu URL açılmadan əvvəl müqayisə edir, PeopleSoft tətbiq serveri isə sorğunu açır və zəif servlet-ə yönləndirir.
Hücum zəncirinin tamamı
Zəncir zəif hədəfləri müəyyən etmək üçün istifadə olunan seriləşdirilmiş Java obyekti daşıyan /%50SEMHUB/hub ünvanına POST sorğuları ilə başlayır. Sonra hücumçular Java deserializasiyasından istifadə edərək web shell yerləşdirir və diskə fayl yazmadan əmrlər icra edir.
PSEMHUB.war qovluğunda iki JSP web shell qalır: x.jsp əmr icrasını təmin edir, u.jsp isə faylların hissə-hissə yüklənməsinə və cmd.exe vasitəsilə əmr icrasına imkan verir. u.jsp ilə imzalanmış, lakin troyanla yoluxdurulmuş Ple64.exe quraşdırıcısı yüklənir; o, yaddaşa C++ ilə yazılmış SIDEEYE backdoor-unu yükləyir.
SIDEEYE 162.219.30[.]165 ünvanı ilə TCP üzərindən əlaqə saxlayır və brauzerlərdən və masaüstü tətbiqlərindən şifrə oğurlanması, proses və fayl idarəetməsi, interaktiv reverse shell və reverse proxy imkanları verir. Əmrlərin təxminən dörddə biri root və ya NT Authority\SYSTEM hüquqları ilə icra olunub.
Tövsiyələr və şantaj riski
Google tövsiyə edir: CVE-2026-35273 üçün yamağı tətbiq edin, çox serverli konfiqurasiyalarda Environment Management Hub xidmətini söndürün və ya tək serverli hallarda PSEMHUB tətbiqini silin, WebLogic jurnallarında "/PSEMHUB/" və faiz kodlanmış variantlarını axtarın və PeopleSoft xidmət hesabının oxuya bildiyi şifrələri dəyişin.
Həmçinin müvəqqəti qovluqları böyük arxivlər üçün yoxlamaq lazımdır.
UNC6240 məlumat oğurluğu və şantajla tanınır, ona görə də zərərçəkənlər şantaj cəhdlərinə hazır olmalıdır. Ayrıca ShinyHunters, FBI-ın FBIJobs.gov portalını başqa bir PeopleSoft sıfır gün zəifliyi ilə sındırdığını və 2-3 TB məlumat oğurladığını iddia edir; fidyə tələb edilmir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.