Təcavüzkarlar Zimbra boşluğundan web shell yerləşdirmək və autentifikasiya sirlərini ələ keçirmək üçün istifadə edir
Microsoft təhlükəsizlik tədqiqatçılarına görə, təcavüzkarlar Zimbra Collaboration Suite-də CVE-2026-73570-dən istifadə edərək JSP web shell-lər yerləşdirib, imtiyazları yüksəldib və poçt və autentifikasiya məlumatlarını əldə edib.
Təcavüzkarlar Zimbra Collaboration Suite-də (ZCS) artıq düzəldilmiş boşluqdan web shell-lər yerləşdirmək və poçt məlumatlarına giriş əldə etmək üçün istifadə ediblər; bu barədə Microsoft-un təhlükəsizlik tədqiqat qrupu 30 sentyabr 2026-cı ildə bildirib.
Boşluq CVE-2026-73570 adı ilə tanınır və CVSS şkalası ilə 8.9 bal alır. Bu, SNMP bildirişləri aktivdirsə və zimbra-snmp paketi quraşdırılıbsa, uzaqdan kod icrasına gətirib çıxaran, autentifikasiya tələb etməyən əmr injeksiyasıdır. Açıq serverə qarşı xüsusi hazırlanmış məktubla autentifikasiya olmadan istifadə edilə bilər.
Boşluq iyulda düzəldildi, aktivlik avqustda qeydə alındı
Zimbra onu 2026-cı ilin iyulunda 10.1.20 versiyası ilə düzəldib. Microsoft-a görə, aktivlik 20 iyul, buraxılış günü ilə 13 avqust, ictimai açıqlama arasındakı intervalda baş verib. İstismar ilk dəfə Polşa CERT-i (CERT Polska) tərəfindən aşkar edilib və həmin ay CISA boşluğu Məlum İstismar Edilən Boşluqlar kataloquna əlavə edib və federal qurumlara 24 avqusta qədər yeniləməni quraşdırmağı əmr edib.
web shell-lərdən məlumat sızmasına
İlkin girişdən sonra təcavüzkarlar əmrləri "zimbra" xidmət hesabı adından icra edib və Jetty və mailboxd qovluqlarına bir neçə JSP web shell yerləşdiriblər. Payload-lar wget və ya curl ilə yüklənib, reverse shell-lər açılıb, icranı davam etdirmək üçün isə cron və systemd-dən istifadə edilib.
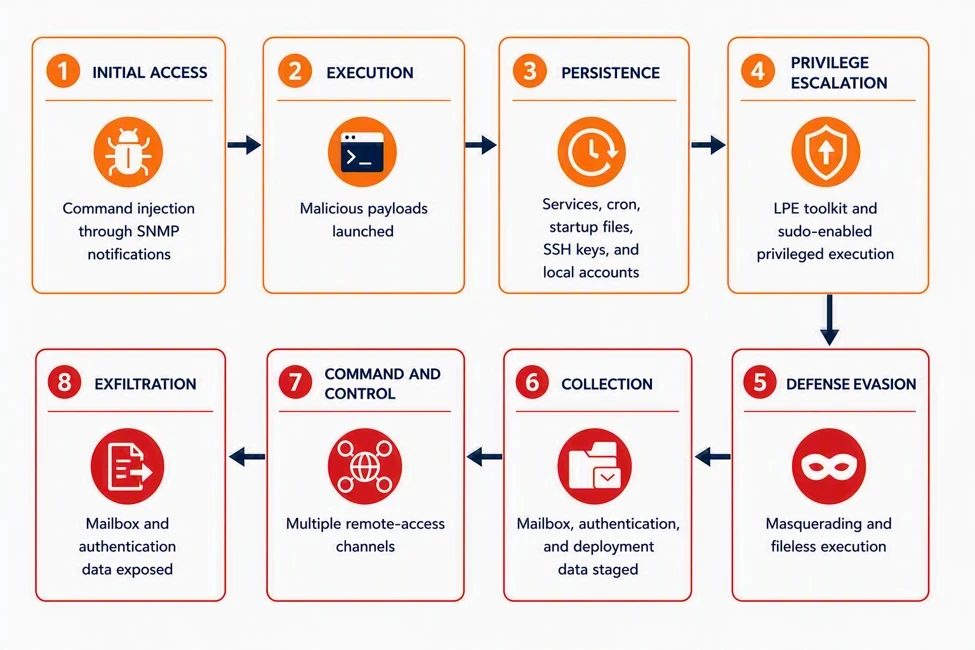
Microsoft daha dərin zənciri də təsvir edib: zmprov ilə yerləşdirmə xəritəsinin çıxarılması və /etc/pam.d/sudo dəyişdirilərək "zimbra" hesabına parolsuz sudo verilməsi. Ayrı-ayrı poçt qutuları əvəzinə təcavüzkarlar "zmlocalconfig -s" ilə mərkəzləşdirilmiş autentifikasiya sirlərini, sonra LDAP sorğuları ilə zimbraPreAuthKey və zimbraAuthTokenKey-i əldə ediblər.
Zimdown2 və Zimclient2
Bir kampaniyada operatorlar Zimclient2 uzaqdan giriş agentini yerləşdirən Zimdown2 Go binarını quraşdırıblar; o, interaktiv shell, fayl əməliyyatları və SOCKS5 proksi təqdim edir. Ayrıca Go proqramı Zimbra hesab məlumatlarını localconfig.xml-dən çıxarıb və verilənlər bazasından mailbox və mobile_devices cədvəllərini sızdırıb. Bir serverdə təcavüzkar ehtiyat nüsxəni arxivləşdirib və AzCopy ilə Azure Blob-a köçürməyə cəhd edib, lakin Microsoft-a görə, köçürmənin uğurla tamamlandığı təsdiqlənməyib.
Təşkilatlar nə etməlidir
Təşkilatlara Zimbra yeniləmələrini dərhal quraşdırmaq tövsiyə olunur. Əgər bu mümkün deyilsə, zimbra-snmp paketini silmək, SNMP bildirişlərini söndürmək və SNMP və SMTP girişini yalnız etibarlı hostlarla məhdudlaşdırmaq, həmçinin autentifikasiya sirlərini rotasiya etmək tövsiyə edilir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.