Cloudflare bir konteynerin başqa müştərinin disk məlumatlarını oxumasına imkan verən boşluğu bağladı
Cloudflare Containers-dəki boşluq ödənişli müştəriyə eyni serverin diskində digər müştərilərin konteynerlərindən qalan məlumatları oxumağa imkan verirdi. Şirkət boşluğu iki mərhələdə bağladı və müştərilərin heç nə etməsinə ehtiyac olmadığını bildirdi.
Cloudflare, Cloudflare Containers-dakı boşluğu bağladı: boşluq sayəsində ödənişli müştəri ortaq serverlərdə digər müştərilərin konteynerlərindən qalan məlumatları oxuya bilirdi. Şirkət bunu donanmanın tamamında təmizliyin 19 sentyabrda bitməsindən beş gün sonra açıqlayıb.
Boşluq 4 sentyabrda təhlükəsizlik şirkəti Accomplish-dən Oren Yomtov tərəfindən Cloudflare-in hata mükafatı proqramı vasitəsilə bildirilib. Containers müştəri kodunu bir çox hesabın paylaşdığı serverlərdə işlədir. Containers üzərində qurulan və etibarsız kodun işlədilməsi üçün təhlükəsiz mühit kimi satılan Cloudflare Sandboxes da zərər çəkib.
Boşluq necə işləyirdi
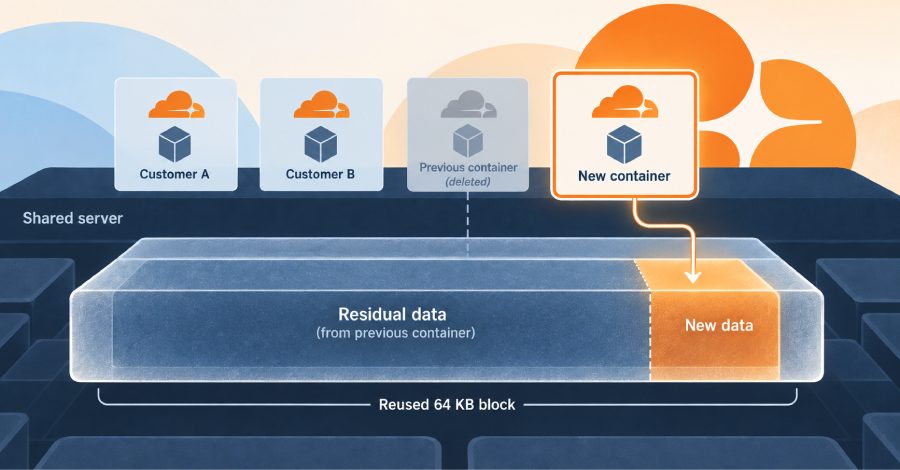
Hər konteyner yaddaşı 64 kilobaytlıq bloklarla ayıran Linux thin provisioning texnologiyası ilə qurulan yazıla bilən disk alır. Konteyner silindikdə blokları ümumi hovuza qayıdırdı və bloklar növbəti konteynerə verilməzdən əvvəl təmizlənmirdi.
Tədqiqatçılar konteynerin fayl sistemindəki boş sahəyə uyğun gələn hər 64 kilobaytlıq sahəyə 4 kilobayt yazıb, sonra diski xam səviyyədə oxuyublar. Yazmadıqları 60 kilobayt hələ də əvvəlki konteynerin baytlarını saxlayırdı.
İstehsalat testlərində qalıq məlumatlar 24 yerləşdirmədən 18-də və dörd qitəyə yayılmış 22 serverdən 20-də tapılıb. Cloudflare-ə görə bloklarda qovluq strukturları, verilənlər bazası səhifələri və tam SQLite bazaları var idi; tədqiqatçılar Chromium profilləri və etimad məlumatı faylları da tapıb. Skriptlər fayl məzmununu deyil, yalnız sayları çap edirdi.
İki mərhələli düzəliş
Cloudflare təhlükəli parametri donanma üzrə yaddaş hovuzlarından çıxarıb və yeni blokların sıfırlanması üzrə standart davranışı bərpa edib. 14 sentyabrda tədqiqatçılar konsept sübutlarının artıq işləmədiyini təsdiqləyib və şirkət həmin gün mükafatı ödəyib.
Yeni blokların sıfırlanması işləyən konteyner disklərinə və ya hər serverdə saxlanılan hazır snapshot keşinə artıq xəritələnmiş blokları təmizləmirdi. Buna görə Cloudflare bütün işləyən konteyner disklərini və keşdəki snapshotları ləğv edib və hər hostun image keşini təmizləyib. Təmizlik 19 sentyabrda tamamlanıb.
Bunun mənası
Cloudflare konsept sübutu və öz reproduksiyası əsasında aşkarlama imzaları qurub və onları saxlanılan disk fəaliyyəti qeydləri ilə müqayisə edib. Yalnız tədqiqatçıların və şirkət mühəndislərinin icazəli testləri uyğun gəlib və şirkət bu metodun başqası tərəfindən istifadə olunduğuna dair iz görmədiyini bildirir. Təhlükəli parametrin nə qədər müddət aktiv olduğunu şirkət açıqlamayıb.
Hücumçu kimin məlumatını alacağını seçə bilmirdi və boşluq canlı məlumatları dəyişməyə və ya iş yükünü dayandırmağa imkan vermirdi. Accomplish bu tapıntını iyuldan bəri dərc etdiyi altıncı sandbox qaçışı adlandırır. Tədqiqatçılar eyni disk quruluşunun Cloudflare-in Browser Run məhsuluna da təsir etdiyini deyir; şirkətin yazısında bu məhsul qeyd olunmur.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.