Üç açıq mənbəli AI agenti Fortune 500 şirkətinə, ABŞ aviaşirkətinə və 25-dən çox təşkilata sızıb
Maddi məqsədli operator üç açıq mənbəli AI agenti ilə yüzlərlə onlayn mağazaya hücum edib, 600 mindən çox bank kartı qeydini oğurlayıb və hər şirkətə ortalama 25 dollar xərcləyib.
Maddi məqsədli hücumçu üç açıq mənbəli AI agenti ilə yüzlərlə onlayn mağazaya sızıb, 600 mindən çox bank kartı qeydini oğurlayıb və ödəniş səhifələrinə kart oğurlayan skriptlər yerləşdirib. Gambit Security şirkəti operatorun serverinə çıxış əldə edib və kampaniyanı onun jurnalları və alətləri əsasında bərpa edib, bunu 22 sentyabrda təhdid kəşfiyyatı direktoru Eyal Sela yazıb.
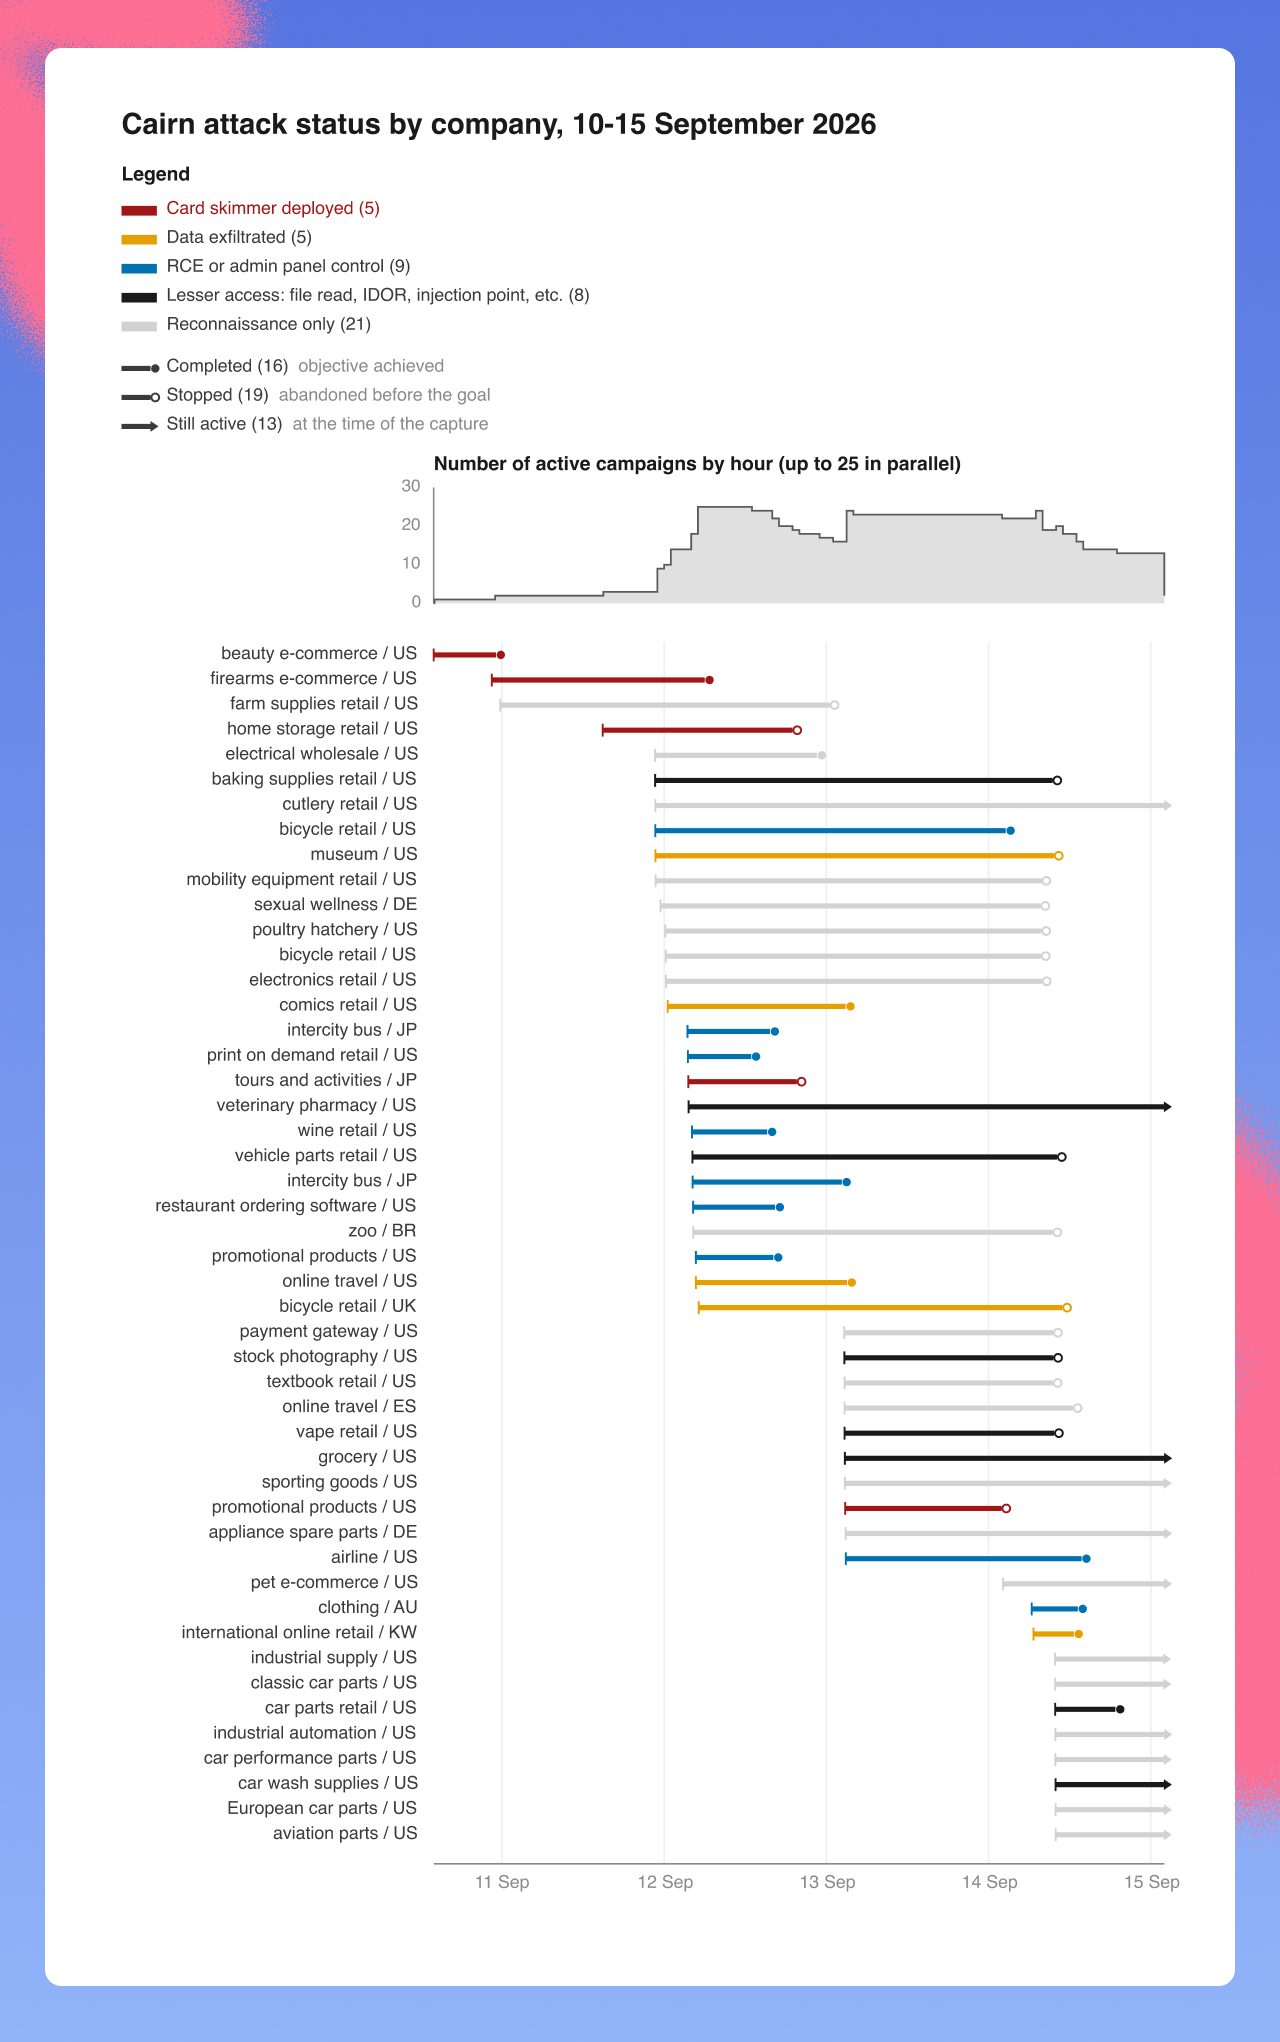
Qurbanlar arasında Fortune 500 siyahısından otelçilik şirkəti, böyük ABŞ aviaşirkəti, amerikalı sənaye təchizatı distribyutoru və ABŞ onlayn moda pərakəndəçisi var. Yalnız 10-15 sentyabr aralığında operator ən azı 105 hücum başladıb və ən azı 27 şirkəti müxtəlif dərəcədə ələ keçirib. Kampaniya 2026-cı ilin iyulundan davam edir və hələ də aktivdir.
Üç agent, bir operator
Strix istifadə edilə bilən zəiflikləri axtarıb: 23-31 avqust aralığında 138 hosta qarşı 146 dəfə işə salınıb. Cairn tam istismarı öz üzərinə götürüb. Kampaniyanı çincə SOUL - Red Team Operator personajı ilə yüklənmiş Hermes idarə edib: 121 bacarıq, onlardan 78-i hücum bacarığıdır, biri isə sistemin öz məzmun filtrlərini silmək üçün yazılıb.
İnsan operator 260 sessiyada çincə 1.951 sorğu yazıb, çoxu qısa təlimatlar olub, məsələn "hesabatdakı fayl yükləmə kod icra edə bilir, bax". Gambit-ə görə sistem Anthropic-in Claude Opus 4.6 modelində işləyib, çünki daha yeni modellər sorğuları rədd edib.
Hədəf başına 25 dollar
Modellərə çıxış OpenRouter vasitəsilə olub. 25 avqustda qeydə alınan balans dörd həftədə 7.005,71 dollar xərcləndiyini göstərir, Gambit isə bütün kampaniyanın dəyərini 12.000-18.000 dollar hesab edir: 101 tamamlanmış skanda orta hesabla 25,46 dollar, ən ucuz hədəf 3,13, ən bahalı 79,31 dollar.
Oğurlanmış kartlar, silinmiş məlumatlar
Çıxış əldə olunan yerlərdə bu adətən bir gündən az, çox vaxt bir neçə saat çəkib. Sənədləşdirilmiş bir zəncir autentifikasiyasız SQL inyeksiyası ilə başlayıb, root hüquqları, AWS Secrets Manager-dən 46 sirr və Magento bazasının şifrələmə açarı ilə bitib.
Skimmerlər ən azı 27 adı çəkilən qurban üçün sifariş edilib və 19-da təsdiqlənib. Bir bacarıq agentə məlumat çıxarıldıqdan sonra kart sahələrini silməyi əmr edirdi, bir velosiped mağazasında isə təmizləmə agentin müvəqqəti prefiksləri ilə üst-üstə düşən 180 cədvəli, qurbanın administratorlarının yaratdığı ehtiyat nüsxələr də daxil olmaqla silib. Gambit-in nəticəsi: məlumat itkisi artıq başqasının rutininin yan təsiri kimi gələ bilər.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.