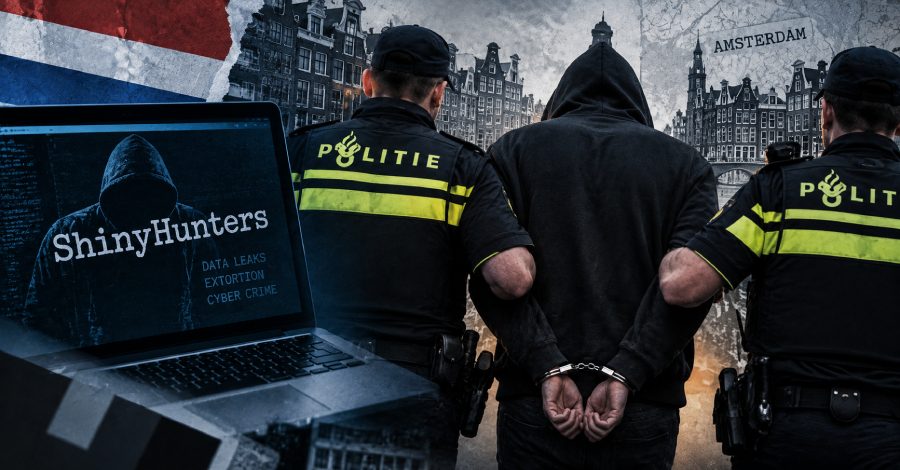
Hollandiya polisi ShinyHunters araşdırmasında 24 yaşlı Amsterdam sakinini saxlayıb
Hollandiya polisi ShinyHunters haker qrupu ilə əlaqədar Amsterdamdan 24 yaşlı bir kişini saxladığını təsdiqləyib. Mətbuata görə, saxlanılan şəxs 2023-cü ildə məlumat oğurluğu və şantaja görə də saxlanılmış Pepijn van der Stap-dır.
Hollandiya polisi ShinyHunters haker qrupu ilə əlaqədar Amsterdamdan 24 yaşlı bir kişinin saxlanıldığını təsdiqləyib.
Amsterdamda saxlanma
Ölkənin milli araşdırma və müdaxilə xidməti Politie Landelijke Opsporing en Interventies bazar ertəsi X-də yazdığı paylaşımda bildirib: "Doğrudur, bu ay Amsterdamdan 24 yaşlı bir kişi ShinyHunters adlı haker qrupu barədə araşdırma çərçivəsində saxlanılıb." Polisin məlumatına görə, şübhəli 29 sentyabr 2026-cı ildə Rotterdam Rayon Məhkəməsinə çıxarılacaq.
Şübhəli kimdir
Müstəqil təhlükəsizlik jurnalisti Brian Krebs və məlumat sızmalarını izləyən DataBreaches.Net saytı saxlanılan şəxsi Umbreon ləqəbi ilə də tanınan Pepijn van der Stap kimi müəyyən edib. O, əvvəllər, 2023-cü ildə bir sıra məlumat oğurluğu və şantaj işlərinə görə saxlanılmışdı. DataBreaches.Net-ə görə son saxlanma 15 sentyabr 2026-cı ildə baş verib.
2023-cü il məlumatları göstərir ki, van der Stap Hadrian kibertəhlükəsizlik şirkətində çalışıb və Hollandiya Zəifliklərin Aşkarlanması İnstitutunda (DIVD) könüllü olub. "Hadrian-da işləmək və DIVD-də könüllü olmaq məni xarici görkəmim barədə daha çox paranoyak etdi" deyə o, 2023-cü ilin iyununda DataBreaches.Net-ə bildirib. LinkedIn profilində o, Hollandiyanın Neo Security şirkətində hücum təhlükəsizliyi üzrə rəhbər kimi göstərilib.
Daha geniş kampaniya
Saxlanma ShinyHunters-in ABŞ Federal Təhqiqat Bürosunun (FBI) iş müraciətləri saytı apply.fbijobs.gov-a hücumu öz üzərinə götürməsindən sonra baş verib; həmin hücumda terabaytlarla həssas məlumatın oğurlandığı bildirilir. Qrupun nümayəndəsi 404 Media-ya deyib ki, əməliyyat şantaj deyil, "marketinq kampaniyası" idi, və The Hacker News-ə verilən bəyanatda qrup vurğulayıb ki, FBI-a hücum "şantaj deyildi, təhdid deyildi, fidyə deyildi və maliyyə motivli deyildi".
Qrupun sözlərinə görə, giriş əldə etmək üçün Oracle PeopleSoft-un əvvəllər bilinməyən zəifliyindən istifadə edib. İndi tədqiqatçılar hesab edirlər ki, əslində CVE-2026-35273 ilə bağlı zəif PSEMHUB son nöqtəsini qoruyan firewall qaydalarını keçmək üçün URL kodlaşdırma hiyləsindən istifadə olunub. Həmin zəiflik 9.8 CVSS balı ilə kritik səviyyədədir. Google-a görə, fəaliyyət ali təhsil, texnologiya, səhiyyə və dövlət sektorundakı təşkilatları hədəfləyir.
PeopleSoft hücumu daha geniş şantaj kampaniyasının sonuncu epizodudur. 2025-ci ildən ShinyHunters ilə əlaqəli hücumçular səsli fişinq və oğurlanmış OAuth tokenləri, o cümlədən Salesloft və Drift inteqrasiyaları vasitəsilə korporativ Salesforce mühitlərinə çatır. Google və Microsoft tədqiqatçıları bu fəaliyyəti UNC6040 və UNC6240 adları ilə izləyir, qrup isə 1000-dən çox təşkilatdan 1,5 milyardan çox oğurlanmış Salesforce qeydi iddia edir.
Müdafiə tərəfi üçün giriş nöqtəsi nadir hallarda platformanın öz zəifliyi, daha çox etibarlı əlaqə və ya ələ keçirilmiş tokendir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.