Google: ShinyHunters Oracle PeopleSoft boşluğunu yenidən kütləvi istismar edir
Mandiant bildirir ki, qrup veb tətbiq firewall qaydalarını yan keçmək üçün hücumunu uyğunlaşdırıb və dünyada onlarla sistemi hədəf alıb; yay kampaniyası əsasən universitetlərə tuş gəlmişdi.
Yenilənmiş kampaniya
Google-ın kibertəhlükəsizlik bölməsi cümə günü bildirdi ki, ShinyHunters adlı haker qrupu Oracle-ın PeopleSoft proqramındakı boşluqdan yenidən "kütləvi istismar" həyata keçirir və yay hücumlarından sonra qurulan müdafiələri yan keçib.
Nəticələri Mandiant və Google Threat Intelligence Group dərc edib. Hesabat ShinyHunters-ın FBI əməkdaşlarının məlumatlarını oğurladığını açıqlamasından günlər sonra yayımlandı; Reuters bu iddianı təsdiqləyə bilmədi.
Müdafiə necə yan keçildi
Əvvəlki dalğada, 27 maydan 9 iyuna qədər ShinyHunters PeopleSoft-un Environment Management Hub komponentində CVE-2026-35273 kodlu və CVSS şkalası ilə 9,8 bal olan kritik uzaqdan kod icrası boşluğundan istifadə etdi. Boşluq o vaxt hələ zero-day idi və Oracle xəbərdarlığı yalnız 10 iyunda dərc etdi. Google potensial zəif 100-dən çox təşkilata məlumat verdi; onların 68%-i ali təhsil müəssisələri idi.
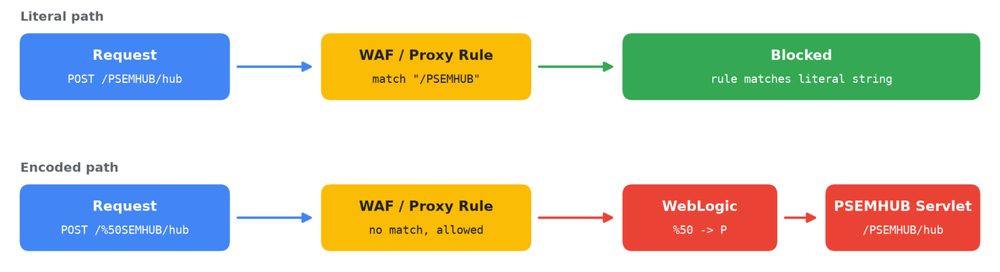
Mandiant-a görə, hakerlər yanaşmanı dəyişdi və veb tətbiq firewall (WAF) qaydalarını tətbiq edən, lakin Oracle-ın yamasını vurmayan təşkilatları hədəf aldı. Sorğu yolunda bir simvolu URL kodlaması ilə yazıb /PSEMHUB/ əvəzinə /%50SEMHUB/ göndərdilər. Bir çox WAF və reverse proxy qaydası yolu dekodlamadan əvvəl müqayisə edir, PeopleSoft tətbiq serveri isə sorğunu açıb zəif servlet-ə yönləndirir.
Dünyada onlarla sistem
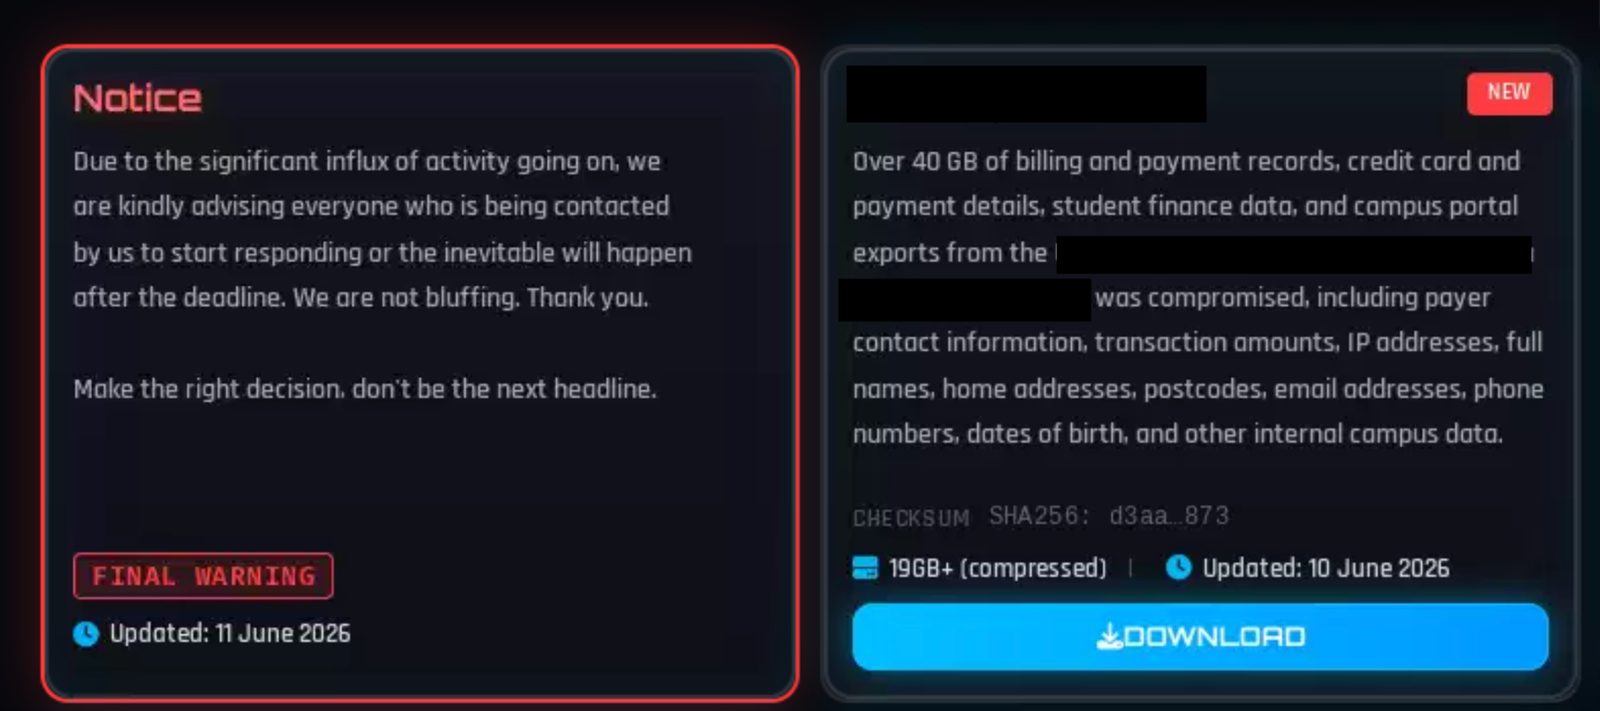
Mandiant bildirir ki, sonuncu dalğa dünyada onlarla sistemi zədələdi; sektorlar ali təhsil və texnologiyadan İT xidmətləri, səhiyyə, kənd təsərrüfatı, nəqliyyat və dövlət sektoruna qədər uzanır.
Hücumçular PSEMHUB.war qovluğuna x.jsp və u.jsp kimi veb şellər yerləşdirdi və ya diskə iz buraxmadan əmrlər icra etdi. Bəzi hallarda SIDEEYE adı ilə izlənən backdoor-u işə salan, 5,2 MB həcmində troyanlaşdırılmış Ple64.exe yüklədilər.
Mandiant nə tövsiyə edir
Mandiant-ın tövsiyəsi aydındır: WAF qaydaları və yolun bloklanması yamanın yerini tutmur. Şirkət Oracle-ın xəbərdarlığını tətbiq etməyi, Environment Management Hub xidmətini lazım olmayan yerlərdə söndürməyi və WebLogic jurnallarında /PSEMHUB/ ilə kodlanmış variantlarına dair sorğuları axtarmağı tövsiyə edir. Zədələnmiş hostlarda müşahidə olunan əmrlərin təxminən dörddə biri root və ya SYSTEM hüquqları ilə icra edilib.
Oracle şərh sorğusuna cavab vermədi.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.