CGNAT arxasında öz hostinq: VPS körpüsü və WireGuard tuneli
IPv4 ünvanlarının qıtlığı səbəbindən operatorlar bir ümumi ünvanı bütöv məhəllələr arasında paylaşdırır və evdə port yönləndirmə artıq işləmir. Müəllifin həlli: ucuz VPS körpüsü və WireGuard tuneli.
Əvvəllər evdən xidmət hostinqi üçün marşrutlaşdırıcıda port açmaq və dinamik DNS-i ümumi ünvana yönəltmək kifayət edirdi. IPv4 ünvanlarının qıtlığı bunu dəyişdi: operatorlar indi bir ümumi ünvanı bütöv məhəllələr arasında paylaşdırır və sorğuları öz şəbəkələrindəki əlavə NAT qatından — carrier-grade NAT (CGNAT) — keçirir. Marşrutlaşdırıcının ünvanı özəl qalır və xaricə çıxarkən çevrilir; ümumi ünvan operatora aid olduğu üçün port yönləndirmə artıq işləmir.
David Álvarez Rosa bloq yazısında xidmətlərini yenə də evdə necə saxladığını izah edir: serverləri İspaniyanın şimalında, anasının zirzəmisindəki orta səviyyəli maşında işləyir və internetə Fransadakı data mərkəzində körpü rolunu oynayan ucuz VPS vasitəsilə çıxır.
Hostinq provayderi deyil, körpü
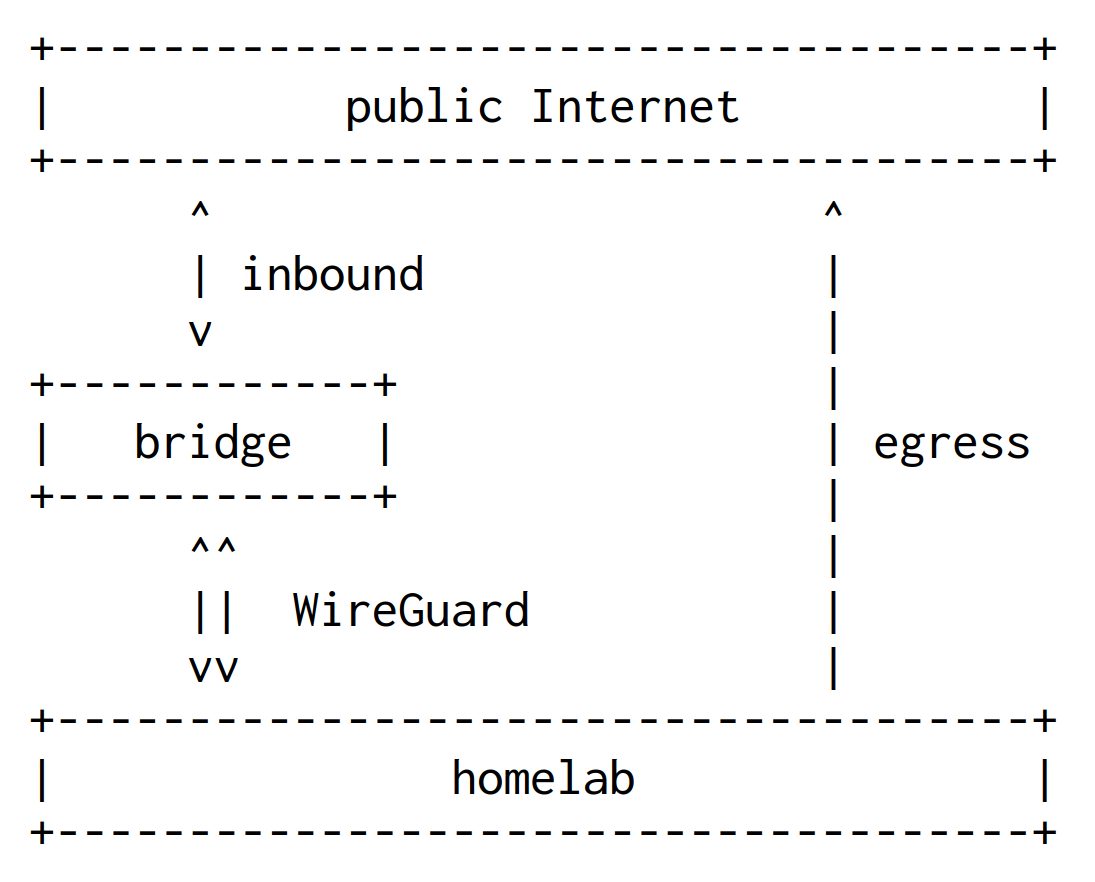
İki maşın arasındakı əlaqə ikitərəfli WireGuard tunelidir: bütün paketləri bütün portlarda körpüdən evdəki maşına və əks istiqamətdə ötürür. Əsas üstünlük budur ki, tuneli evdəki maşın başladır, buna görə də evdə statik ayrılmış IP tələb olunmur. İspan operatorundan statik ünvan almaq ayda təxminən 20 avroya etibarlı alternativdir; körpünün qiyməti isə əlavə 39 ms RTT-dir.
Konfiqurasiya: DNAT, ayrı marşrut cədvəli və real müştəri IP-ləri
Körpü tərəfində wg0 interfeysi 10.0.0.1/24 ünvanına malikdir və 51820 portunu tək peer ilə — 10.0.0.2/32 — dinləyir. PostUp iptables vasitəsilə nüvə səviyyəsində NAT və yönləndirmə qaydalarını qurur, PostDown isə tunel düşəndə onları silir. İlk iki qayda 2222 (SSH) və 51820 (tunelin özü) portlarını istisna edir, qalanlar bütün trafiki bütün portlarda evdəki maşına yönləndirir. Təyinat ünvanı yenidən yazılır, mənbə ünvanı isə yox; beləliklə evdəki maşın müştərilərin real IP ünvanlarını görür.
Ev tərəfində wg0 10.0.0.2/24 ünvanına və Table = off parametrinə malikdir; PostUp 200 nömrəli marşrut cədvəlinə tunel vasitəsilə standart marşrutu və 10.0.0.2-dən gələn trafik üçün ip rule qaydasını əlavə edir. Nəticədə cavablar körpüdən geri qayıdır, evdəki maşının öz trafiki isə ev marşrutlaşdırıcısında qalır. Bundan sonra ssh.alvarezrosa.com ünvanına 22 portundan SSH evdəki maşına, 2222 portu isə körpüyə düşür. Tuneli AllowedIPs 0.0.0.0/0 və PersistentKeepalive 25 parametrləri saxlayır.
Nə sıradan çıxa bilər
Üç komponent sıradan çıxa bilər. Evdəki maşında cron tapşırığı SSH-ın hələ də cavab verib-vermədiyini yoxlayır və vermirsə, maşını yenidən işə salır. Körpü sıradan çıxsa, müəllif ehtiyat giriş nöqtəsi tövsiyə edir: məsələn, birbaşa evdəki maşına baxan Cloudflare tunnel və ya Tailscale. Tunelin qısa kəsilməsi öz-özünə yenidən razılaşır, daha uzun fasilələr isə əvvəlki iki hal ilə əhatə olunur.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.