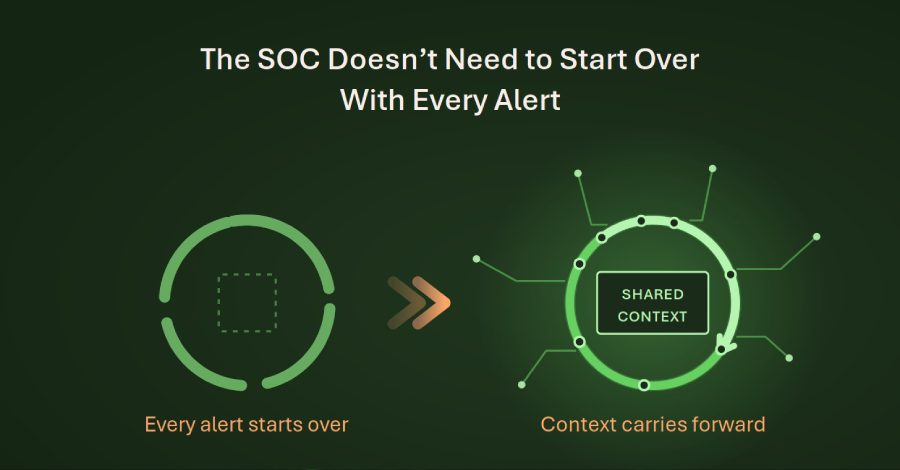
AI uğursuz hücumu təkrar üçün ucuzlaşdırdı; SOC hər ötürmədə kontekst itirir
AI uğursuz hücum cəhdinin xərcini dəqiqələrə endirdi və yük SOC-un üzərinə düşür: təhdid kəşfiyyatından remediasiyaya qədər beş funksiya arasındaki ötürmələrdə kontekst nadir hallarda qorunur və hər komanda insidenti sıfırdan qurur.
Təhlükəsizlik rəhbərləri AI-nın yeni bir kiberhücum sinfi yaradıb-yaratmayacağını müzakirə edir. Daha yaxın dəyişiklik isə səssizdir: AI uğursuz hücumu təkrar cəhd üçün ucuzlaşdırıb. Aşağı imtiyazlı bulud hesabında imtiyaz yüksəltmədə uğursuz olan hücumçu əvvəllər sənədlərə və skript düzəlişlərinə saatlar sərf edirdi; model işə qoşulduqda yeni yol dəqiqələr içində sınanır.
Təhdid hesabatları nə göstərir
2025-ci ilin əvvəlində Google Threat Intelligence Group (GTIG) dövlət dəstəkli aktyorların generativ AI-ı məhsuldarlıq işləri üçün istifadə etdiyini aşkar etdi, ilin sonunda komanda icra zamanı modelə müraciət edən zərərli proqramları qeydə aldı, Anthropic isə demək olar ki, hər mərhələdə AI-ya söykənən şantaj əməliyyatını dayandırdığını açıqladı. 2026-cı ilin mayında GTIG bildirdi ki, kibercinayətkar aktyorlar açıq kodlu administrasiya alətində ikifaktorlu doğrulama yan keçidini tapıb işlək exploit-lər qurublar və həm aşkarlanmaya, həm hazırlanmaya AI modelinin dəstək verdiyini yüksək inamla qiymətləndirdi. Bu, dəstək qiymətləndirməsidir, sahədə təsdiqlənmiş istifadə deyil; lakin istiqamət AI-ın hücumçuların iş axınının içində oturduğunu göstərir.
Hücumlar dövrlə işləyir, müdafiə sıfırdan başlayır
Dərsliklər hücumun həyat dövrünü xətt kimi çəkir: kəşfiyyat, giriş, imtiyaz artımı, təsir. Real hücumçu isə dövrlə işləyir: izləyir, fərziyyə qurur, sınayır və düzəliş edir; AI addımlar arasındaki vaxtı sıxır.
Müdafiə də eyni dövrlə işləməlidir, amma növbələr və ötürmələr onu hər birləşmədə kəsir: xəbərdarlıq sahibsiz gözləyir, kimlik mənzərəsi başqa konsolda yaşayır, telemetriya boşluğu növbə elementinə çevrilir. Xəbərdarlıq dəqiqələr içində təsdiqlənə bilər və sonra saatlarla yenidən qurula bilər; bu interval qərar gecikməsidir.
Beş funksiya, beş itkili ötürmə
İş adətən beş funksiya ilə təsvir olunur: təhdid kəşfiyyatı, təhdid ovu, aşkarlama mühəndisliyi, araşdırma və remediasiya. Problem nadir hallarda funksiyaların özüdür: hər ötürmə biliyi indikatora və ya bilete sıxır və itki verir.
Ötürmə beş şeyi daşımalıdır: işin mərkəzindəki kimlik, sübut və mənbəyi, aparıcı hipotez və inam səviyyəsi, telemetriya kifayətliyi və qərar sahibliyi. Birincisi itərsə, iki komanda eyni istifadəçini fərqli adlarla araşdırır; sonuncusu itərsə, düzgün tövsiyə növbədə gözləyərkən hücum köhnəlir.
Vəziyyət saxlayan SOC nəyi xatırlayır
Təklif olunan həll arxitekturadır: SOC vəziyyət saxlayan olmalıdır. Sübutlar və iş tarixçəsi illərlə saxlanır, amma ətrafındaki əsaslandırma və kimin hərəkət edə biləcəyi ilə bağlı məhdudiyyətlər ötürmədən nadir hallarda keçir. Ortaq əməliyyat yaddaşı beş növ vəziyyəti əhatə edərdi: mühit, sübut, qərar, nəzarət və öyrənmə; onları SIEM, EDR və kimlik platforması oxuyur.
Ən çətin intizam «naməlum»u qanuni cavab kimi qəbul etməkdir. Son nöqtə telemetriyası olmadıqda zəif sistem zərərli proses fəaliyyəti müşahidə edilməyib yazır; vəziyyət saxlayan sistem isə son nöqtənin ümumiyyətlə yoxlana bilmədiyini qeyd edir və boşluğu cihaz idarəçiliyinin sahibinə yönləndirir. NIST-in yenilənmiş SP 800-61r3 tövsiyələri də eyni istiqaməti göstərir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.