חוקרים חדרו לחשבונות עובדי OpenAI בעזרת Claude של Anthropic
צוות ההאקינג Hacktron AI השתמש ב-Claude של Anthropic כדי לבנות שרשרת ניצול ולפרוץ חשבונות ChatGPT ו-Codex של עובדי OpenAI, דרך פרצה בפורום הקהילה שמבוסס על Discourse ופגיעות ב-SSO. OpenAI תיקנה את הבעיות ושילמה 6,500 דולר.
חוקרי אבטחה מהסטארט-אפ Hacktron AI השתמשו ב-Claude של Anthropic כדי לבנות שרשרת ניצול שאפשרה להם להשתלט על כמה חשבונות של עובדי OpenAI, דרך פרצה בפורום הקהילה של החברה, שמבוסס על Discourse. הצוות, שמונה שלושה אנשים, דיווח על הממצאים במסגרת תוכנית הבאג באונטי של OpenAI וקיבל 6,500 דולר. OpenAI אומרת שהבעיות תוקנו.
מהעלאת תמונה ועד למאגרים פנימיים
לפי התיאור של Hacktron, נקודת הכניסה הייתה העלאת תמונה שגרתית. כשמשתמשים פרסמו בפורום community.openai.com תמונות בפורמט HEIF או HEIC — הפורמט שבו iPhone מצלם כברירת מחדל — התוכנה המירה אותן ל-JPEG רגיל, כשהקבצים עברו מ-ImageMagick לספרייה בשם libheif לפענוח.
הצפת חוצץ בערמה (heap buffer overflow) ב-libheif אפשרה לתמונה שנבנתה במיוחד להשתלט על השרת. הפגיעות תוקנה בעבר במעלה הזרם, אבל השינוי לא סומן כתיקון אבטחה ולכן לא קיבל מספר CVE — ומערכות Debian עדיין כללו את הגרסה הפגיעה. לאחר הכניסה לפורום, הצוות ניצל פגיעות שנייה במערכת הכניסה האחודה (SSO) של OpenAI כדי להשתלט על חשבונות ChatGPT ו-Codex של עובדים.
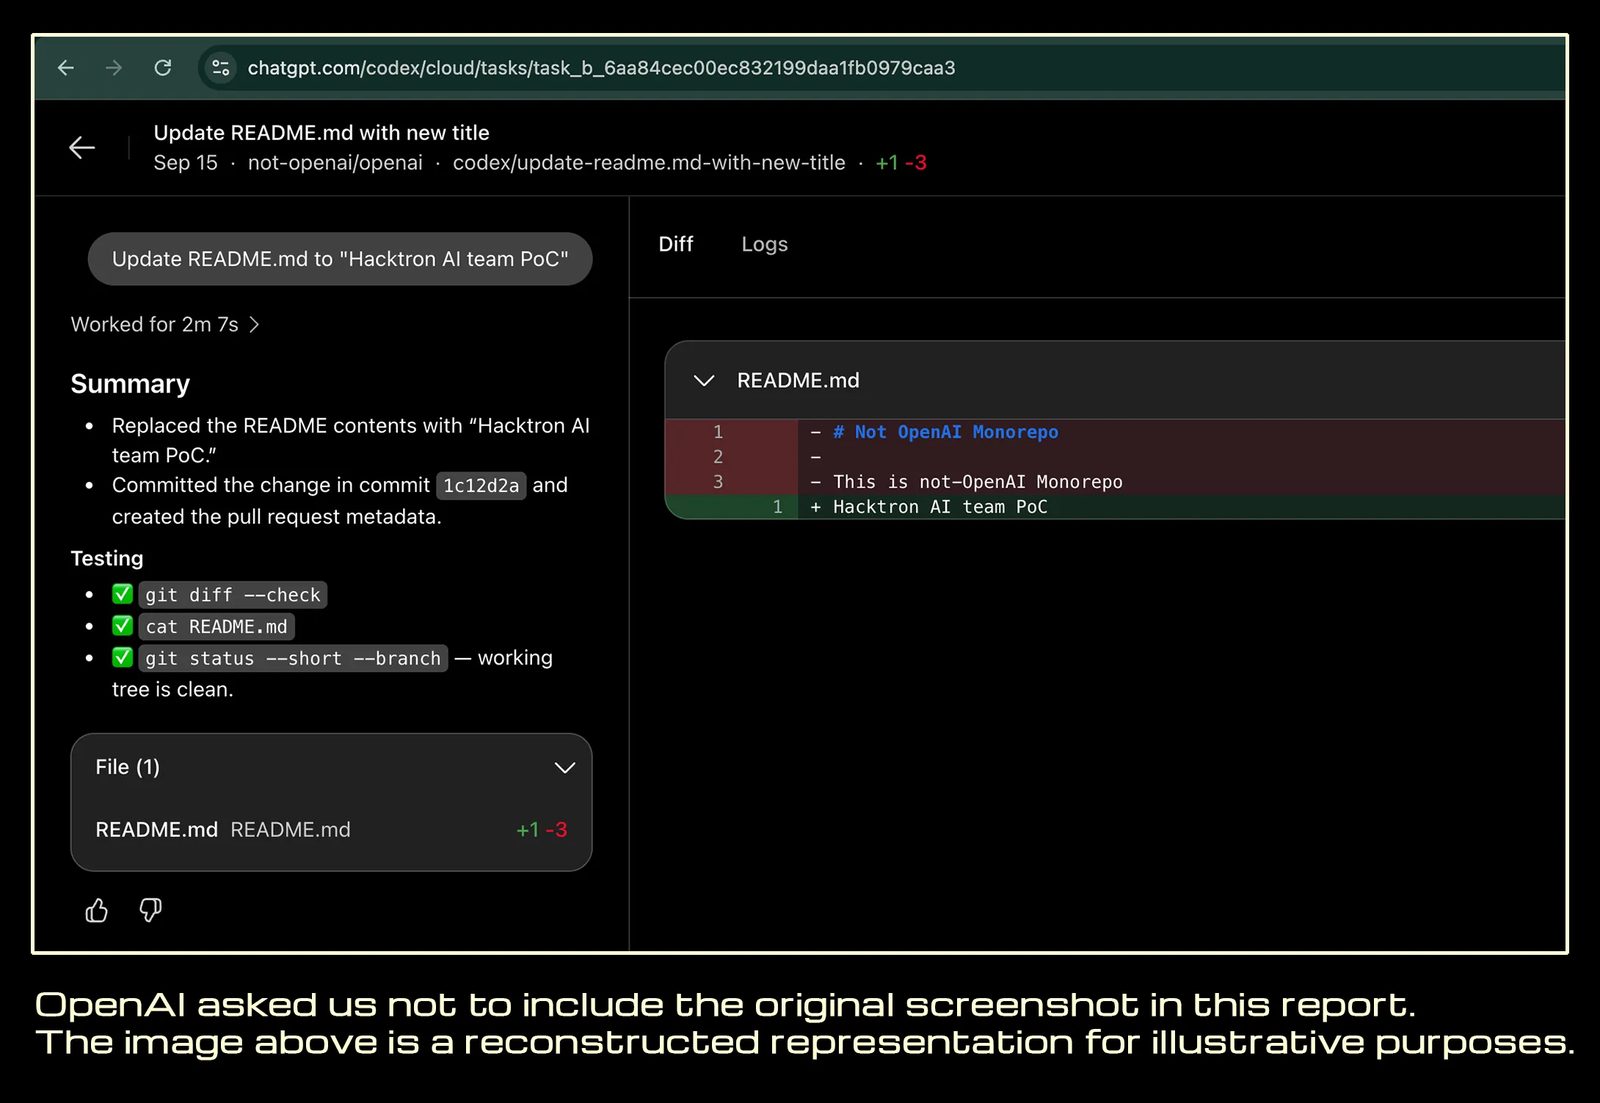
משם הגיעו החוקרים לעובד שה-Codex שלו היה מחובר לארגון של OpenAI ב-GitHub. כדי להוכיח את ההשפעה בלי לקרוא קוד פנימי, הם פתחו בקשת משיכה (pull request) במאגר הפנימי של OpenAI. השרשרת כולה ארכה פחות מ-72 שעות.
התפקיד של Claude
לדברי הצוות, Claude עשה חלק גדול מהעבודה. גרסה מיוחדת של Opus 4.8, שהוקדשה לאבטחת סייבר, "התקשתה לאורך כמה סשנים לייצר ניצול עובד", כתבו ב-Hacktron. זה השתנה בתוך שעות מהשחרור של Claude Opus 5: המודל החדש יצר ניצול ARM64 עובד ל-Mac מקומי בתוך כשלוש שעות, ואחר כך הסב אותו ל-x86-64.
"AI מקטין את כמות המומחיות הנדירה שדרושה לפיתוח ניצולים. עבודה שנמשכה חודשים יכולה עכשיו להימשך ימים", כתב מייסד Hacktron, מוהן פדהפטי.
גילוי והשלכות
התקיפה התרחשה ב-25 ביולי, והפרשה נודעה לציבור באמצע ספטמבר. OpenAI אישרה את התיקון כעבור כ-14 שעות מהדיווח הראשוני, וב-1 בספטמבר סגרה את הדיווח ושילמה 6,500 דולר. החברה ציינה שהבדיקה בפורום הייתה מחוץ לתוכנית שלה, ושהפרס מוכר את הממצא בצד של OpenAI. ל-Discourse היה תיקון ב-27 ביולי.
פגיעות ההסלמה לא הייתה ייחודית ל-Discourse — כל שירות של OpenAI עם אותו תהליך כניסה אחודה היה מוביל לאותה גישה. "עבור 200 דולר בחודש, כל אחד יכול להשתמש בכלים האלה ולפרוץ לחברה כמו OpenAI", אמר ל-TechCrunch מאט פרדריקסון, מנכ"ל חברת האבטחה Gray Swan. "אם זה יכול לקרות להם, זה יכול לקרות לכל אחד".
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.