Cloudflare תיקנה פגם שאיפשר לקונטיינר לקרוא נתונים מדיסק של לקוח אחר
פגם ב-Cloudflare Containers איפשר ללקוח בתשלום לקרוא נתונים שקונטיינרים של לקוחות אחרים השאירו על הדיסק של אותו שרת. Cloudflare תיקנה אותו בשני שלבים ואומרת שהלקוחות לא צריכים לעשות דבר.
Cloudflare תיקנה פגם ב-Cloudflare Containers שאיפשר ללקוח בתשלום לקרוא נתונים שקונטיינרים של לקוחות אחרים השאירו על שרתים משותפים. החברה חשפה אותו חמישה ימים לאחר סיום ניקוי כל הצי ב-19 בספטמבר.
הפגם דווח ב-4 בספטמבר על ידי אורן יומטוב מחברת האבטחה Accomplish דרך תוכנית הבאג-באונטי של Cloudflare. Containers מריצה קוד של לקוחות על שרתים משותפים לחשבונות רבים. גם Cloudflare Sandboxes, שנבנה על Containers ונמכר כמקום בטוח להרצת קוד שאינו מהימן, כולל קוד של סוכני AI, נפגע.
איך עבד הפגם
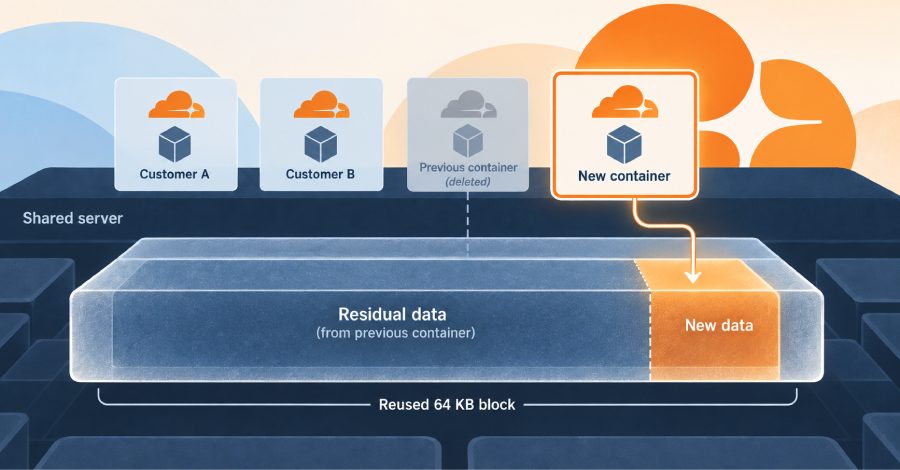
כל קונטיינר מקבל דיסק לכתיבה שנבנה בטכנולוגיית Linux thin provisioning, שמקצה אחסון בבלוקים של 64 קילובייט. כשקונטיינר נמחק, הבלוקים שלו חזרו למאגר משותף, והבלוקים לא נוקו לפני מסירתם לקונטיינר הבא.
החוקרים כתבו 4 קילובייט בכל אזור של 64 קילובייט שהתאים למקום פנוי במערכת הקבצים של הקונטיינר, ואז קראו את הדיסק ברמת ההתקן הגולמי. 60 הקילובייט שלא נכתבו עדיין הכילו בייטים של הקונטיינר הקודם.
בבדיקות ייצור נמצא חומר שנשאר ב-18 מתוך 24 השמות וב-20 מתוך 22 שרתים בארבע יבשות. לדברי Cloudflare, הבלוקים הכילו מבני תיקיות, דפי מסד נתונים ומסדי SQLite שלמים; החוקרים מצאו גם פרופילי Chromium וקובצי הרשאות. הסקריפטים שלהם הדפיסו ספירות ובדיקות פורמט בלבד, לא תוכן קבצים.
תיקון בשני שלבים
Cloudflare הסירה את ההגדרה המסוכנת ממאגרי האחסון בכל הצי והחזירה את ברירת המחדל של ניקוי בלוקים חדשים. ב-14 בספטמבר אישרו החוקרים שהוכחת ההיתכנות שלהם אינה עובדת עוד, ובאותו יום שילמה החברה פרס.
ניקוי הקצאות חדשות לא טיפל בבלוקים שכבר מופו לדיסקים של קונטיינרים פעילים או למטמון של תמונות מוכנות בכל שרת. לכן Cloudflare הוציאה משימוש את כל דיסקי הקונטיינרים ואת התמונות השמורות, פרסה את העבודה על שעות שקטות וניקתה את מטמון התמונות בכל מארח. הניקוי הסתיים ב-19 בספטמבר.
מה זה אומר
Cloudflare בנתה חתימות זיהוי מהוכחת ההיתכנות ומשחזור פנימי משלה ובדקה אותן מול רשומות פעילות הדיסק שנשמרו. רק הבדיקות המאושרות של החוקרים ושל מהנדסי החברה התאימו, והחברה אומרת שלא מצאה סימן לכך שאחרים השתמשו בשיטה. כמה זמן הייתה ההגדרה המסוכנת פעילה החברה לא מסרה.
התוקף לא יכול היה לבחור את מי לפגוע, והפגם לא איפשר לשנות נתונים פעילים של לקוח אחר או להשבת עומס עבודה. Accomplish מכנה את הממצא הבריחה השישית שפורסמה מסנדבוקס מאז יולי. לדברי החוקרים, אותה מערכת דיסקים פגעה גם במוצר Browser Run של Cloudflare, שאותו הפוסט של החברה אינו מזכיר.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.