מערכות התראות קבצים חושפות התנהגות משתמשים ב-Linux, Android, Windows ו-macOS
חוקרים באוניברסיטה הטכנית של גראץ הראו שתת-המערכות להתראות קבצים ב-Linux, Android, Windows ו-macOS פועלות כערוץ צדדי: די בהרשאת קריאה בלבד כדי לשחזר את ההתנהגות של משתמש אחר.
חוקרים באוניברסיטה הטכנית של גראץ שבאוסטריה הראו שתת-המערכות להתראות על שינויי קבצים ב-Linux, Android, Windows ו-macOS משמשות כערוץ צדדי: די בהרשאת קריאה בלבד כדי לשחזר את הפעילות של משתמש אחר. המאמר התקבל ל-ACM CCS 2026.
התראות כערוץ צדדי
המערכות האלה מודיעות לתוכנות מתי קובץ נפתח, נסגר, שונה או נמחק: inotify ב-Linux, FileObserver ב-Android, ReadDirectoryChangesW ב-Windows ו-File System Events ב-macOS. תוכן הקבצים נשאר בלתי ידוע, אך זרם האירועים לבדו מספיק כדי להסיק התנהגות של משתמשים, יישומים ומערכת, ולעיתים גם לגלות קבצים שהיו נסתרים.
מה דולף בכל מערכת
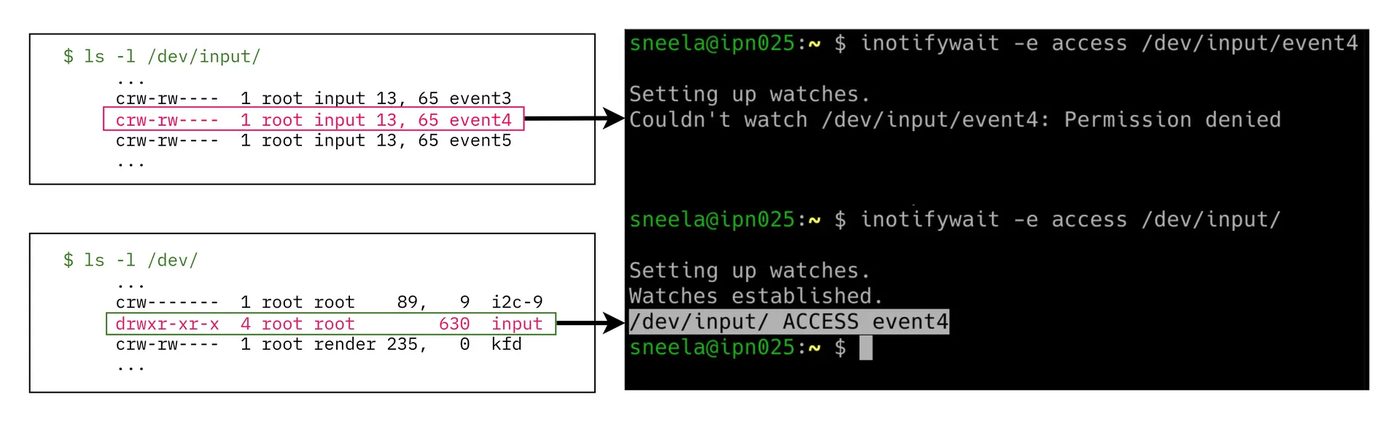
ב-Linux מעקב אחר קובץ בלי הרשאת קריאה נכשל, אך מעקב אחר ספריית האב הקריאה מדווח על כל אירוע בקבצים שבתוכה. המקרה החמור ביותר הוא /dev/input: המקש עצמו אינו נחשף, רק עצם ההקשה, ומחקר על תזמון בין הקשות נמשך כבר שני עשורים.
ב-KDE Plasma תחת Wayland עוקב תהליך באותו חשבון משתמש אחר /usr/bin/pkexec כדי לזהות בקשת polkit ומצייר חלון סיסמה מזויף מעל החלון האמיתי. לדברי KDE, מניעת גניבת מיקוד אינה מנגנון אבטחה.
ב-Android עוקף FileObserver את שכבת FUSE שמבודדת את האחסון של כל יישום, כך שיישום בלי הרשאות יכול לעקוב אחר התיקייה הפרטית של WhatsApp ולקבל אירועים עם שמות הקבצים. מדיה נכנסת מופיעה כאירוע MOVED_TO כעבור כ-100 מילישניות מהפענוח, וחושפת את סוג המדיה ואת הזמן.
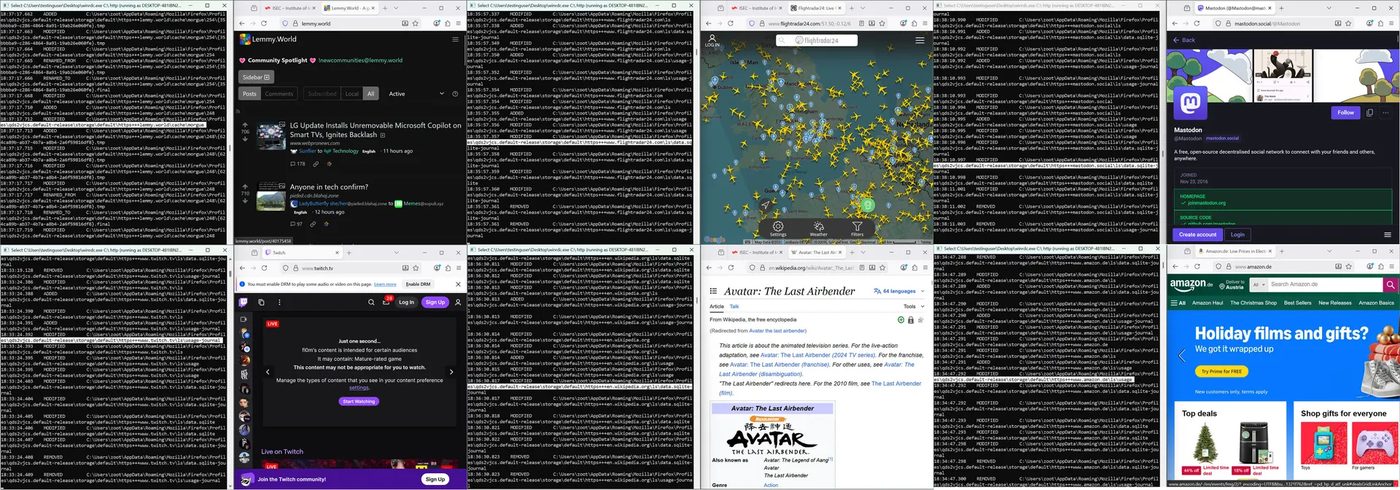
ב-Windows מעקב אחר הספרייה הראשית C:\ עוקף בדיקות הרשאות ומדווח את הנתיב המלא של כל קובץ שנגעו בו בכל המערכת. מיקרוסופט כינתה זאת תכונה לא מתועדת. ב-Firefox עקבו החוקרים אחר אלף האתרים המובילים בציון F1 של 97.8 אחוזים, ו-macOS חושפת הכי מעט.
תיקונים ומצב
הבעיה ב-Linux קיבלה את המזהה CVE-2025-68788 ותוקנה חלקית בדצמבר 2025: התיקון מפסיק ליצור אירועי access ו-modify עבור קבצים מיוחדים. המדיניות EnforceDirectoryChangeNotificationPermissionCheck של מיקרוסופט ממתנת את ההתנהגות ב-Windows אך כבויה כברירת מחדל, ולכן התקיפות עובדות במערכת סטנדרטית. ל-Android ול-macOS אין תיקון. התקיפות דורשות תוקף מקומי בהקשר של משתמש אחר; המחברים אינם מכירים ניצול בעולם האמיתי, והקוד נמצא ב-GitHub.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.