Cloudflare הציגה כלים חדשים לנראות של הצפנה פוסט-קוונטית
Cloudflare הוסיפה נראות הצפנה פוסט-קוונטית ללוח HTTP Traffic Analytics, ל-Logpush ול-Log Explorer: כעת אפשר לראות ברמת הדומיין איזה חלק מהתעבורה מוצפן באלגוריתם X25519MLKEM768 של TLS 1.3.
Cloudflare הציגה ב-29 בספטמבר כלים חדשים לנראות של קריפטוגרפיה פוסט-קוונטית. משתמשים יכולים כעת לראות את השכיחות של הצפנת TLS 1.3 פוסט-קוונטית בתעבורה חיה ב-Logpush, ב-Log Explorer ובלוח HTTP Traffic Analytics.
הפלטפורמה מציגה עבור כל בקשה נכנסת את אלגוריתם החלפת המפתחות שהוסכם עליו. ברמת הדומיין זהו יכול חדש: עד כה Cloudflare חשפה רק את גרסת TLS ולא את האלגוריתמים הקריפטוגרפיים ששימשו איתה, ולכן לא הייתה תשובה לפי דומיין לשאלה איזה חלק מהתעבורה מוגן בהצפנה פוסט-קוונטית.
למה זה נחוץ כבר עכשיו
Cloudflare מתכננת אבטחה פוסט-קוונטית מלאה עד 2029, וחלק מלקוחותיה מתקרב למועדי מוכנות קוונטית עד 2030. לפי נתוני Radar, כ-70% מהתעבורה שמגיעה מדפדפנים כבר מוגנת באלגוריתם ההיברידי ML-KEM, בעוד שרק כ-15% משרתי המקור המחוברים ל-Cloudflare משתמשים בו.
הצפנה פוסט-קוונטית הכרחית כדי למנוע את מה שמכונה מתקפת harvest-now-decrypt-later: התוקף אוסף נתונים היום כדי לפענח אותם מאוחר יותר, עם הופעתו של מחשב קוונטי חזק. לפי המלצת NIST משנת 2024, יש להחליף את RSA ואת הקריפטוגרפיה של עקומים אליפטיים עד 2030.
מה מציג הכרטיס החדש
ב-TLS 1.3 האלגוריתם המומלץ היחיד להצפנה פוסט-קוונטית הוא X25519MLKEM768, ורוב הדפדפנים בוחרים בו. הגישה ההיברידית משלבת ECDHE המבוסס על עקומת X25519 עם ML-KEM פוסט-קוונטי, ולכן החיבור נשאר מוגן כל עוד אחד מהם אמין.
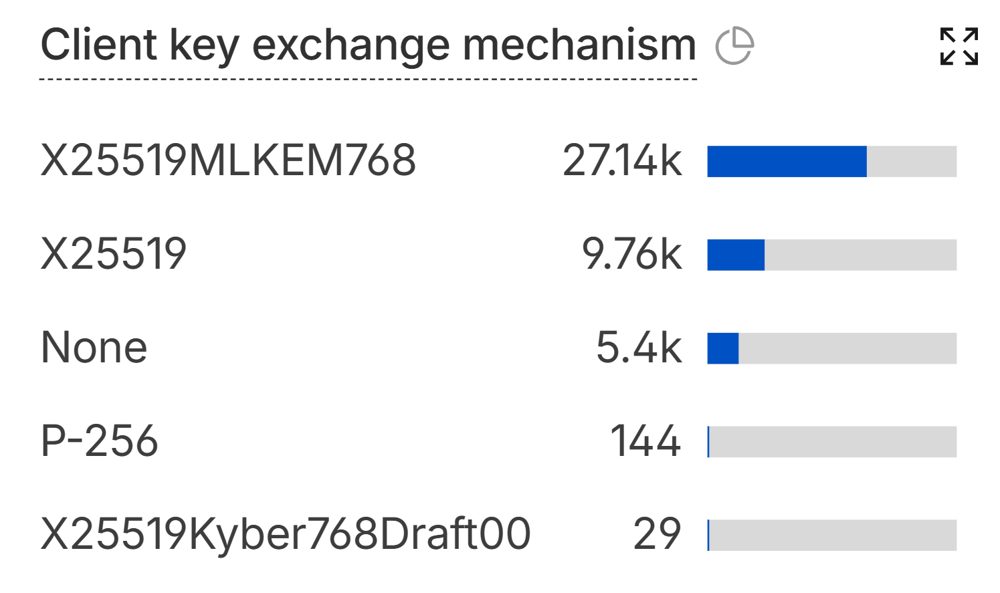
ללוח HTTP Traffic Analytics נוסף כרטיס נפרד בשם TLS Key Exchange, שמחלק את התעבורה לפי קבוצות החלפת מפתחות. בדומיין הבדיקה של החברה רוב התעבורה משתמשת ב-X25519MLKEM768, חלק ב-ECDHE קלאסי על עקומת X25519 או P-256, והקטגוריה „None“ כוללת הסכמה על מפתח מבוסס RSA או חיבור ללא TLS בכלל.
לוגים ושרתי מקור
ב-Logpush נוסף השדה ClientTLSKeyExchangeGroup, שגם מציג את האלגוריתם שהוסכם ברשומות לוג בודדות. OriginTLSKeyExchangeGroup מכסה את החיבור מ-Cloudflare לשרת המקור. אם שרת המקור ישן ואינו תומך בקריפטוגרפיה פוסט-קוונטית, די להציב אותו מאחורי Cloudflare Tunnel: התעבורה עוברת דרך המנהרה עם TLS 1.3 ו-X25519MLKEM768, בלי לעדכן את השרת עצמו.
החברה עובדת גם על אימות פוסט-קוונטי: שרתי מקור כבר יכולים להתחבר עם תעודות ML-DSA-44, ו-Cloudflare הציגה מרכז תעודות שתומך ב-Merkle Tree Certificates. נכון להיום הצפנה נפוצה יותר מאימות. אם X25519MLKEM768 כלל לא מופיע בתעבורה של הדומיין, הסיבה ככל הנראה היא TLS 1.3 כבוי: אין פרמטר פוסט-קוונטי נפרד, ו-Cloudflare מסכימה אוטומטית על האלגוריתם ההיברידי.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.