די בשמועה על באג כדי למצוא ניצול אבטחה, כותב מתחזק OCaml
המפתח אניל מאדאוואפדי מתאר כיצד השרת שלו נסרק לחולשת מעבר נתיבים ב-cohttp דקות אחרי שפתח את התיקון, ולמה אמברגו אבטחה כבר לא קונה זמן. הרשומה מציגה נתונים על ניצול אוטומטי.
תיקון שנסרק בתוך דקות
אניל מאדאוואפדי, מפתח באקוסיסטם של OCaml וחוקר בקיימברידג', פרסם ב-22 באוגוסט רשומה על השינוי בתהליך האבטחה המקובל בקוד פתוח. הוא הוציא עדכון אבטחה ל-cohttp 6.3.0 שמתקן חולשת מעבר נתיבים. הדיווח הגיע באופן פרטי בערוץ Slack דרך Jane Street, ולפי דבריו הוא עצמו נמצא בעזרת Claude Fable.
בדרך כלל הבאג מתוקן בפרטיות, המשתמשים מקבלים הודעה, ורק אחר כך מתפרסמת התרעה פומבית. הפעם הוא הבחין בלוגים של השרת החי בפניות עם תבנית הבאג המדויקת דקות ספורות אחרי שפתח את בקשת המשיכה. הוא גם הפנה סוכן משלו לקוד הפגיע ובנה ניצול לשרת מקומי בפחות מדקה, וציין שעשר דקות נראות לו חלון ארוך למדי לתחילתה של תקיפה אוטומטית.
אמברגו כבר לא קונה זמן
החלק השני של הרשומה עוסק ביעילות האמברגו. התהליך המסורתי נשען על שמירת הפרטים בסוד, אבל לפי המחבר, מערכת סוכנים כיום צריכה רק כיוון חיפוש כללי. במחקר של Fang ושותפים מ-2024, סוכן מבוסס GPT-4 ניצל 87% ממבחן של 15 חולשות כשקיבל את תיאור ה-CVE, ורק 7% בלעדיו.
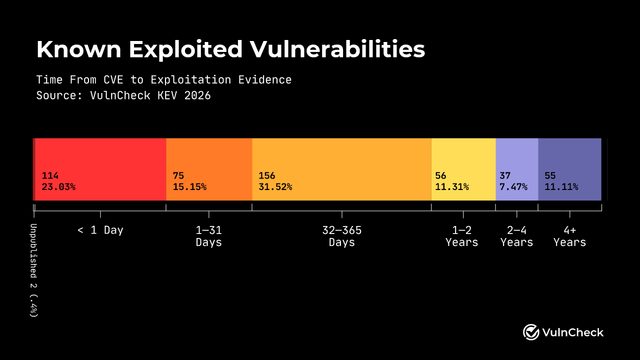
הזמן הממוצע לניצול הוא כעת שלילי — כמינוס שבעה ימים, כלומר הניצול מקדים את התיקון. בשנים 2018-2019 הנתון עמד על כ-63 ימים, והוא חצה את האפס ב-2024. שתי דוגמאות: הניסיון הראשון לנצל את CVE-2026-39987 של marimo הגיע 9 שעות אחרי ההתרעה, אף שלא היה הוכחה פומבית לניצול, ו-CVE-2026-33017 של Langflow — כעבור 20 שעות.
הרשומה מזכירה גם מאמר ממאי 2026 שטבע את המונח bugonomics: הטענה היא שצוואר הבקבוק עבר לתפוקת התיקון של המגנים, מאחר שקצב המיון והשחרור של המתחזקים לא עלה בעוד מודלי שפה מייצרים ניצולים. המחבר מציין שהגישה למודלים חזיתיים במסגרת Project Glasswing הורחבה ל-150 ארגונים ב-15 מדינות, בעוד מתחזקים קטנים עדיין אינם מקבלים אותה.
מה המתחזקים יכולים לעשות
שלושה כיוונים נדונים. הראשון — לפתח תיקונים במקום פרטי באמת; פורקים פרטיים זמניים ב-GitHub מספקים זאת רק חלקית, משום ש-CI אינו יכול לגשת אליהם ורק בקשת משיכה אחת יכולה להתמזג לתוך הפורק. השני — לוותר על אמברגו לטובת שחרור רציף, כפי שכרום עושה עם עדכוני אבטחה שבועיים; ליבת לינוקס דוחה תיקונים בשבעה ימים לכל היותר, ובאופן חריג בארבעה עשר. השלישי — הגנה בשכבת הפרוטוקול: נרמול מפרידי נתיב בקידוד אחוזים אפשר ליישם מיד עם הגעת הדיווח, בעוד התיקון המלא עובר סקירה, בדיקות ואריזה.
לפי המחבר, לקוד הפתוח אין מנגנון להפיץ כללים כאלה מחוץ ל-CDN מסחרי. Cloudflare פרסה כללים מנוהלים לחסימת Log4shell ב-2021, אבל אין הגנה דומה שמתפשטת במהירות עבור האקוסיסטם הרחב. הרשומה נחתמת בתודה לספרייר ליווינגסטון, שדיווחה על הבעיה, ולמבקרי התיקון, ומציינת שזו לא הייתה עבודה של אדם אחד.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.