CERT Polska: פרסומות ב-Meta הובילו משתמשי אנדרואיד בפולין למלכודת חיוב יקרה
סר"ט פולין (CERT Polska) תיעד מבצע הונאה באנדרואיד: 1,235 פרסומות בתשלום בפלטפורמות של Meta כיוונו משתמשים לאפליקציות זדוניות ב-Google Play, והנוזק הפעיל בשקט חיובי SMS ומנויים מתחדשים ללא ידיעתם.
צוות התגובה לאירועי מחשב של פולין (CERT Polska) פרסם ניתוח של מבצע הונאת חיוב באנדרואיד, שבו פרסומות בתשלום בפלטפורמות של Meta הובילו משתמשים פולנים אל אפליקציות זדוניות ב-Google Play. החוקרים שימרו 1,235 פרסומות; 852 מהן, שפורסמו תחת 60 שמות פרופילים, קידמו 17 אפליקציות מ-Google Play שנקשרו למבצע בקוד או בתשתית.
משתי פרסומות למבצע רחב
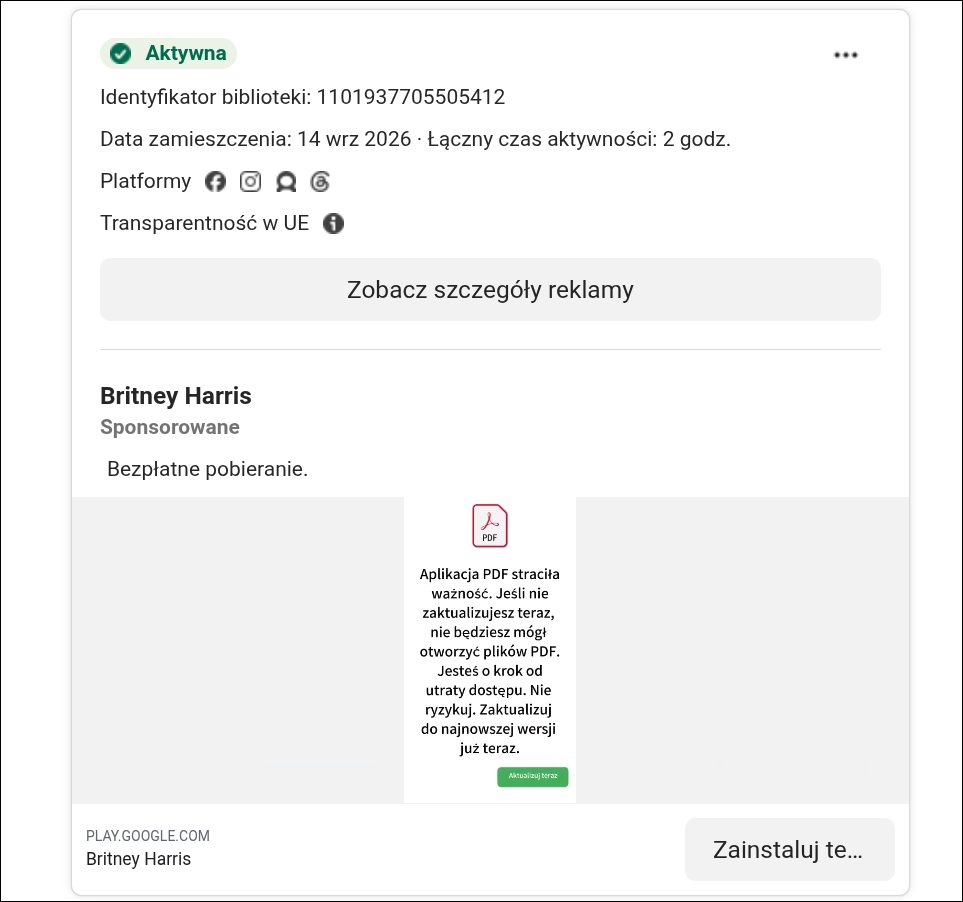
החקירה החלה ב-14 בספטמבר בשתי פרסומות בפייסבוק שהזהירו משתמשים, באופן כוזב, שתוקפה של אפליקציית ה-PDF פג. לחיצה על כל אחת מהן פתחה את דף האפליקציה Messenger Pro ב-Google Play — אפליקציית SMS שאינה קשורה ל-PDF. לפי CERT Polska, האפליקציה אכן פעלה כמסנג'ר ויכלה לבקש באופן לגיטימי להיות מטפל ברירת המחדל ב-SMS, אך מאחורי הקלעים שיחזרה מודול מוצפן, בדקה את קוד המדינה של כרטיס ה-SIM (לפולין — MCC 260) והורידה את מודול ההונאה הסופי. בשש מתוך 17 האפליקציות נמצאו רכיבי הונאה מאושרים, וב-11 האחרות — מטענים זדוניים.
איך פעלה מלכודת החיוב
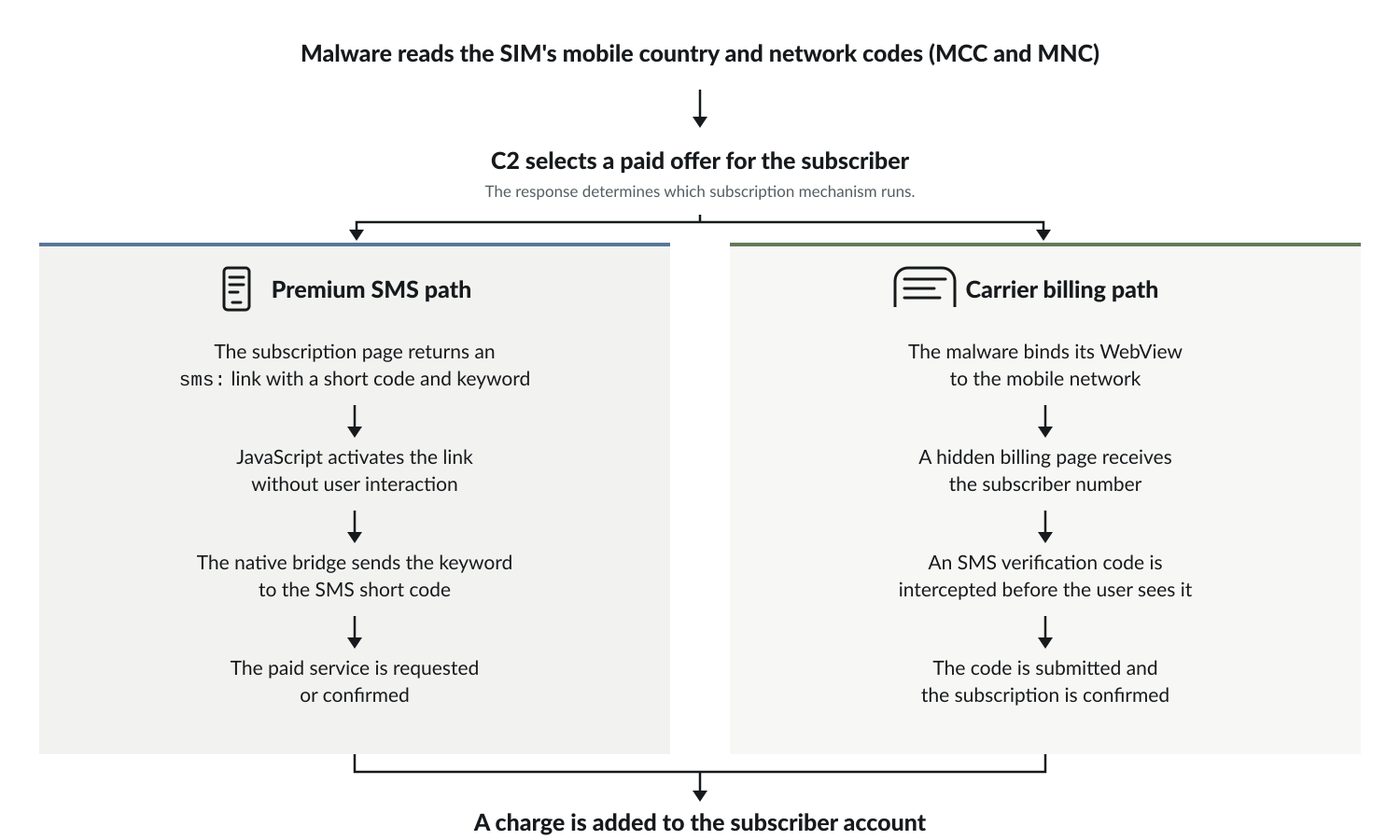
הונאת חיוב כזו רושמת מנוי לשירות בתשלום בלי הסכמתו. CERT Polska תיעדה שני מסלולים. בראשון שלחה הנוזקת מילות מפתח מחוללות אל מספרי SMS קצרים בפרימיום, בעלות 30.75 זלוטי (כ-7.97 דולר) להודעה. שלושת המספרים — 92505, 92512 ו-92513 — היו שירותי פרימיום פעילים במרשם הציבורי של הרגולטור הפולני UKE, ורשומים בארבעת המפעילים הגדולים: Orange, T-Mobile, Play ו-Polkomtel. במסלול השני ביצעה הנוזקת חיוב בדפדפן באופן אוטומטי, תוך יירוט הודעת האימות, והגיעה להצעה של Teleaudio בעלות של 17 זלוטי (כ-4.4 דולר) כל שבעה ימים.
לדברי קאספר ראטייצ'אק, מהנדס אבטחה בכיר ב-CERT Polska, המבצע נשען על שתי הפלטפורמות בעת ובעונה אחת: "פרסומות בתוך פיד מוכר נושאות את אמינות הפלטפורמה עצמה, כך שהאזהרות הכוזבות נראו כמו קידום רגיל, ואילו Google Play סיפקה את נתיב ההתקנה שמשתמשים רואים כאמין". CERT Polska לא חשפה כמה אנשים נפגעו או מה היו ההפסדים הכוללים.
הסרה מהחנויות והסיכון שנותר
CERT Polska דיווחה ל-Google על Messenger Pro ב-15 בספטמבר; גוגל הסירה את האפליקציה, ובהמשך גם את האחרות שאותרו, ו-Meta הסירה את הפרסומות שדווחו. ההסרות עצרו התקנות חדשות דרך אותם דפים, אך לא שינו דבר באפליקציות שכבר הותקנו: לפי CERT, תשתית השליטה נותרה פעילה במהלך הניתוח והמשיכה לשלוח משימות. לאחר ההסרות הופיעו גם חבילות חדשות, ולכן מי שהתקין אחת מהאפליקציות האלה צריך להסיר אותה מהמכשיר.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.