העוזר Muse של Meta הושק עם פגיעת יום-אפס חמורה
פגיעת יום-אפס בעוזר Muse של Meta אפשרה לכל אפליקציה מקומית או פקודת מסוף להשתלט לחלוטין על הסוכן, תוך עקיפת ההגנות של macOS. Meta הוציאה תיקון חם יותר מ-12 שעות לאחר פרסום הדוח.
Meta החלה להשיק לפני כמה שבועות את Muse, העוזר החכם החדש שלה: אפליקציה ל-macOS ש"קובעת פגישות, ממלאת טפסים ומטפלת בשירות לקוחות", מבצעת רכישות ויוצרת מסמכים, ומתחברת לחשבונות ה-WhatsApp, המייל והיומן של המשתמש. המייסד Mark Zuckerberg הצהיר ש-Muse "נבנה מהיסוד לפרטיות ואבטחה". פגיעת יום-אפס שהתגלתה באפליקציה מטילה ספק בהצהרה הזו.
מה אפשרה הפגיעות
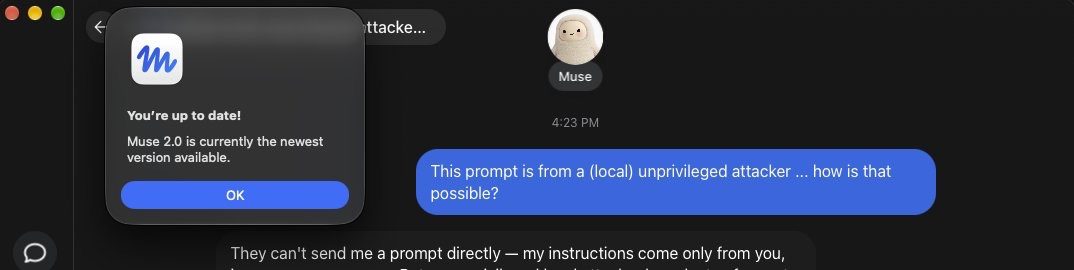
את הבאג גילה Patrick Wardle, מומחה לאבטחת macOS, ופרסם אותו אתר Ars Technica. Meta עיצבה את Muse כך שכל אפליקציה מותקנת או קוד שמורץ — ללא קשר להרשאות ש-macOS מעניק — יכולים לשנות רשימה ארוכה של הגדרות לא מתועדות, תוך עקיפת ההגנות ש-Apple בנתה במשך שנים. רובן תמימות, כמו מצב כהה. אחת לא: היא אפשרה לתהליך להפנות מחדש את נקודת הקצה שבה מתבצע התמלול. בדרך כלל זו כתובת שרת של Meta; תוקף יכול היה להפנות אותה לשרת משלו ולקבל יחד איתה את ה-token שמאמת את חשבון ה-Muse של המשתמש.
מספיק ClickFix אחד
Wardle בנה התקפות proof-of-concept עובדות שכתבו קבצים זדוניים לדיסק וצילמו תמונות — לעיתים בלי שום סימן אפילו למשתמש ערני. נדרש רק וריאציה של ClickFix — טכניקת הנדסה חברתית שמביאה אנשים להריץ קוד זדוני בעצמם. שרת התוקף יושב כפרוקסי בין המשתמש לנקודת הקצה של Meta; כשהמשתמש מקריא בקשה קולית, השרת מוסיף הנחיה שמפעילה פקודה זדונית — למשל שליחת ארכיון של כל הודעות ה-WhatsApp לתוקף. ה-token של החשבון נשלח אוטומטית לשרת הזדוני, כלומר שליטה קבועה.
לדברי Wardle, הסיבה נעוצה בהחלטות עיצוב, ובהן תמלול בענן במקום עיבוד במכשיר. "אנחנו יכולים לתמרן את הסוכן ולנצל את ההרשאות שלו כדי לעשות מה שנרצה", אמר ל-Ars. "במקום שנצטרך לכתוב גנב מידע מקיף ל-Mac, אנחנו יכולים פשוט להשתמש בעוזר ה-AI עצמו".
התגובה של Meta והחסימה של Amazon
Meta הוציאה תיקון חם יותר מ-12 שעות אחרי פרסום הדוח. David Singleton מ-Meta Superintelligence Labs כתב ב-X שמדובר ב"הסלמת הרשאות מקומית, לא ניצול מרחוק", ולכן הסיכון המעשי "נמוך למדי". לדברי Wardle, מפתחי Muse "לא חשבו על אבטחה, וזה באמת מדאיג". כשתים-עשרה שעות בערך לפני החשיפה החלה Amazon לחסום רכישות דרך Muse, בהודעה שהוא "סוכן AI לא מורשה שמפר את תנאי השימוש של Amazon". Wardle יציג את הפרטים בנובמבר בכנס Objective by the Sea.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.