Trail of Bits: SAML התיישן — הגיע הזמן לעבור ל-OIDC
ניתוח חדש של Trail of Bits טוען שפרוטוקול האימות SAML אינו נושא עוד את משקל המורכבות של עצמו, וכי מקומו צריך להיתפס על ידי OpenID Connect. הפוסט סוקר 25 שנות היסטוריה וחמישה פגמי תכנון קריטיים.
ניתוח שפורסם בבלוג של Trail of Bits טוען שפרוטוקול SAML (Security Assertion Markup Language) אינו נושא עוד את משקל המורכבות של עצמו, והגיע הזמן להחליפו ב-OpenID Connect (OIDC). הפוסט עובר מן התכנון הוועדתי של 2002 ועד לפגמים שנמצאים בשטח גם היום.
מוצר של ועדה שכולם אימצו
SAML נוצר ב-2002 בוועדה הטכנית לשירותי אבטחה של OASIS, שאיחדה ארבעה פרוטוקולי אבטחה מבוססי XML למפרט אחד. האקדמיה הובילה את האימוץ המוקדם — CAS בייל, Shibboleth IdP של Internet2 ו-ADFS של מיקרוסופט — ואחריה באו ספקיות זהות מסחריות: Ping Identity (2002), OneLogin ו-Okta (2009) ו-Duo Security (2010).
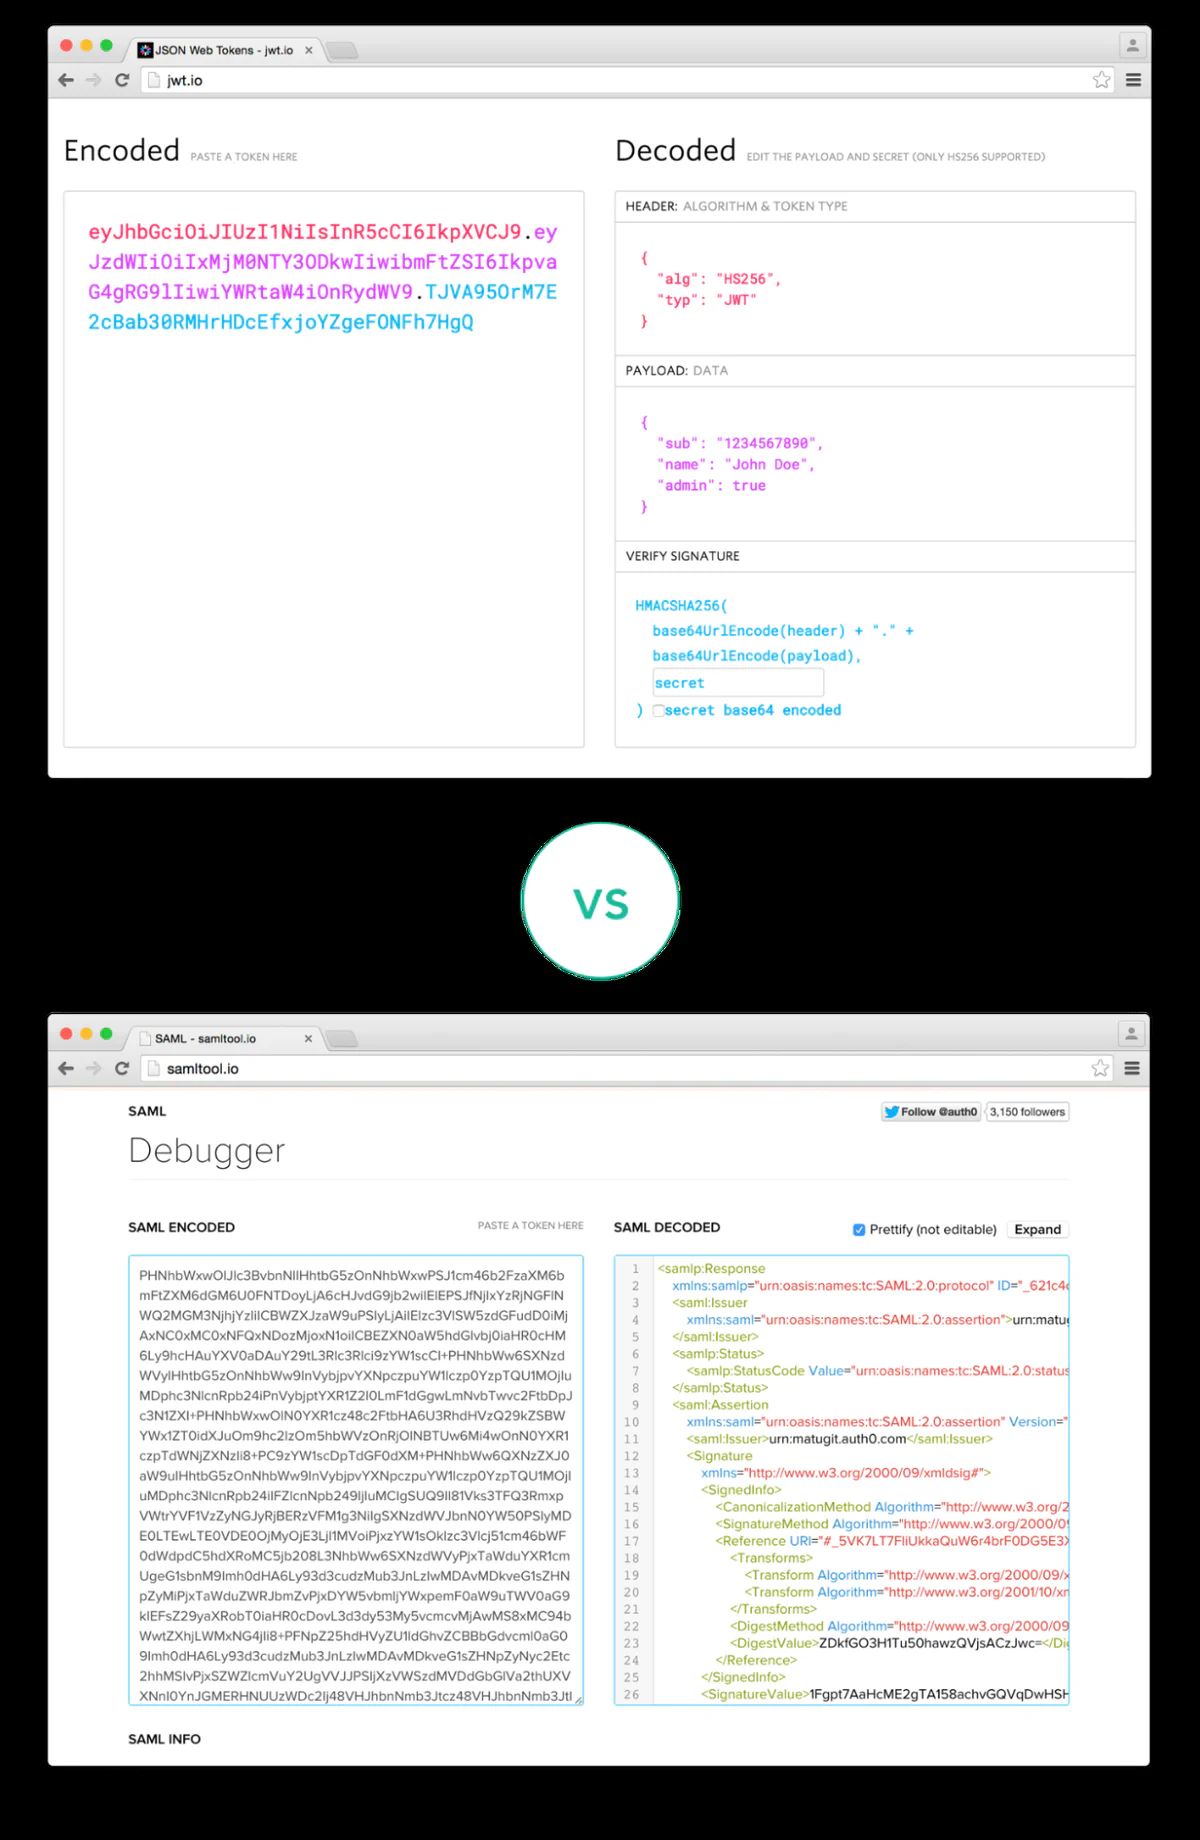
סדק בשריון
הבעיה המרכזית היא עטיפת חתימות XML (XSW). Trail of Bits מכנה את מאמר USENIX מ-2012, "On Breaking SAML: Be Whoever You Want to Be", סנדק התחום: הוא העביר את התאוריה לפרקטיקה ויצר בדיקה אוטומטית לפגם. יותר מעשור לאחר מכן XSW עדיין מופיע — בין השאר עקיפות parser differential שתוארו על ידי GitHub, והמחקרים של PortSwigger מ-2025, "SAML roulette" ו-"The Fragile Lock". SAML יורש גם את מחלקות הבאגים הקלאסיות של XML: XXE, הרחבת ישויות ושליפת DTD כהתקפת SSRF.
חמישה פגמים קריטיים
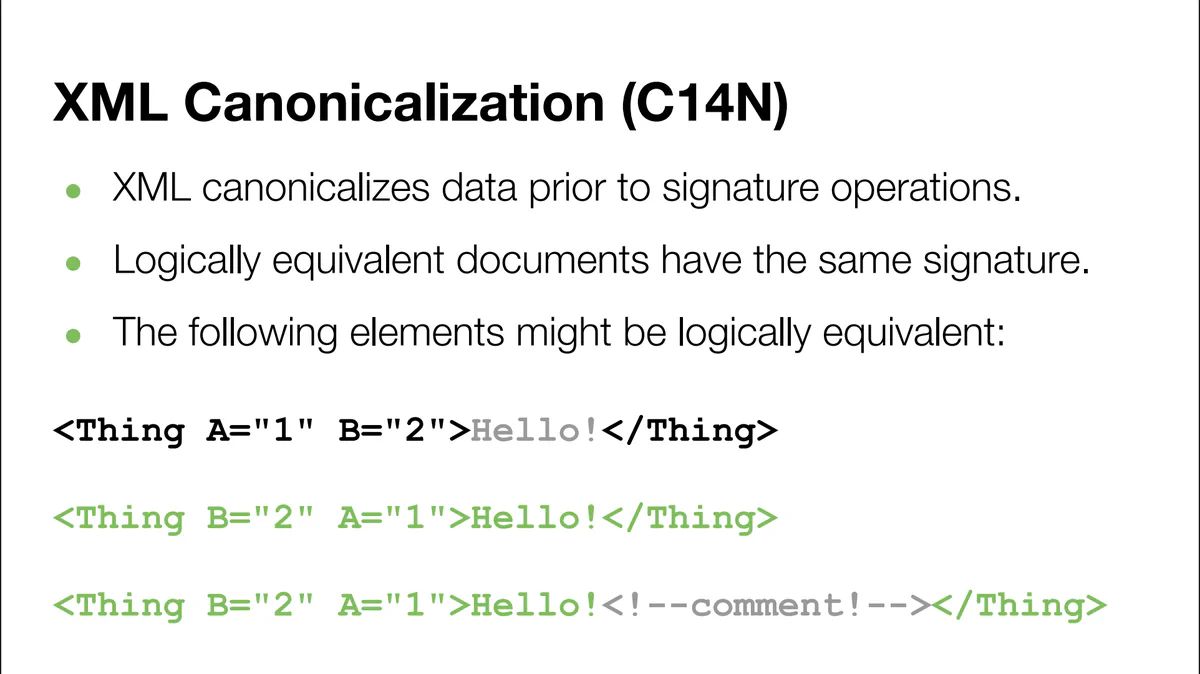
הפוסט מונה חמישה: בנייה על XML, מורכב בהרבה מ-JSON; קנוניקליזציה, שבה ה-SP וה-IdP חייבים להסכים על ייצוג זהה ברמת הבית, אחרת החתימות לא יתאימו — משם מגיע עקיפת הערת ה-XML מ-2018 ורוב התקפות ה-round-trip המודרניות; חתימות עטופות, כשהחתימה יושבת בתוך הנתונים שהיא חותמת עליהם; תכנון "הכול כולל הכול", מאחר שכל החלפת SAML אמיתית נמנעת מכ-90% מהמפרט; והתאבנות.
ההתאבנות היא הכבדה מכולן. OIDC מניח HTTP וטופולוגיה מחוברת, בעוד SAML אינו תלוי בתעבורה וצמח בעידן של VPN וסגמנטציה ברשת; מודל BeyondCorp של גוגל ו-zero-trust מ-2014 הפכו את ההנחה הזו. SAML גם לא צפה את גלי המובייל, ה-SPA וה-IoT, בעוד OIDC גדל באופן אורגני — מ-OIDC 1.0 ב-2014 ועד PKCE לאפליקציות עמוד יחיד ב-2026.
כל הדרכים מובילות ל-OIDC
לספקי שירות העצה חדה: תמכו ב-OIDC וזנחו את SAML; תומאס פטצ'ק מציין ש-Fly.io ו-Tailscale כבר מחזיקים בקו הזה. ספקי זהות צפויים לדרך ארוכה יותר — תוכנית הוצאה משימוש, הפסקת קליטת לקוחות חדשים ל-SAML, תצורות OIDC מקבילות ללקוחות קיימים ותאריך סיום. אחרי כ-25 שנות פעילות, מגיע ל-SAML תודה, אבל הגיע הזמן להמשיך הלאה.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.