Cloudflare בחנה את ה-WAF שלה עם מודלי AI: 558 בקשות נחסמו
צוות האבטחה של Cloudflare בחן את ה-WAF של החברה בסביבת בדיקה מורשית בעזרת AI. ב-45 תרחישים תועדו 1107 ניסיונות, 558 בקשות נחסמו, ו-49 תוצאות הועברו לבדיקה ידנית.
צוות האבטחה של Cloudflare בחן את ה-WAF של החברה בסביבת בדיקה מורשית בעזרת AI. כך השיבה החברה לשאלה אם WAF מוכן למודלי AI המובילים.
כיצד פועל המחזור האדפטיבי
הבודק מתחיל מהתקפות מוכרות ומשנה כיצד ה-payload מקודד או נשלח; בהתאם לתגובה הוא בוחר את הווריאציה הבאה. לפי Cloudflare, דווקא בכך LLM-ים חזקים.
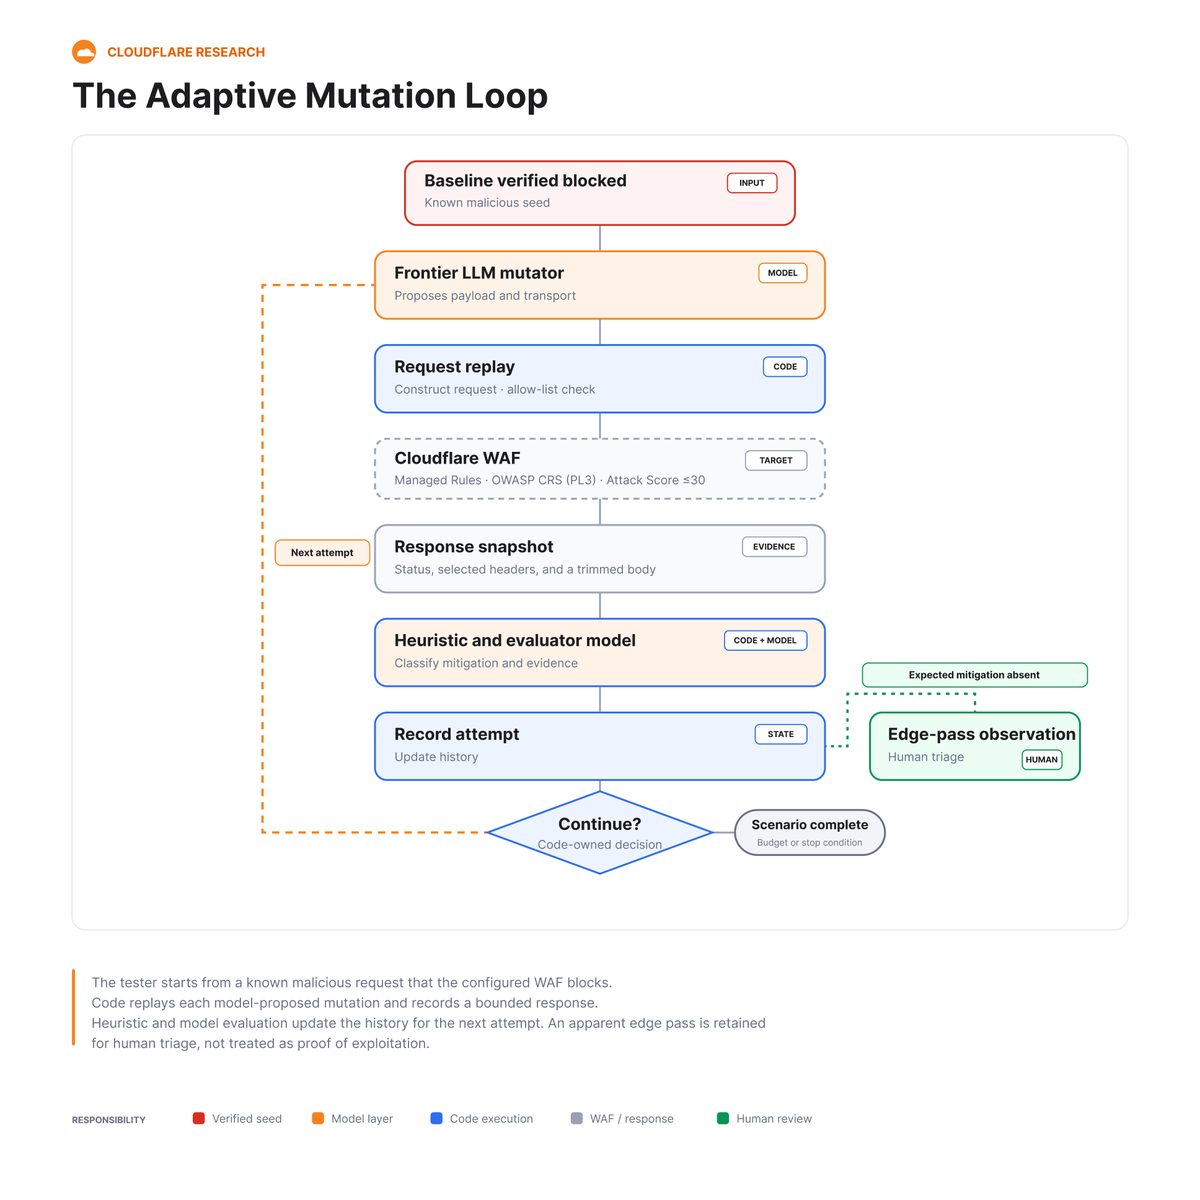
כל תרחיש בוחר קטגוריה אחת, ממקם את הקלט בחלק מסוים של הבקשה ונותן מספר ניסיונות קבוע. בכל שלב המודל נקרא פעמיים: הראשון מציע וריאציה חדשה, השני בודק את התגובה. אף אחד מהם לא רואה מזהי חוקים או פרטי WAF Attack Score. המודלים לא שולחים בקשות ישירות; את השלבים מנהל קוד Python: בודק את היעד עם allowlist ושומר על המגבלה. בקשה שלא נחסמה אינה נחשבת להתקפה מאושרת.
שישה קטגוריות, 1107 ניסיונות
Cloudflare הריצה 45 תרחישים. מתוכם 44 כיסו שישה קטגוריות: XSS, הזרקת SQL (SQLi), הזרקת פקודות (CMDi), SSRF, מעבר נתיב או הכללת קובץ מקומי ו-Log4j; התרחיש הנותר נגע להזרקת לוגים. באזור, WAF Attack Score חסם 30 נקודות או פחות, והופעלו Cloudflare Managed Ruleset מלא ו-OWASP Core Ruleset Paranoia Level 3.
הבדיקה תיעדה 1107 ניסיונות. לאחר אימות נותרו 607 תוצאות: 558 בקשות חסומות ו-49 תוצאות מתועדות. XSS, LFI, SQLi ו-Log4j כוסו כמעט לחלוטין, ו-48 מתוך 49 תוצאות נבעו מ-CMDi ו-SSRF. יותר ניסיונות בתרחיש אחד לא תמיד מצאו יותר: במגבלת 25 ניסיונות הרעיונות חזרו על עצמם.
מהתוצאות לחוקים חדשים
בסשן SSRF אחד שלח הבודק את כתובת ה-cloud metadata 169.254.169.254 בצורות עשרוניות, אוקטליות ומסתיימות בנקודה. WAF חסם את כולם מלבד אחד: בניסיון ה-18 הכתובת המסתיימת בנקודה גרמה להפניה מחדש, אך לא הייתה ראיה לקריאת metadata. התוצאות יצרו ארבע קבוצות של חוקים מועמדים; שלושה שינויים נכנסו ל-Managed Ruleset: זיהויי SSRF - Obfuscated Host ו-SSRF - Restricted Protocol ב-21 ביולי, וחוק SSRF - Cloud משופר ב-4 באוגוסט.
הרצת אותם תרחישים על שתי גרסאות של משפחת מודלים אחת הראתה וריאציות שונות, אך אותן חולשות. Cloudflare ממליצה למשתמשים להגדיר נכון Managed Rules ו-WAF Attack Score, להריץ חוקים חדשים תחילה במצב log ולעדכן תוכנה בזמן: עקיפת WAF עדיין דורשת אפליקציה פגיעה. WAF הוא רק שכבה אחת של הגנה, ולכן כדאי להפעיל גם API Security ו-Threat Intelligence. בבלוג הבא החברה תפרסם תוצאות בדיקת white-box, שבה המודל מכיר גם את חולשות האפליקציה.
SiTech — פיתוח אתרים בכוח ה-AI
אנחנו בונים אתרים מהירים ומודרניים ומשלבים AI בתהליכי עבודה אמיתיים. יש לכם פרויקט או שאלה? נשמח לעזור.