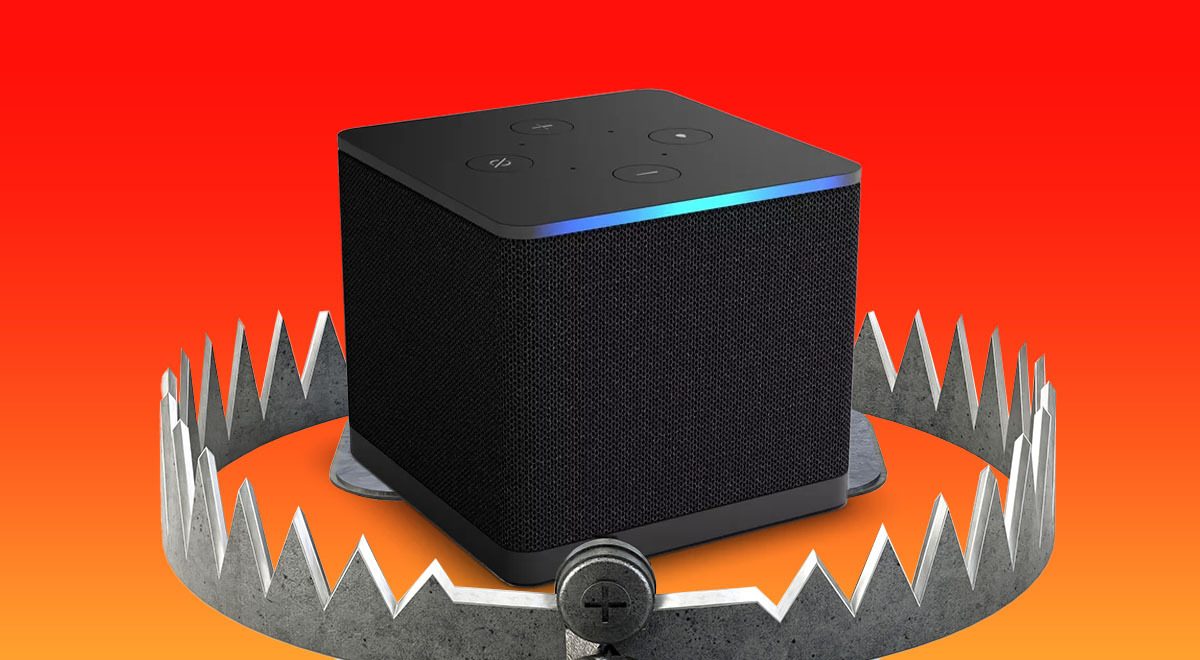
Amazon Fire TV Cube-ը կոտրվեց չորս տարիների ARM Mali GPU-ի թերությամբ
Տան կինո սիրողները Amazon Fire TV Cube-ի 3-րդ սերնդի վրա root մուտք ստացին չորս տարիների ARM Mali GPU-ի միջուկային թերությամբ (CVE-2022-38181), որպեսզի տեղադրեն հարմարված օպերացիոն համակարգեր և ազատեն տեղական մեդիայի նվագարկումը:
Amazon Fire TV Cube-ի 3-րդ սերնդի վրա root մուտքը այժմ հնարավոր է չորս տարիների ARM Mali GPU-ի միջուկային դրայվերի թերությամբ, որը սարքին ամբողջական վերահսկողություն է տալիս: Անվտանգության խնդրի փոխարեն հայտնաբերությունը ոգևորեց տան կինոսեներանոցի սիրողներին, ովքեր Cube-ը դարձնում են հարմարված մեդիա նվագարկիչ:
Root մուտք՝ շտկված GPU-ի թերությամբ
Էքսպլոիտը օգտագործում է CVE-2022-38181, ARM Mali GPU-ի միջուկային դրայվերի ծանր թերություն, որի ծանրությունը 10-ից 8,8 է: Այն հնարավորություն է տալիս միջուկի կոդի կամայական կատարում և root մուտք, ինչը նշանակում է սարքի վրա լիակատար վերահսկողություն:
Սիրողները տեղադրում են ձևափոխված ծրագրեր
Ապաբլոկավորման ընթացքը XDA Forums-ում տարածել է Pro-me3us-ը, ով էքսպլոիտը հարմարեցրել է FireOS-ի 32-բիթանի userspace-ին: root-ից հետո հնարավոր է տեղադրել Magisk, փոխարինել ներկառուցված recovery-ն TWRP-ով և օգտագործել Fastboot-ը U-boot bootloader-ի հետ:
Այնուհետև հասանելի են CoreELEC-ը՝ Kodi-ի վրա հիմնված մեդիակենտրոնը, և EmuELEC-ը՝ ռետրո խաղերի կոնսոլը: Համայնքը հրապարակել է գործարկիչներ, ձևափոխված system և vendor հատվածներ, ROM-եր և միջուկներ: YouTube-ում արդեն կան տեսաուղեցույցներ, իսկ XDA Forums-ում և AVS Forum-ում էքսպլոիտի աշխատանքը հաստատվել է:
Amazon-ը ռիսկը համարում է նվազագույն
Amazon-ի ներկայացուցիչը Cybernews-ին ասել է, որ հաճախորդների և սարքերի պաշտպանությունը առաջնահերթ է: Նրա խոսքով, մեթոդը պահանջում է ֆիզիկական մուտք և նախապես մտածված բազմաստիճանային գործընթաց, ուստի ռիսկը փոքր է: Amazon-ը ուսումնասիրում է մանրամասները և կկատարի անհրաժեշտ միջոցները:
Ներկայացուցիչը նաև նախազգուշացրել է, որ սարքի փոփոխությունը դուրս է նախատեսված նպատակից և կարող է ազդել անվտանգության, աշխատանքի և երաշխիքի վրա: ոչ ֆիցիալ փոփոխությունները կարող են սարքը մշտապես վնասել և հավելյալ ռիսկեր բերել: Մինչև այժմ չկան ապացուցումներ, որ թերությունը իսկապես օգտագործվում է, թեև տեսականորեն հնարավոր են բոտնետեր, միկրոֆոնով հսկում կամ տվյալների գողություն:
Ինչու է սա հետաքրքրում տան կինոսեներանոցի սիրողներին
Շուկայում ոչ մի TV սարք չի կարող բոլորը մի տուփից նվագարկել: Սթրիմինգ ստիկերին և տուփերին Netflix-ի և այլ ծառայությունների վավերագրեր կան, բայց դրանք դուրս են տալիս սեղմված աուդիո, չունեն passthrough Dolby Atmos TrueHD-ի և DTS:X-ի համար և դժվարանում են բարձր բիթրեյթի ֆայլերի հետ: Dolby Vision HDR-ն ու HDR10+-ը հաճախ անհասանելի են տեղական սթրիմինգի համար:
Բարձրակարգ տեղական մեդիա նվագարկիչները աջակցում են այս ձևաչափերին, բայց սթրիմինգում վավերագրերի պատճառով հանդիպում են խնդիրներ: 2019 թվականին թողարկված Nvidia Shield Pro-ն դեռ համարվում է ոսկեղեն ստանդարտ, սակայն այժմ այն չի աջակցում AV1-ը, HDR10+-ը և HLG-ն և չի կարող լիովին դեկոդավորել Blu-ray-ից Dolby Vision Profile 7 FEL-ը: Cube-ի root մուտք ստանալը և CoreELEC-ի տեղադրումը համարվում է միակ եղանակը, որպեսզի երկու աշխարհն էլ միավորվեն մի TV տուփում:
Աղբյուրներ: Cybernews
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։