Ամազոնը բացահայտել է AI գործակալների արշավ՝ LiteLLM-ի և Dify-ի API բանալիների համար
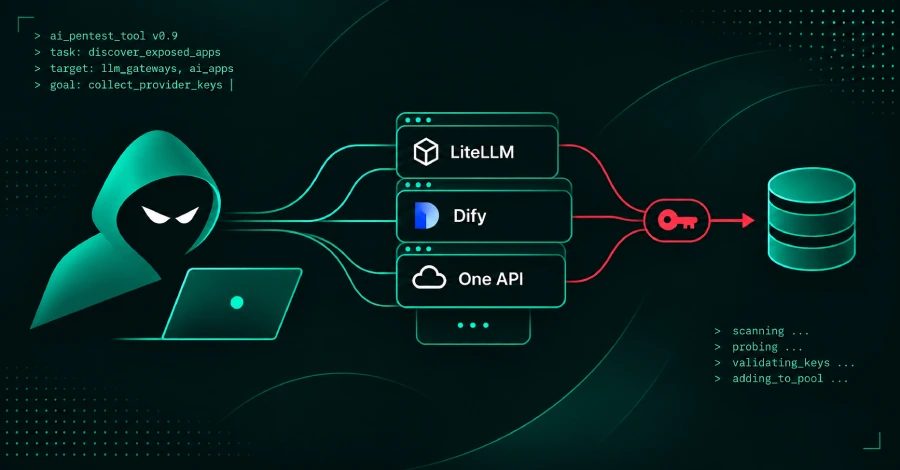
Ամազոնի սպառնալիքների հետախուզությունը բացահայտել է AI գործակալների արշավ, որը ARTEX գործիքով թիրախավորում է LiteLLM-ը և Dify-ը, գողանում մատակարարի API բանալիները և կառուցում ընդհանուր պաշար՝ հետագա հարձակումների համար։
Ամազոնի սպառնալիքների հետախուզության թիմը բացահայտել է արշավ, որում AI գործակալները համակարգված կերպով սկանավորել են ինտերնետում բաց թողնված AI հավելվածները՝ մատակարարի API բանալիները գողանալու համար։ Գործակալները, որոնք ենթադրվում է, որ աշխատում են բաց կոդով ներթափանցման փորձարկման ARTEX գործիքի վրա, թիրախավորել են LiteLLM, Dify, One API, Langflow և RAGFlow հարթակները՝ հանելով պահված հավաստագրերը և դրանք ավելացնելով ընդհանուր պաշարին՝ կրկնակի օգտագործման համար։
Արշավի մանրամասներ
Գործակալները գործել են հոկտեմբերի 3-ից մինչև անցած շաբաթվա վերջը՝ հարցումներ ուղարկելով Ամազոնի MadPot ցանցի խայծ սերվերներին, որոնք ներկայացվում էին որպես հայտնի LLM ծառայություններ։ Գրանցված տվյալները ցույց են տալիս, որ գործակալները հետևել են հայտնի մուտքի կետերի սցենարին՝ օգտագործելով լռելյայն ադմինիստրատորի հավաստագրերը, անավարտ տեղադրումները, նույնականացման շրջանցումները և սերվերային կողմի հարցման կեղծման խոցելիությունները։ Թիմը միջին վստահությամբ գնահատել է, որ օպերատորները առանձին Չինաստանի հետ կապված խմբեր էին՝ նշելով պարզեցված չինարեն հուշումները և Չինաստանի ժամային գոտու կարգավորումները։
Երբ գործակալները գտել են ամպային հավաստագրեր, նրանք առաջնահերթություն են տվել AI մոդելներ և գաղտնիքների պահոցներ հյուրընկալող կառավարվող ծառայություններին՝ կենտրոնանալով պրեմիում AI մոդելների վրա՝ ընդհանուր ամպային մուտքի փոխարեն։ Նրանք նաև օգտագործել են ինտերնետային սկանավորման ծառայություններ, վկայականների թափանցիկության տեղեկամատյաններ, GitHub պահոցներ, փաթեթների գրանցամատյաններ, կոնտեյներային պատկերներ և տեքստի տեղադրման կայքեր՝ արտահոսած բանալիները գտնելու համար։ Microsoft-ը վերջերս հաղորդել է նմանատիպ գործակալային AI գործիքների օգտագործման մասին GitHub-ի գաղտնիքների որոնման համար, իսկ FBI-ն հրապարակել է FLASH ահազանգ՝ նշելով ARTEX-ի օգտագործումը առնվազն օգոստոսից աշխարհի բազմաթիվ ոլորտներում։
Օգտագործված խոցելիություններ
Սցենարը ներառում է մի քանի հայտնի թերություններ՝ Langflow-ի CVE-2025-3248, նույնականացման բացակայության խնդիր, որը թույլ է տալիս հեռակա կոդի կատարում 1.3.0-ից առաջ տարբերակներում, և որը CISA-ն 2025 թվականի մայիսին ավելացրել է իր հայտնի շահագործված խոցելիությունների կատալոգում; RAGFlow-ի CVE-2026-28797, սերվերային կողմի շաբլոնի ներմուծում, որի համար պահանջվում է գրանցված հաշիվ՝ լռելյայն միացված ինքնագրանցմամբ, իսկ 0.25.0 տարբերակում թողարկվել է ավազատուփի շտկում; ինչպես նաև նույնականացման շրջանցում One API ընտանիքի համակարգերում isCliRequest վերնագրի միջոցով, որի համար ազդված տարբերակներ կամ շտկում չեն նշվել։ Այլ գրառումներ վերաբերում են հաճախորդային կողմի JavaScript-ում, աղբյուրային քարտեզներում, վրիպազերծման երթուղիներում և միջավայրի ֆայլերում թողնված գաղտնիքներին։
Պաշտպանության առաջարկություններ
Ամազոնի թիմը խորհուրդ է տալիս AI հավելվածները, մոդելային դարպասները և եզրակացության վերջնակետերը վերաբերվել այլ արտադրական համակարգերի նման։ Պաշտպանները պետք է փոխեն լռելյայն հավաստագրերը, օրինակ LiteLLM-ի հիմնական բանալին, խուսափեն նոր տեղադրումները անավարտ թողնելուց, սկանավորեն կարգավորման ֆայլերը և CI/CD խողովակաշարերը՝ ներկառուցված գաղտնիքների համար, արագ փոխեն բացահայտված հավաստագրերը, սահմանեն ժամկետի ավարտի ամսաթվեր և IP սահմանափակումներ Cloudflare API տոկենների համար, ինչպես նաև վերահսկեն Cloudflare Worker սկրիպտները, որոնք կոչվում են artex-* և կապված ձևաչափեր։ Թիմը նաև խորհուրդ է տալիս ստուգել տեղեկամատյանները՝ խայծի գտածոների հետ հրապարակված ինդիկատոր IP հասցեների և Cisco Talos հետազոտողների կողմից ARTEX-ին կապված հասցեների համար։
Աղբյուրներ՝ The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։