APT29-ի հետ կապված հաքերները գողացված վերլուծական սկրիպտով թիրախավորում են iOS-ն ու Android-ը
Sekoia-ի հետազոտողները հայտնում են, որ Poisoned Source անունով՝ APT29-ի հետ կապված արշավը օգտագործել է վտանգված կայքեր, նմանակ դոմեններ և Plerdy SEO Tracker-ի մատակարարման շղթայի խախտում՝ iOS-ի և Android-ի համար շահագործման շղթաներ հասցնելու նպատակով։
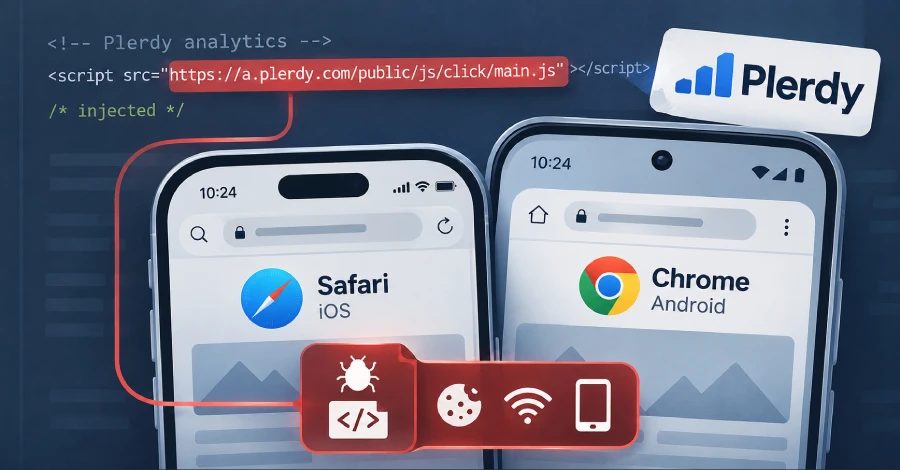
APT29-ի հետ կապված սպառնալիքի դերակատարը, ըստ տեղեկությունների, կանգնած է խոշոր մասշտաբի «watering hole» արշավի հետևում, որը թիրախավորում է iOS-ի և Android-ի օգտատերերին վտանգված կայքերի, կեղծ դոմենների և ուկրաինական Plerdy SEO Tracker վեբ վերլուծական ծառայության մատակարարման շղթայի հարձակման միջոցով։ Sekoia-ի հետազոտողներ Amaury-Jacques Garçon-ը և Félix Aime-ը ասել են, որ ներարկված JavaScript-ը հավաքագրում է դիտարկիչի և սարքի հատկանիշները, նախքան ենթակառուցվածքը կմատուցի պլատֆորմին հատուկ N-day շահագործման շղթան։ Poisoned Source կոդային անվանումով արշավը հայտնաբերվել է 2026 թվականի հոկտեմբերի կեսերին և նպատակ ունի մատուցել օգտակար բեռներ, որոնք գողանում են դիտարկիչի cookie-ները և, որոշ դեպքերում, Wi-Fi-ի գաղտնաբառերը կամ բջջային սարքի ամբողջ տվյալները։
Վարակման ուղիները
Sekoia-ն նույնականացրել է վարակման երեք վեկտոր՝ օրինական կայքերի վտանգում՝ վնասակար JavaScript ներարկելու համար, բարձրակարգ կայքեր նմանակող կայքեր ԱՄՆ-ում, Ուկրաինայում, Չեխիայում և Բուլղարիայում, ներառյալ america250[.]holiday-ը, և Plerdy SEO Tracker-ի մատակարարման շղթայի խախտում 2026 թվականի օգոստոսի 27-ի և սեպտեմբերի 3-ի միջև՝ վնասակար կոդ ներարկելով a.plerdy[.]com/public/js/click/main.js ֆայլի մեջ։
Վտանգված կայքերի թվում են ԱՄՆ-ի քիմիական արդյունաբերության ընկերությունները ներկայացնող խոշոր ոլորտային առևտրային ասոցիացիան, ծայրահեղ աջ եվրոպական քաղաքական կուսակցությունը և բուլղարական ռազմական թեմատիկայով կայքը։ Sekoia-ն ասել է, որ դեռ պարզ չէ՝ հարձակվողները նպատակ ունեին թիրախավորել կոնկրետ կայքերի այցելուներին, թե փորձում էին վտանգել հնարավորինս շատ չթարմացված բջջային սարքեր։ Հետազոտողները նշել են, որ մի քանի կայք հավանաբար կգրավի բարձր արժեք ունեցող կամ ռազմավարական նշանակություն ունեցող այցելուների՝ Ռուսաստանի և Ուկրաինայի պատերազմի համատեքստում, և որ մատակարարման շղթայի հարձակումը տարածվել է նաև բարձր արժեք ունեցող թիրախների վրա, ինչպիսիք են բանակի, հատուկ նշանակության ուժերի և ռազմական տեխնիկայի կայքերը։
Շահագործման շղթաները
Բոլոր մեթոդները տանում են JavaScript բեռնիչին, որը պրոֆիլավորում է այցելուի սարքը և դիտարկիչը, ապա մատուցում է համապատասխան հաջորդ փուլի վնասակար ծրագիրը։ iOS օգտատերերի համար այն տանում է DarkSword անունով շահագործման փաթեթին, որը հավաքագրում է cookie-ներ և սարքի ամբողջ տվյալները։ Android-ում վնասակար ծրագիրը կարող է առանց համակարգում հաստատվելու արտահանել Chrome-ի տվյալները և Wi-Fi-ի գաղտնաբառերը։
Հետազոտողները նույնականացրել են շահագործման երեք դաս։ A դասը թիրախավորում է iOS 16.7 տարբերակով աշխատող սարքերը և շահագործում է CVE-2025-43529 և CVE-2024-27834 խոցելիությունները՝ cookie-ներ գողանալու համար JavaScript վնասակար ծրագիր հասցնելու նպատակով։ B դասը թիրախավորում է iOS 18.5 տարբերակով աշխատող սարքերը և շահագործում է DarkSword շահագործման շղթան, որը ներառում է CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 և CVE-2025-43520 խոցելիությունները, սարքի տվյալների ամբողջական արտահանման համար JavaScript վնասակար ծրագիր հասցնելու նպատակով։ C դասը թիրախավորում է Chrome-ի 139-ից 145 տարբերակներով աշխատող Android սարքերը, բացառությամբ 143 տարբերակի, և շահագործում է CVE-2026-3910 և CVE-2025-27038 խոցելիությունները՝ հեռակա կոդի կատարում, ավազարկղից դուրս գալ, արտոնությունների բարձրացում և AndroSnitch հասցնելու համար, որը հավաքագրում է Chrome-ի տվյալները և Wi-Fi-ի գաղտնաբառերը։
Բոլոր երեք դեպքերում արտահանված տվյալները ուղարկվում են ad.starx-net[.]com:8881/telemetry/v12 հասցեին։ Android հարձակման շղթան որոշում է՝ արդյոք թիրախավորված սարքը Samsung Galaxy S25 Ultra է, դրա մոդելի նույնացուցիչով՝ SM-S938B, և դադարեցնում է շահագործումը, եթե սարքը համընկնում է։
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։