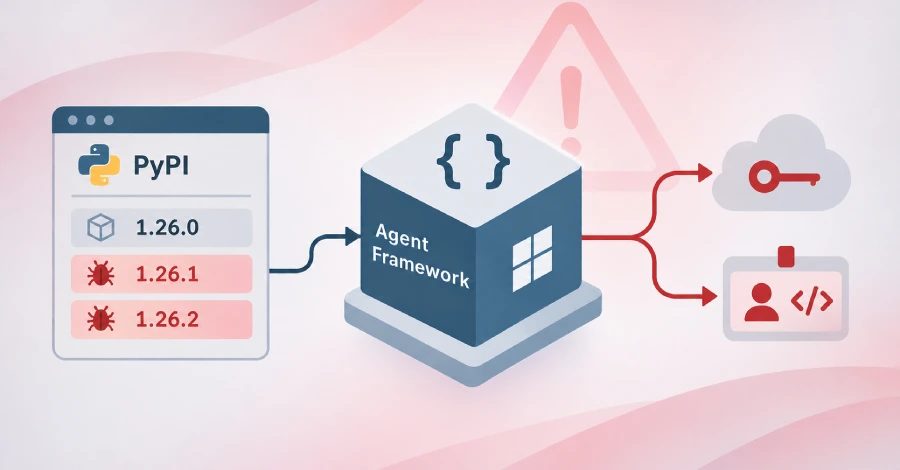
Հարձակվողները կոտրել են Microsoft-ի Agent Framework PyPI փաթեթը՝ ամպային հավատարմագրեր գողանալու համար
Microsoft-ի agent-framework PyPI փաթեթի 1.26.1 և 1.26.2 վնասակար տարբերակները յուրաքանչյուր Python մեկնարկի ժամանակ գործարկել են հավատարմագրեր գողացող ծրագիր և ամպային հավատարմագրերը արտահանել են webhook վերջնակետ։
Հարձակվողները կոտրել են Microsoft-ի agent-framework փաթեթը PyPI-ում և 2026 թվականի նոյեմբերի 17-ին հրապարակել են 1.26.1 և 1.26.2 վնասակար տարբերակները։ Տարբերակները թողարկվել են 33 րոպե տարբերությամբ և նախատեսված են յուրաքանչյուր Python մեկնարկի ժամանակ հավատարմագրեր գողացող ծրագիր գործարկելու համար։ Երկու թողարկված տարբերակներն էլ այդ ժամանակից ի վեր կարանտինացվել են PyPI-ում։
Ինչպես է աշխատում հավատարմագրեր գողացողը
Տեղադրվելուց հետո յուրաքանչյուր wheel ավելացնում է .pth ֆայլ site-packages գրացուցակում։ Python-ը յուրաքանչյուր ինտերպրետատորի մեկնարկի ժամանակ կատարում է .pth ֆայլերում գրված import տողերը, ուստի գողացողը գործարկվում է ցանկացած Python մեկնարկի ժամանակ տուժած միջավայրում, այդ թվում pip-ի դեպքում, անկախ նրանից՝ ինչ-որ բան ներմուծում է Agent Framework, թե ոչ։ 1.26.1 տարբերակը օգտագործում է agent_framework_meta.pth, իսկ 1.26.2 տարբերակը՝ af_runtime_diag.pth։
Ինչ է հավաքվում
Socket-ը հայտնել է, որ երկու տարբերակներն էլ տեղադրում են Python մեկնարկի hook-եր, որոնք աննկատ հավաքում են հավատարմագրեր, միջավայրի տվյալներ և ամպային ինքնության տոկեններ, ապա արտահանում դրանք webhook.site վերջնակետ։ Գողացողը հավաքում է միջավայրի փոփոխականներ՝ ենթատողերի համընկնմամբ, ինչպես նաև Azure CLI, .npmrc, pip.conf, .netrc, .git-credentials, Docker-ի կոնֆիգուրացիա, Hugging Face, Microsoft Azure DevOps ագենտներ, .env և JSON ֆայլերի հավատարմագրեր։ Այն նաև հավաքում է Azure DevOps OIDC տոկեններ, Azure managed-identity տոկեններ և Azure instance metadata՝ պահելով պատասխանից մինչև 8,000 նիշ։
Նոր հավատարմագրերի տրամադրում
SafeDep-ը հայտնել է, որ կոդը հարթակին խնդրում է տրամադրել նոր հավատարմագրեր, ուստի պահված գաղտնիքների թարմացումը չի ծածկում դրանք։ Azure DevOps խողովակում SYSTEM_ACCESSTOKEN և SYSTEM_OIDCREQUESTURI բավարար են api://AzureADTokenExchange-ի համար ֆեդերացված տոկեն պահանջելու համար։ Azure compute-ում այն managed identity վերջնակետից յուրաքանչյուր ռեսուրսի համար access token է պահանջում՝ App Service և Functions դեպքում օգտագործելով IDENTITY_ENDPOINT կամ MSI_ENDPOINT, իսկ մյուս դեպքերում՝ 169.254.169.254։ Այն նաև հավաքում է instance metadata։
Արտահանում և արձագանք
Բոլոր հավաքված տվյալները պահվում են JSON փաստաթղթում, սեղմվում են zlib-ով, կոդավորվում են Base64-ով և ուղարկվում HTTPS POST-ով կոշտ կոդավորված URL-ին՝ webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb։ 1.26.2 տարբերակը նաև ներմուծում է af_runtime_diag.py, հավաքում է GitHub Actions OIDC տոկեններ և ընդլայնում է հավատարմագրերին առնչվող միջավայրի փոփոխականների որոնման ձևանմուշները։ Պարզ չէ, թե ինչպես է հարձակվողը ձեռք բերել հրապարակման հասանելիություն։ Օգտատերերին խորհուրդ է տրվում մեկուսացնել տուժած հոստերն ու runner-ները, փաթեթը ամրացնել 1.26.0 տարբերակին, վերականգնել մաքուր միջավայրից, ստուգել 2026 թվականի նոյեմբերի 17-ին UTC-ով 20:35-ից մոտավորապես 21:20-ը ընկած ժամանակահատվածում եղած ազդեցությունը, որոնել proxy և DNS մատյանները, մաքուր համակարգից թարմացնել բացահայտված հավատարմագրերը, աուդիտ անցկացնել Azure ինքնությունների և գործունեության մատյանների համար, ինչպես նաև Azure տեղակայող GitHub Actions workflow-ների համար։ OX Security-ն հայտնել է, որ հարձակվողները կարող են գտել wheel-ի ստեղծման հոսքը զավթելու և ներսում վնասակար տրամաբանություն ավելացնելու եղանակ։ Agent-framework-ը այս տարի կոտրված երկրորդ Microsoft-ին առնչվող PyPI փաթեթն է։ 2026 թվականի մայիսին TeamPCP-ի հետևում կանգնած սպառնալիքի դերակատարները հրապարակել են durabletask-ի երեք վնասակար տարբերակ՝ Mini Shai-Hulud որդը տարածելու համար։
Աղբյուրներ՝ The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։