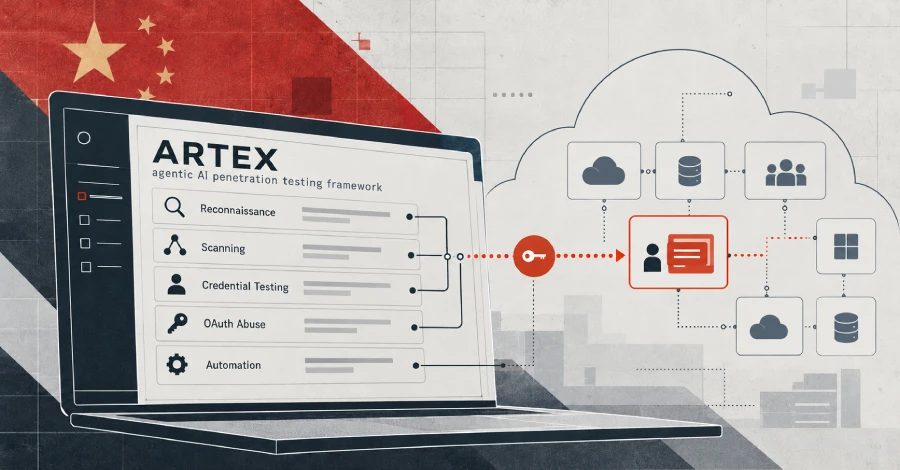
Չինաստանին կապված Storm-0940-ը ConnectWise-ի մատակարարման շղթայի հարձակման ժամանակ օգտագործել է ARTEX AI գործակալներ
Microsoft-ը հայտնել է, որ Չինաստանին կապված Storm-0940 խումբը ARTEX AI շրջանակի միջոցով կոտրել է ConnectWise Cloud Backup հավելվածը՝ ավտոմատացնելով գաղտնաբառերի զանգվածային փորձարկումը և OAuth-ի չարաշահումը ամբողջ աշխարհի հարյուրավոր կազմակերպություններում։
Մատակարարման շղթայի կոտրում
Microsoft-ը հայտնել է, որ Չինաստանին կապված սպառնալիքի ակտոր Storm-0940-ը մատակարարման շղթայի հարձակման ժամանակ կոտրել է ConnectWise Cloud Backup հավելվածը։ Խումբը գործուն է առնվազն 2021 թվականից, և Microsoft-ը առաջին անգամ մանրամասն նկարագրել է այն 2024 թվականի նոյեմբերին։ Storm-0940-ը օգտագործում է Quad7 անունով բոտնետ՝ ծայրահեղ դժվարությամբ հայտնաբերվող գաղտնաբառերի զանգվածային փորձարկման հարձակումներ իրականացնելու համար, և սկզբնական մուտքի համար օգտագործում է ինտերնետին հասանելի հավելվածների խոցելիությունները։
ARTEX AI գործակալների կիրառումը
Հարձակվողները կիրառել են ARTEX-ը՝ Go-ի վրա հիմնված գործակալային AI ներթափանցման թեստավորման շրջանակ, որը փակ կոդ դարձավ Հարավային Կորեայի ֆինանսական հաստատությունների դեմ դրա չարաշահումից հետո։ ARTEX-ը խմբին թույլ տվեց 2026 թվականի սեպտեմբերից մեքենայական արագությամբ ավտոմատացնել սկանավորումը, հետախուզումը, գաղտնաբառերի զանգվածային փորձարկումը և OAuth հավելվածների չարաշահումը ամբողջ աշխարհի հարյուրավոր կազմակերպություններում։ ConnectWise-ի միջադեպում AI գործակալները փորձել են մուտք գործել ավելի քան 2 250 թենանթ՝ րոպեում 2 900 փորձի արագությամբ։ 2026 թվականի հոկտեմբերի 10-14-ը ընկած ժամանակահատվածում 144.172.64.99 հասցեում գտնվող ենթակառուցվածքը սկսել է թենանթների միջև գաղտնաբառերի զանգվածային փորձարկման արշավ՝ ուղղված ութ կազմակերպությունների 327 հաշիվներին, ինչը հանգեցրել է ավելի քան 151 000 անհաջող մուտքի դեպքի, որի գագաթնակետը հոկտեմբերի 11-ին րոպեում 2 900 ձախողում էր։ Այդ ընթացքում հաջող աութենտիֆիկացիա չի գրանցվել։ 2026 թվականի հոկտեմբերի 15-ին գործակալները վերահսկողություն են ձեռք բերել ConnectWise-ի մի քանի ամպային հավելվածների ինքնությունների նկատմամբ և օգտագործել դրանք հաճախորդների միջավայրերում աութենտիֆիկացվելու համար՝ իրականացնելով Microsoft Graph-ի և գրացուցակի գործողություններ, ինչպիսիք են հետախուզումը, հավատարմագրերի փոփոխությունները և արտոնյալ դերերի փոփոխությունները։
Հետևանքները և արձագանքը
ARTEX-ով պայմանավորված հարձակումները մի քանի դեպքում հանգեցրել են ամպային ենթակառուցվածքի արտոնյալ հասանելիության, ընդ որում՝ սկզբնական թիրախավորումից մինչև արտոնյալ հասանելիություն ընկած ժամանակահատվածը երեք ժամից պակաս էր։ Microsoft-ը զգուշացրել է, որ գործակալների կատարած հավատարմագրերի փոփոխությունները կարող են մնալ որպես հետին դուռ նույնիսկ այն բանից հետո, երբ վնասված հավելվածը վերականգնվել է։ Շրջանակը որդեգրվել է նաև տարբեր աշխարհագրական տարածաշրջանների սպառնալիքի ակտորների կողմից։ ConnectWise-ը հայտարարել է, որ արշավը դուրս է գալիս ցանկացած մեկ ընկերության սահմաններից և որ պետական ակտորները գնալով ավելի հաճախ են թիրախավորում ծրագրային ապահովման մատակարարման շղթան։ Ընկերությունը ժամանակավորապես անջատել է ծառայությունները և վերականգնում է դրանք փուլերով, ինչը, նրա խոսքով, կտևի մի քանի օր։
Անցյալ լրատվություն: ConnectWise-ը կասեցրել է Cloud Backup-ը Microsoft 365-ի միջավայրեր ներխուժումից հետո
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։