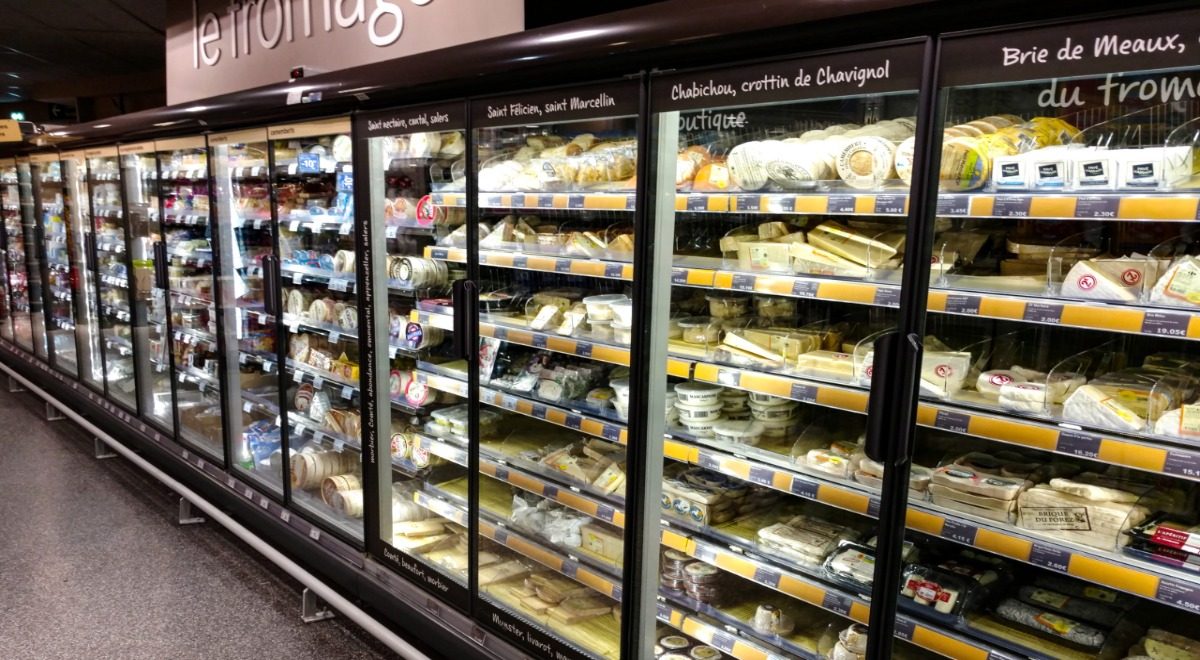
Ֆրանսիական սուպերմարկետների հաքերական камպանիայում երկրորդ վնասված սառնարանների մատակարարը Copeland-ն է
Հաքերները երկրորդ անգամ հարձակվեցին ֆրանսիական սուպերմարկետների վրա, վնասելով Copeland-ի սառնարանները։ E.Leclerc-ի մեկ մագազինը ստացավ սառնարանային համակարգի կարևոր վնաս, իսկ Danfoss-ի կապը առաջին հարձակումն էր։
Հաքերները ֆրանսիական սուպերմարկետների դեմ կիբերհարձակումների камպանիայում երկրորդ վնասված սառնարանների մատակարարը հայտնաբերեցին։ Ալբիում գտնվող E.Leclerc-ի մագազինը սառնարանային համակարգի լուրջ վնաս ստացավ, երբ ամերիկյան ընկերությունը Copeland-ի արտադրած սառնարանը خرաբացավ։ Ինչպե՛ս մեկ օր առաջ տեղի ունեցած հարձակումները, որոնք կապված էին դանիք մատակարիչ Danfoss-ի հետ։
Երկրորդ մատակարարը հաստատվեց
Հ düş那些 Ֆրանսիայում գտնվող E.Leclerc-ի սուպերմարկետը օգտագործում է Dixell-ի սառնարանները, ոչ թե Danfoss-ի կառավարիչները, որոնք ակտիվ էին понедельիկեան հարձակումներում։ Dixell-ն է բրենդի része, որը պատկանում է ամերիկյան վենտիլացիոն և ինդուստրիալ համակարգերի ընկերությանը Copeland-ին։ Մագազիայի տնօրենը Յոան Ռիվերան հայտարարեց ֆրանսիական տպագրությանը La Dépêche du Midi, որ հարձակումը հայտնաբերվեց մոտավորապես երեկոյան չորս ժամին, երբ աշխատակիցները հայտնաբերեցին, որ սառնարանային համակարգի կառավարող կոմպյուտերը անկանելի դարձան։
Սառնարանային արդյունաբերության մասնագետը Ադրիենտ Լե Նորսին հաստատեց, որ հաքերները հ konci են ուղղված Dixell-ի XWEB սառնարանային համակարգերի դեմ և խորհուրդ տվեցին օպերատորներին արգելել ցանցային կաբելները մոնիտորինգից։ Շաբաթին Copeland-ի ներկայացուցիչը հայտարարեց՝ «խնդրէ, կյանքի ցիկլի ավարտված կոնտրոլերներում», և նշեց, որ ընկերությունը աշխատում է վնասված հաճախորդների հետ՝ ռիսկը նվազեցնելու համար։
Հազիսभाव контролերներ բաց են ինտերնետում
Կիբերանվտանգության ընկերությունը SOCRadar-ից հայտնեց, որ 13 հոկտեմբերի ստուգմամբ բացահայտվել է ֆրանսիայում ինտերնետից հասանելի Danfoss-ի մոտավորապես 2900 համակարգ, ինչը կազմում է աշխարհում հայտնաբերված մոտավորապես 4500 համակարգի 65%-ին։ Claroty-ի տեխնիկական տնօրենի Ամիր Պրեմինգերը նշեց, որ անվտանգության խմբերը հաճախ անտեսում են սառնարանային կառավարիչները, և նրա ընկերության թիմը Team82-ը DEF CON-ում ներկայացրել է ճիշտ այս հարձակումի սցենարը, ներառյալ ջերմագրադի տեղավորումների մոռացում параալելի այն աջակցման հետ։
Claroty-ն նաև հայտնաբերեց «օրվա կոդի» էջի փախուստ մեխանիզմը, որը հաքերներին հնարավորություն է տալիս գեներացնել ամենօրյա մուտքի կոդը սարքի ամսաթվի և ժամի համաձայն, ինչպես նաև սοβար քաջի缺陷 Dixell-ի կառավարիչներում, որը Copeland-ը հաստատեց և ուղղում է ուղղման վրա։ Suzu Lab-ի տեխնիկական տնօրեն Դենիս Կալդերոնն ասաց, որ DEF CON-ի դեմոնստրացիան երկու ամիսում «հինգ երկրներում և տասքի մագազիաներում» է գործողել։
Հետազոտությունը շարունակվում է
Պոնեդելնիկի հարձակումի ժամանակ հաքերները հեռավոր պարտավորեցին մի քանի սարքեր հասնել 50°C տերմոպերատուրային։ Danfoss-ը հաստատեց, որ վնասված սառնարաններում էին ընդգրկված երկու հին համակարգեր՝ AK-SM800 և AK-SM800A, որոնք այլևս չեն ստանում անվտանգության թարմացումներ, ինչպես նաև ավելի նոր AK-SM800A մոդելները՝ հին ծրագրային ապահովմամբ։ Բոլոր ներառված մոդելները 2016-ից 2021թ. ժամանակահատվածում են իրենց կյանքի ցիկլի ավարտ fós उनըն, և Կալդերոնի đấurias, նրանց ուղղումը անհնար է, հնարավոր է միայն սեգմենտացում, մոնիտորինգ կամ փոխարինում։
Ֆրանսիական ոստիկանությունը սկսեց քրեական հետաքննություն, որը կառավարում է Պարիզի մեղադրանքի կիբերհանցագործությունների բաժինը, և ներգործված է ANSSI-ն։ Նիդերլանդների սուպերմարկետները նույնպես դարձել են सप्ताहiante եւ կիբերհարձակումի չորաժամկետներ, երբ վնասվել են առցանց պատվերները, հաճախորդների ծառայությունը և loyalty գործիքները։
Աղբյուրներ: Cybernews
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։