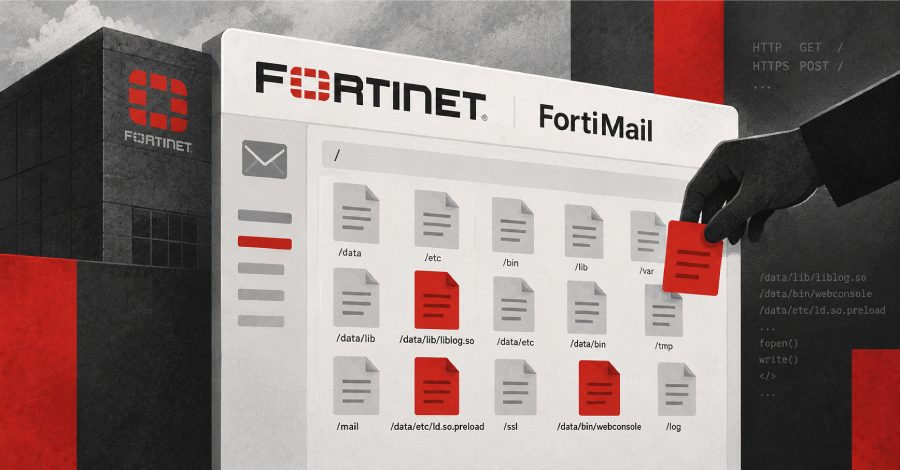
FortiMail-ի կրիտիկական խոչընդոտը օգտագործվում է իրական հաձերում, CISA-ն այն ներբեռնեց KEV կատալոգում
CISA-ն FortiMail-ի կրիտիկական խոչընդոտը CVE-2026-104286 (CVSS 9,8) ավելացրեց հայտնի շահութաբեր խոստումների (KEV) կատալոգում։ Խոչընդոտը չարտոնված հակառակորդին հնարավորություն է տալիս գրել ցանկացած ֆայլ համակարգում։
CISA-ն (ԱՄՆ-ի կիբերանվտանգության և ենթակառուցվածքի պաշտպանության գործակալությունը) հոկտեմբերի 1-ին, հինգշաբթի օրը, Fortinet-ի FortiMail-ում ակտիվ կրիտիկական խոչընդոտը ավելացրեց հայտնի շահութաբեր խոստումների (KEV) կատալոգում, քանի որ խոչընդոտն արդեն ակտիվորեն օգտագործվում է իրական հաձերում։ Խոչընդոտն ունի CVE-2026-104286 կոդը, CVSS գնահատականը 9,8 է, և այն չարտոնված հակառակորդին հնարավորություն է տալիս գրել ցանկացած ֆայլ համակարգում։
Ինչ խոչընդոտի մասին է խոսքը
Fortinet-ի խորհրդատուի տեսանկյունից, խնդիրը երկու թուլության միասնականությունն է՝ ֆայլի ուղու սխալ սահմանափակումը, այսինքն path traversal (CWE-22), և NULL բայթի սխալ մշակումը (CWE-158)։ Միասին դրանք չարտոնված հակառակորդին հնարավորություն են տալիս համակարգում գրել ցանկացած ֆայլ՝ հատուկ պատրաստված HTTP կամ HTTPS հարցումներով։
Վնասված տարբերակներն են՝ FortiMail 8.0.0-8.0.1, 7.6.0-7.6.6, 7.4.0-7.4.8 և 7.2.0-7.2.9։ Fortinet-ի առաջարկությամբ, օգտատերերը պետք է տեղադրեն թարմացումը վերջին 8.0.2, 7.6.7 կամ 7.4.9 թողարկումներում (կամ ավելի նորում), իսկ 7.2 ճյուղավորման օգտատերերը պետք է անցնեն 7.4 կամ ավելի նոր տարբերակ։ Մինչ այս թողարկումների հայտնվելը, անհրաժեշտ է օգտագործել ժամանակավոր միջոցներ։
Ինչպես պաշտպանել ինքներդ
Fortinet-ի առաջարկությամբ, ժամանակավորապես անջատեք IBE ֆունկցիայի աջակցությունը CLI-ի համապատասխան հրամանով և սահմանափակեք FortiMail-ի կառավարման ինտերֆեյսի մուտքը՝ ինտերնետից դրա մուտքը պետք է փակվի և թույլատրվի միայն վստահելի ներքին ցանցերից։ Ընկերությունը հաստատեց, որ խոչընդոտն օգտագործվում է իրական հաձերում, և դրա հայտնաբերումը Product Security թիմի գործընկերին, Gwendal Guégniaud-ին է վերագրվում:
Fortinet-ը նաև հրապարակեց կոմպրոմետավորման ցուցիչները՝ կասկածելի IP հասցեներ 79.141.169.187 և 45.129.0.192, /data դիրեկտորիայում ավելացված ֆայլերը (այդ թվում՝ /data/lib/liblog.so և /data/etc/ld.so.preload) և փոփոխված /bin/smit-ը։ ԱՄՆ-ի ֆեդերալ քաղաքացիական գերատեսկությունների (FCEB) կազմակերպություններին առաջարկում են օգտագործել պաչը կամ ժամանակավոր միջոցները մինչև 2026 թվականի հոկտեմբերի 4-ը։
Այլ ակտիվ խոչընդոտներ
FortiMail-ի դեպքը մեկողմանի չէ՝ այս պահին ակտիվ օգտագործումը արձանագրվում է ևս մի քանի արտադրանքում։ Դրանց թվում են Check Point (CVE-2026-85102 և CVE-2026-93616), Arista VeloCloud Orchestrator (CVE-2026-93952), F5 BIG-IP Access Policy Manager (CVE-2026-94127), Cisco Catalyst SD-WAN Manager (CVE-2026-76504), Citrix NetScaler ADC և NetScaler Gateway (CVE-2026-88771 և CVE-2026-88772)։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։