CVSS 10.0 վրիպակ LXD-ում և MicroCloud-ում թույլ է տալիս նմանվել վստահելի հաճախորդներին
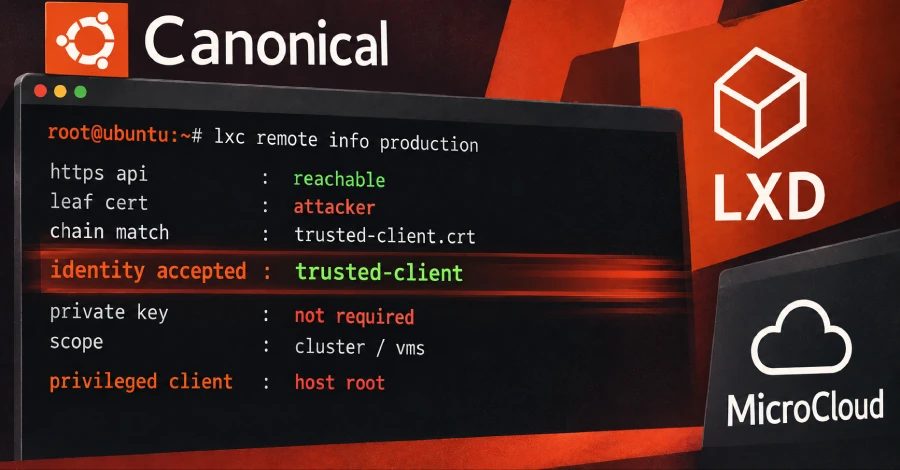
Canonical-ը շտկել է CVSS 10.0 վրիպակը LXD-ում և MicroCloud-ում, որը թույլ է տալիս հարձակվողին մուտք գործել որպես վստահելի հաճախորդ առանց անձնական բանալու, եթե կա ցանցային հասանելիություն HTTPS API-ին և հրապարակային վկայագրին։
Canonical-ը թողարկել է LXD-ի և MicroCloud-ի շտկված տարբերակները կրիտիկական վրիպակի համար, որը թույլ է տալիս հարձակվողին մուտք գործել որպես վստահելի հաճախորդ առանց այդ հաճախորդի անձնական բանալու։ CVE-2026-112816 վրիպակն ունի CVSS 10.0 գնահատական և պահանջում է ցանցային հասանելիություն HTTPS API-ին ու վստահելի հաճախորդի հրապարակային վկայագիրը։ Եթե նմանված հաշիվը արտոնյալ է, հարձակվողը կարող է ստանալ root հասանելիություն հոսթ մեքենային, ասել է Canonical-ը։
Ինչպես է աշխատում վրիպակը
LXD-ը և MicroCloud-ը հեռավոր հաճախորդներին թույլ են տալիս փոխադարձ TLS-ով մուտք գործել իրենց API-ներին, որտեղ հաճախորդը վկայագրով ապացուցում է ինքնությունը։ Հաճախորդը վստահելի է, երբ նրա վկայագիրը սերվերի trust store-ում է։ Վրիպակը սերվերի ստուգման մեջ էր։ Այն համեմատել է հաճախորդի բոլոր վկայագրերը trust store-ի հետ, բայց TLS կապը ապացուցում է միայն շղթայի առաջին վկայագրի, այսինքն leaf-ի անձնական բանալու տիրապետումը։ Շղթայի մնացած մասը հաճախորդի ընտրությամբ է, ուստի հարձակվողը կարող է վերցնել վստահելի հաճախորդի հրապարակային վկայագիրը, որը գաղտնի չէ, կցել այն իր սեփականի հետևում և ընդունվել որպես այդ հաճախորդ։
Ովքեր են տուժում
Վրիպակը օգտագործելու համար պետք են երկու բան. ցանցային հասանելիություն HTTPS API-ին և սերվերի վստահած հաճախորդի հրապարակային վկայագիրը։ Առանձին LXD սերվերը լռելյայն չի բացահայտում այդ API-ն։ Այն լսում է միայն տեղական socket-ին, եթե ադմինիստրատորը չի միացրել ցանցային API-ն core.https_address-ով։ MicroCloud-ը, որը մի քանի LXD մեքենա միացնում է մեկ կլաստերում, ունի հատուկ թույլ կետ։ Canonical-ը ասել է, որ հարձակվողը, որը կարող է գրավել անդամի հրապարակային վկայագիրը կլաստեր միանալիս, հետո կարող է մուտք գործել որպես այդ անդամ։ CVE գրառումը թվարկում է LXD 4.0.14, 5.0.10, 5.21.8 և 6.9 որպես տուժած, յուրաքանչյուրը մինչև հաջորդ շտկված թողարկումը։
Շտկված տարբերակներ
Canonical-ը թվարկում է այս շտկված snap տարբերակները՝ LXD 6/stable 6.10.1, LXD 5.21/stable 5.21.9, LXD 5.0/stable 5.0.11, LXD 4.0/stable 4.0.15, MicroCloud 3/stable 3.4.1 և MicroCloud 2/stable 2.1.5։ Վրիպակը չի սկսվել Canonical-ում։ Incus նախագիծը, որը սկսվել է որպես LXD-ի համայնքային fork, հայտնել է այն, և Canonical-ը հաստատել է, որ այն ազդել է LXD-ի վրա ևս։ Incus-ը շտկել է նույն վրիպակը 7.6.0 տարբերակում։ Ubuntu-ի LXD archive փաթեթները թվարկված են որպես չտուժած կամ չտարածված, ուստի շտկված թողարկումները snap-երն են։ Հրապարակային նշան չկա, որ վրիպակը օգտագործվել է հարձակման մեջ։ CVE գրառումը պարունակում է ԱՄՆ CISA-ի գնահատականը, թվագրված հոկտեմբերի 30-ին, որ վրիպակը հայտնի չէ որպես շահագործված։ Այն չկա CISA-ի Known Exploited Vulnerabilities ցուցակում, և ոչ մի աշխատող exploit չի հրապարակվել։
Ինչ անել
Թարմացրեք LXD-ը և MicroCloud-ը շտկված տարբերակներին։ Snap տեղադրման ժամանակ գործարկեք sudo snap refresh lxd և sudo snap refresh microcloud։ Canonical-ը ասել է, որ շտկված LXD կետային թողարկումները դեռ տարածվում էին candidate channel-ից stable իր խորհրդատվության ժամանակ, ուստի թարմացումից հետո ստուգեք ձեր իրական տարբերակը, այլ ոչ թե ենթադրեք, որ շտկումը հասել է։ Canonical-ի խորհրդատվությունը LXD-ի համար ժամանակավոր workaround չի տալիս։ Քանի որ հարձակումը պահանջում է ցանցային հասանելիություն API-ին, դրան հասանելիությունը սահմանափակելը նվազեցնում է ռիսկը, մինչև թարմացնեք։ Incus նախագիծը, որը հայտնել է նույն վրիպակը, ասել է, որ կոնֆիգուրացիայի շտկում չկա, և միակ քայլը ցանցային հասանելիությունը listener-ին սահմանափակելն է։ Incus-ի օգտատերերը պետք է անցնեն 7.6.0-ին, որը շտկել է այս վրիպակը ևս 17 այլ անվտանգության խնդիրների հետ։
Աղբյուրներ՝ The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։