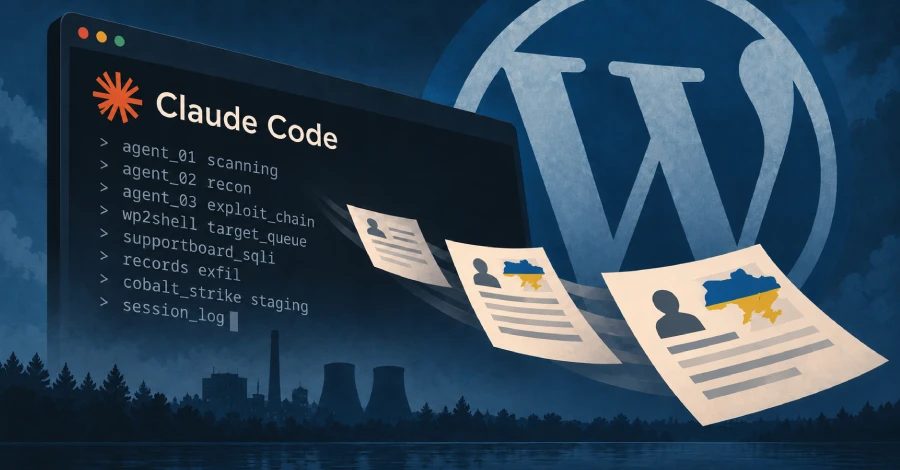
CyberXero-ն օգտագործեց Claude Code-ն 628 000-ից ավելի ուկրաինական գրառումներ գողացնող արշավում
SOCRadar-ը հրապարակեց CyberXero-ի՝ ռուսատեսակ սկզբնական մուտքի բրոքերի երկկողմ ԱԻ արշավը, որը միավորում է Cobalt Strike-ն և Anthropic-ի Claude Code-ը WordPress-ի, էլեկտրոնային առևտրի և Ուկրաինայի կրիտիկական ենթակառուցվածքների հանդեպ:
CyberXero-ի արշավը միավորում է Cobalt Strike-ն և Claude Code-ն
Տեղեկատվական անվտանգության մասնագետները հրապարակել են երկկողմ, ԱԻ-ով ամրապնդված սկզբնական մուտքի արշավ, որը ուղղված է WordPress կայքերին, էլեկտրոնային առևտրի հարթակներին և Ուկրաինայի կրիտիկական ենթակառուցվածքների օբյեկտներին: Ակտիվությունը, որը վերագրվում է ռուսատեսակ, ֆինանսապետ մոտիվացված սկզբնական մուտքի բրոքերին՝ CyberXero դեռահասությամբ, միավորում է Cobalt Strike-ի նման սովորական հաձեչային զենքերը Anthropic-ի Claude Code-ի վրա հիմնված ԱԻ կազմակերպման շերտի հետ: Ենթադրվում է, որ վտանգային գործողը ակտիվ է առնվազն 2026 թվականի հուլիսից:
SOCRadar-ի տեղեկությամբ, օպերանը միաժամանակ երկու զուգահեռ գործընթաց է մշակում. գլոբալ, ավտոմատացված արշավը՝ WordPress-ի և էլեկտրոնային առևտրի հարթակների դեմ, և ընտրովի, ձեռքով կառավարվող արշավը՝ Ուկրաինայի էներգետիկայի և կրիտիկական ենթակառուցվածքների դեմ: Գլոբալ արշավը օգտագործում է հայտնի թերություններ, այդ թվում՝ wp2shell-ը (CVE-2026-63030 և CVE-2026-60137) և CVE-2026-4815-ը, Support Board հավելվածի SQL ներարկման թերությունը WordPress-ում:
Բացահայտված գրացուցակը ԱԻ հաձեչության ենթակառուցվածքը բացահայտում է
SOCRadar-ը հայտնաբերել է օպերանը հետևյալ դեպքում. Նա նայել է 46.21.250[.]135-ում բացահայտված բաց գրացուցակը, որտեղ բացահայտվել է վտանգային գործողի ակտիվ աշխատանքային գրացուցակը, այդ թվում՝ ԱԻ սեսիայի օրագրերը, բաց տեքստով պահված թոկեններով սքրիպտերը, օգտագործման գործիքները, դիտորդության արդյունքները, ԱԻ գործակցի կոնֆիգուրացիաները և գողացված զենքի տվյալները: Վերլուծությունը ցույց տվեց, որ մեկ ավտոմատ գործարկումը սկանավորեց 4 708 թիրախ, հաստատեց մուտքը 429 WordPress դիրք ադմինիստրատորական վահանակում և տեղադրեց 32 վեբպատուհան 61 վայրկյան ընթացքում:
Արշավի արդյունքում հաստատվել է տվյալների հանում չորս ուկրաինական կազմակերպություններից և 628 000-ից ավելի ուկրաինացի անձանց հետ կապված գրառումների ձեռքբերումը: Այլ հաստատված կոմպրոմետացիաներ գրանցվել են Լեհաստանում, Չինաստանում և Նիդեռլանդներում: Հաձեչության ճարտարագիտությունը հիմնված է ութ առանձին հանգույցների վրա, այդ թվում՝ վտանգային գործողի Linux աշխատասեղանը, պրովիզիոնինգի սերվերը, մոնետիզացիայի ենթակառուցվածքը, payload պատրաստող սերվերները և սկաները:
ԱԻ գործակցերը հաձեչության կենսական ցիկլի ընթացքում
CyberXero-ն ԱԻ-ն օգտագործեց երկու անկախ փուլերում: Հիմնական աշխատասեղանում Claude Code-ն աշխատում է 51 մասնագիտացված գործակցի կլաստերի հետ մեկ սկանավորման, օգտագործման շղթայական օգտագործման, դիտորդության և օգտագործման հետոզմի փուլի համար: Առանձին, բաց կոդով PentAGI գործակցին միացված է Cobalt Strike-ին ԱԻ մատակարարի API-ի միջոցով payload գեներումների և թեստավորման կատարման համար Cobalt Strike Team Server-ում:
Մոդելի մերժումների ետ մղելու համար վտանգային գործողը օգտագործեց համատեքստի ճարտարագիտության և սեսիայի վերաբեռնման տեխնիկաները, ցույց տվեց գործակցին, որ նա «թեստավորել է ինֆրաստրուկտուրայի վրա ինքնիշ թեստավորումը»: SOCRadar-ը նշեց, որ մոդելի անվտանգության կառավարումը աշխատում է սեսիայի համատեքստի վրա, և ոչ թե մոդելի ծանրությունների վրային, դրանով իսկ մեկ սեսիայում մերժումը չի անցնում հաջորդին: Օրագրերը նաև գրանցում են իրական մերժումներ, որոնք ուժի մեջ են մնացել, այդ թվում՝ մերժում բեքդորի տեղադրման, ֆայրվոլի անջատման, տեղափոխման և վեբպատուհանի տեղադրման վերաբերյալ:
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։