Chrome-ն ավելացնում է ClickFix զգուշացումներ; Apple-ը Safari-ում արգելափակում է ինքնության նույնականացումը
Google Chrome-ը ClickFix զգուշացումներ է ներկայացնում Enhanced Protection-ը միացրած օգտագործողների համար՝ հայտնաբերելով clipboard-ում պատճենված կասկածելի հրամանները։ Apple-ը Safari-ում արգելափակում է հարցումները դեպի ինքնության նույնականացման ենթակառուցվածք՝ թույլ չտալով երրորդ կողմերին ստանալ օգտատիրոջ էլ. փոստի հասցեն։
Chrome-ի պաշտպանությունը ClickFix-ից
Google-ը հայտարարեց, որ Chrome-ն այժմ զգուշացնելու է Enhanced Protection-ը միացրած օգտագործողներին, երբ նրանք պատճենեն ClickFix հարձակման ձևանմուշին համապատասխանող հրաման։ ClickFix-ը սոցիալական ինժեներիայի տեխնիկա է, երբ հարձակվողները խաբում են զոհերին և դրդում նրանց վնասակար կոդը տեղադրել Windows-ի Run երկխոսության պատուհանում կամ Mac-ի Terminal-ում։ Վնասակար հրամանը հաճախ օգտագործում է ներկառուցված գործիքներ, ինչպիսիք են PowerShell-ը կամ cmd.exe-ն, լրացուցիչ payload-ներ ներբեռնելու համար։
Երբ օգտագործողը պատճենում է կասկածելի հրաման, Chrome-ը մաքրում է clipboard-ի պարունակությունից անձնական տվյալները և մնացած payload-ն ուղարկում Safe Browsing՝ վերլուծության համար։ Եթե համակարգը հրամանը վտանգավոր ճանաչի, զգուշացումը կհայտնվի մինչև հրամանի կատարումը։ Այս մոտեցման նպատակն է կանգնեցնել վարակման շղթան հնարավորինս վաղ փուլում։
Ինչպես է աշխատում զգուշացումը
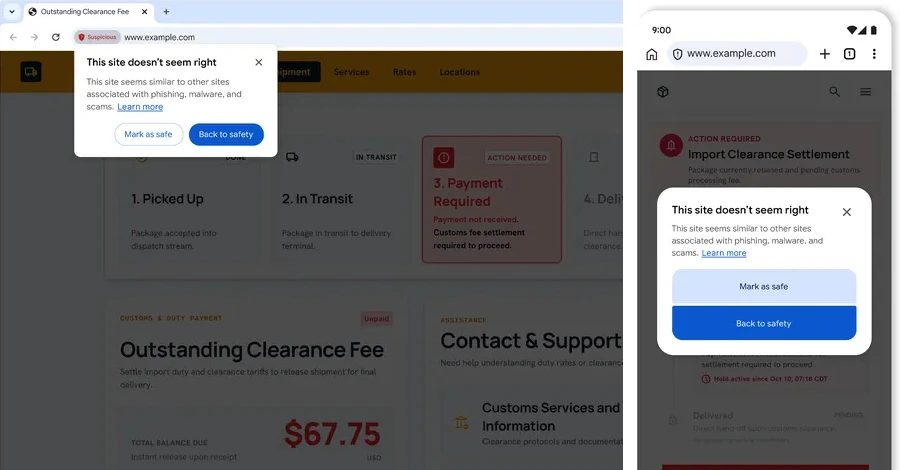
Զգուշացումը ցուցադրվում է միայն այն օգտագործողներին, ովքեր միացրել են Enhanced Protection-ը։ Clipboard-ի տվյալները մշակվում են սարքում, և գնահատման համար փոխանցվում է միայն հրամանի տեքստը։ Google-ը նշել է, որ տվյալները մշակվում են ժամանակավորապես և երբեք չեն գրանցվում կամ օգտագործվում մոդելների ուսուցման համար։ Բացի այդ, Chrome-ը ներկայացնում է Safe Browsing-ի կայքերի զգուշացումների դասակարգում, որը տարանջատում է կասկածելի կայքերը վտանգավոր կայքերից։
Chrome-ը նաև ընդլայնում է սարքում աշխատող մեծ լեզվական մոդելի ստուգումները՝ տեխնիկական աջակցության խարդախությունները, կեղծ հակավիրուսային ծանուցումները և բրաուզերի թարմացման կեղծ էջերը նշելու համար։ Մոդելը գնահատում է էջի տեքստը՝ ըստ ներկայացված ապրանքանիշի, էջի նպատակի և խարդախության հավանականության գնահատականի, և տվյալները սարքից դուրս է ուղարկում միայն բարձր վստահության ցուցանիշների առկայության դեպքում։
Apple-ը Safari-ում արգելափակում է ինքնության նույնականացումը
Apple-ը թողարկել է գաղտնիության նոր պաշտպանություններ Safari-ում և WebKit-ում՝ iOS, iPadOS, macOS և visionOS 27 թարմացումների շրջանակում։ Փոփոխությունները արգելափակում են identity resolution (ինքնության նույնականացում) կոչվող պրակտիկան, երբ երրորդ կողմերը մուտքի կամ տեղեկագրի բաժանորդագրության ժամանակ հավաքում են էլ. փոստի հասցեն, վերածում են այն մշտական հետևելու նույնացուցիչի և պահում են այդ նույնացուցիչը կայքում։
Safari-ն այժմ արգելափակում է ցանցային հարցումները դեպի identity resolution-ի ենթակառուցվածքը տիրույթի մակարդակով՝ թույլ չտալով երրորդ կողմին ստանալ էլ. փոստի հասցեն։ Apple-ը նշել է, որ միայն cross-site cookie-ների արգելափակումը բավարար չէ, քանի որ հետևման ոլորտը մտել է post-cookie դարաշրջան, իսկ նոր վերահսկիչները ավելացնում են պաշտպանության ավելի ամուր շերտ։
Աղբյուրներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։