Հաքերները զավթել են OVHcloud CLI-ի հինգ թողարկում՝ գաղտնիքներ գողացող չարամիտ ծրագիր տարածելու համար
Հաքերը օգտագործել է զավթված GitHub-ի ներդրողի հաշիվը՝ OVHcloud CLI-ի հինգ թողարկումների ներբեռնման արխիվները գաղտնիքներ գողացող բիլդով փոխարինելու համար. Այն հասանելի է եղել մինչև 94 րոպե հոկտեմբերի 19-ին. Ահա թե ով է տուժել և ինչ անել.
Ինչ է պատահել
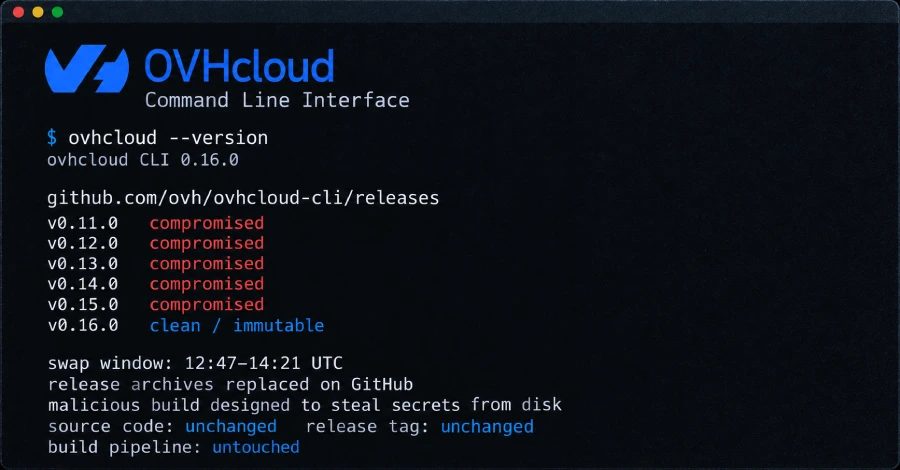
Հաքերը զավթել է մի ներդրողի GitHub-ի հաշիվ և օգտագործել այն երկուշաբթի՝ հոկտեմբերի 19-ին, OVHcloud-ի հրամանային տողի գործիքի հինգ գործող թողարկումների ներբեռնման արխիվները փոխարինելու համար: Նոր ֆայլերը բիլդ էին, որը նախատեսված էր գողանալու այն մեքենայի սկավառակին պահված գաղտնիքները, որտեղ այն աշխատում է, ասում է ամպային մատակարարը: Դրանք GitHub-ում հասանելի էին մինչև 94 րոպե՝ 12:47-ից 14:21 UTC, և հասան միայն այն մարդկանց, ովքեր այդ պատուհանի ընթացքում տեղադրել կամ թարմացրել են CLI-ն macOS-ում, Linux x86_64 կամ arm64-ում, կամ Windows x86_64-ում, մի ճանապարհով, որը հեշ չի ստուգում:
Աղբյուրի կոդը, թողարկման պիտակը և կառուցման խողովակաշարը չեն փոփոխվել. վատ բիլդը հետագա կոմիտի սովորական go build էր, որը վերբեռնվել էր ապրիլի 14-ից սեպտեմբերի 16-ը հրապարակված թողարկումների վրա: OVHcloud-ը ջնջել է փոխարինված արխիվները և այդ երեկոյան հրապարակել մաքուր v0.16.0-ը՝ որպես անփոփոխ թողարկում, որի ֆայլերը GitHub-ը ոչ մեկին թույլ չի տա փոխել:
Ով է տուժել
OVHcloud-ը v0.11.0-ից v0.15.0-ը նշում է որպես կոմպրոմիտացված, իսկ v0.10.0-ը՝ մաքուր: v0.15.0-ում հաքերը փոխարինել է վեց ֆայլ, այդ թվում՝ checksums.txt-ը, որպեսզի հրապարակված հեշերը համապատասխանեն նոր բինարներին: Նույն վեց ֆայլերն այժմ բացակայում են v0.11.0-ից v0.14.0-ում: Linux i386, Windows i386, Windows arm64 և WebAssembly բիլդերը ձեռք չեն տրվել:
Դուք ենթարկվել եք, եթե գործարկել եք պաշտոնական տեղադրման սկրիպտը (որը ներբեռնում է վերջին թողարկման արխիվը և երբեք չի ստուգում հեշը), ներբեռնել եք արխիվ թողարկման էջից, գործարկել եք CI աշխատանք, որը բերում է արխիվը առանց ամրագրված հեշի, կամ գործարկել եք CLI-ի սեփական թարմացման հրամանը v0.12.0-ից, v0.13.0-ից կամ v0.14.0-ից macOS-ում կամ Linux-ում: Homebrew-ի օգտատերերը պաշտպանված էին. cask-ը ամրագրել էր բնօրինակ SHA-256-ը, և tap-ում ոչինչ չէր փոխվել: go install-ը, աղբյուրից բիլդերը և Docker-ի պատկերը նույնպես չեն տուժել:
Ինչպես ճանաչել և ինչ անել
Մի հաճախորդ նկատել է փոխարինումը՝ go version -m-ը կիրառելով v0.15.0-ի Linux arm64 բինարի վրա: Վատ բիլդը կրում է կեղծ տարբերակ (v0.15.1-0.20261013083505-5ead8ef9b43d+dirty), 5ead8ef կոմիտը 760fd72-ի փոխարեն և -ldflags="-s -w" տող, որը բացակայում է իսկական թողարկումներում: Այն խորհուրդը, որ ցանկացած +dirty կամ vcs նշանով բիլդ չարամիտ է, կնշեր նաև OVHcloud-ի սեփական մաքուր v0.16.0-ը: Փոխարինված ֆայլի միակ հրապարակված հեշը v0.15.0-ի Linux arm64 արխիվն է. SHA-256 3833daffcaaaab27e4e0e0833240ffcb1df8df648f4ec0bc4a75c176e28933cb:
OVHcloud-ի հիմնադիր Octave Klaba-ն գրել է, որ բոլոր տուժածները պետք է փոխեն սկավառակին պահված բոլոր գաղտնիքները, քանի որ CLI-ն OVHcloud API-ի մուտքի տվյալները պահում է ~/.ovh.conf-ում: Եթե գործարկել եք փոխարինված բիլդ կամ չեք կարող որոշել, ապա այդ մեքենայից ընթեռնելի բոլոր գաղտնիքները համարեք բացահայտված և փոխեք դրանք այլ մեքենայից, ապա ջնջեք բինարը և տեղադրեք v0.16.0-ը: Թարմացումը փոխարինում է ծրագիրը, բայց չի չեղարկում արդեն պատճենված բանալին: OVHcloud-ը չի ասել, թե որ ֆայլերն է կարդում բինարը, ուր է ուղարկում դրանք կամ քանի պատճեն է ներբեռնվել. ոչ մի պատճեն հրապարակայնորեն չի վերլուծվել, և հետմորտեմ է խոստացվել:
Ինչպես է դա տեղի ունեցել
Ցանկացած ոք, ով գրելու իրավունք ունի GitHub-ի պահոցում, կարող է փոխարինել թողարկման ֆայլերը, եթե անփոփոխությունը միացված չէ. OVHcloud-ը այն միացրած չէր, և Klaba-ն ասել է, որ խնդիրը հենց դրանից էր բխում: Այժմ այդ տարբերակը միացված է, և խողովակաշարերը չեն տուժել: Վերբեռնումները եկել են մի ներդրողի հաշվից, որի միավորված աշխատանքը գտնվում է OVHcloud-ի փաստաթղթերի պահոցում: OpenSourceMalware-ը հաշիվը կապում է GlassWorm-ի՝ այն արշավի հետ, որը կոդը թաքցնում է անտեսանելի Unicode նիշերի մեջ և փուլերը բերում Solana դրամապանակի memo դաշտից, և նշում է, որ մարտին չորս անձնական պահոց ուժով վերաշարադրվել է նման բեռնիչով: Արդյոք նույն դերակատարն է արել երկուսն էլ, «մեր եզրակացությունն է», գրում են հետազոտողները, և հոկտեմբերյան բինարից ոչինչ չի կապվել GlassWorm-ի հետ:
Աղբյուրներ. The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։