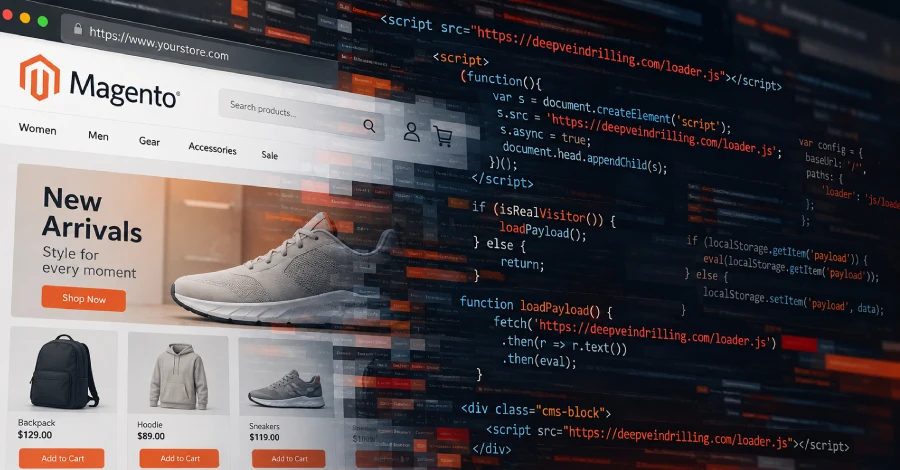
Հակերները 953 առցանց խանութ վարակել են սկաներներից խուսափող JavaScript-ով՝ հիմնականում Magento-ով
Անհայտ սպառնալիքի գործողը 953 առցանց խանութ է վարակել, որոնցից շատերը աշխատում են Magento-ով, հուլիս 2025-ից ակտիվ արշավում, որն օգտագործում է անվտանգության սկաներներից թաքցված JavaScript բեռնիչներ, Sansec-ի համաձայն:
Անհայտ սպառնալիքի գործողը վարակել է 953 առցանց խանութ, որոնցից շատերը աշխատում են Magento-ով, հուլիս 2025-ից ակտիվ արշավում, Sansec-ի համաձայն: Հարձակվողները JavaScript բեռնիչ կոդ են ներդնում Magento-ի CMS բլոկներում, որը վնասակար կոդ է մատուցում միայն իրական այցելուներին և թաքցնում այն անվտանգության սկաներներից:
Արշավի մանրամասներ
Sansec-ը ասաց, որ վնասակար կոդը տեղադրվում է Magento-ի cms_block տվյալների բազայի աղյուսակում, որը ստատիկ բովանդակությունը փոխակերպում է խանութի էջերի: Երբ գնորդը բացում է վարակված կայքը, CMS բլոկը մշակվում և գործարկում է հարձակվողի կողմից վերահսկվող կոդը: Վերջին բեռնիչի դոմենը հյուրընկալվում է Cloudflare-ի հետևում և պատասխանում է միայն վարակված խանութների իրական այցելուների սկրիպտային հարցումներին: Sansec-ը deepveindrilling[.]com գտավ 83 առցանց խանութի CMS բլոկներում այն բանից հետո, երբ դոմենը գրանցվեց 2026 թվականի հոկտեմբերի 6-ին: Ժամանակի ընթացքում դիտարկվել են հինգ դոմեն՝ manulfie[.]click 2025 թվականի հուլիսից, neswnsssn[.]click 2025 թվականի դեկտեմբերից, lanhd6549tdhse[.]top 2026 թվականի մարտից, additionalver[.]com 2026 թվականի հունիսից և deepveindrilling[.]com 2026 թվականի հոկտեմբերից:
Բեռնիչի տարբերակները և տրաֆիկի ֆիլտրումը
Բեռնիչի երկու տարբերակ է նկատվել: Մեկը իր բեռը պահում է դիտարկչի localStorage-ում, այնպես որ պահված կոդը կարող է կրկին գործարկվել հետագա այցերի ժամանակ, նույնիսկ եթե արտաքին դոմենը անհասանելի է: Երկրորդը ավելացնում է դիտարկչի մատնահետքի ստուգումներ՝ բոտերը և անվտանգության սկաներները ֆիլտրելու համար: Վաղ տարբերակները նաև օգտագործում էին Keitaro-ն որպես տրաֆիկի բաշխման համակարգ, իսկ additionalver[.]com-ին ուղղված հարցումը վերադարձնում էր "QWE=123;" գումարած քուքի, որը այցելուին նշում էր 24 ժամով: deepveindrilling[.]com տարբերակը հրաժարվում է Keitaro-ից և բոտերի ֆիլտրումը ներկառուցում բեռնիչի մեջ:
Սկզբնական մուտք և պաշտպանություն
Sansec-ը գնահատում է, որ 471 Magento խանութ է ներարկվել PolyShell խոցելիության միջոցով՝ CVE-2026-48356: Այլ 102 խանութում ֆայլեր են վերբեռնվել PolyShell-ի կամ SessionReaper-ի միջոցով՝ CVE-2025-54236: Մի դեպքում Magento 2.4.7-p1 խանութն ուներ PolyShell վեբշելլներ, որոնք քողարկված էին PNG պատկերների տեսքով, և դեռ չուներ APSB26-73՝ Adobe-ի PolyShell շտկումը: Այլ Magento 2.4.7-p10 խանութ, որը հիմնական շտկումների պակաս չուներ, կոտրել են՝ կեղծ ադմինիստրատորի հաշիվ ավելացնելու, ապա այն կոդը ներարկելու համար: Կայքերի տերերին խորհուրդ է տրվում ստուգել կասկածելի հաշիվները և անսպասելի CMS բլոկները cms_block և cms_page աղյուսակներում, կայքերը թարմ պահել և կիրառել ուժեղ գաղտնաբառեր:
PHP2Shell համատեքստ
Բացահայտումը համընկնում է PHP2Shell-ի՝ երկու կրիտիկական PHP խոցելիությունների CVE-2026-109618 և CVE-2026-109619 լայն շահագործման փորձերի հետ: Perplexity հետազոտող Adel Karimi-ն գրանցել է այն, ինչ թվում է թերությունների առաջին հաջող շահագործումը բնական պայմաններում՝ շելլ հրամաններ գործարկելու համար մեղրակաթսայի սերվերների վրա: Դիտարկված հրամանները օգտագործում էին wget, curl կամ PHP CLI՝ բեռներ բեռնելու համար 162.35.99[.]94:80-ից, և մինչ այժմ երկրորդ փուլի արտեֆակտներ չեն նկատվել:
Աղբյուրներ՝ The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։