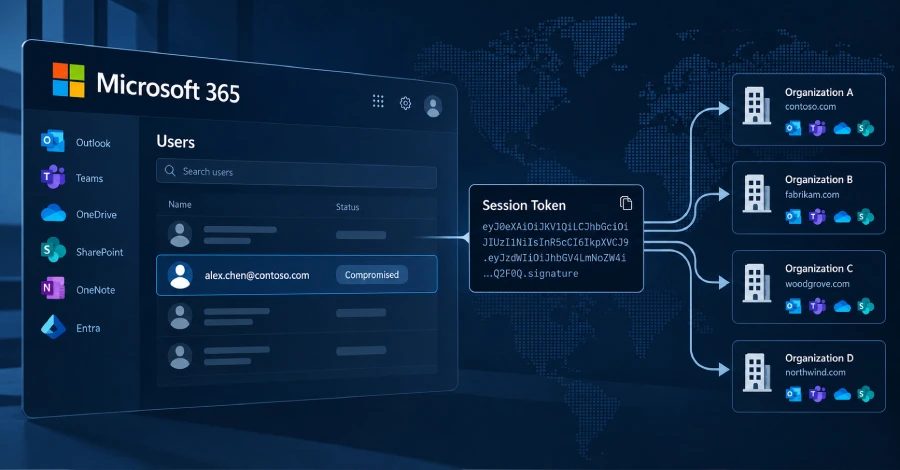
Microsoft 365-ի տոկենի վերախաղարկման հարձակումները հարվածել են 79 կազմակերպության և վտանգել 97 հաշիվ
Հետազոտողները բացահայտել են Microsoft 365-ի տոկենի վերախաղարկման արշավ, որը օգտագործել է միջնորդ հարձակվողի վերահաղորդիչներ՝ վտանգելով 97 հաշիվ 79 կազմակերպությունում և գրանցելով 48 կեղծ Entra սարք՝ հաստատունության համար։
Հարձակման ակնարկ
Huntress-ի հետազոտողները 2026 թվականի հուլիսի 14-ից մինչև սեպտեմբերի 22-ը նկատել են Microsoft 365-ի արշավ, որն օգտագործել է միջնորդ հարձակվողի (adversary in the middle) վերահաղորդիչներ՝ մուտքի սեանսները գրավելու և գողացված տոկենները վերախաղարկելու համար։ «Token spraying» անվանված հարձակումը ներառել է մեծ քանակությամբ գողացված տոկենների վերախաղարկում մի քանի կազմակերպություններում։ Հետազոտողները գրանցել են 497 հաջող մուտքի իրադարձություն զոհ կազմակերպություններում՝ 200000-ից ավելի մուտքի փորձից, ի վերջո վտանգելով 97 հաշիվ։
Տոկենի վերախաղարկում և MFA-ի շրջանցում
AitM մուտքի էջը գտնվում էր զոհերի և Microsoft-ի օրինական ենթակառուցվածքի միջև՝ գրավելով մուտքագրված հավատարմագրերը և MFA կոդերը, ապա վերահաղորդելով տեղեկատվությունը իրական մուտքի էջին։ Նպատակն էր հավաքել Microsoft-ի կողմից մուտքից հետո տրված մուտքի տոկենը, որպեսզի հարձակվողները երկրորդ անգամ MFA շրջանցելու կարիք չունենային։ Մուտքի տոկենի ապացույցը այնուհետև վերախաղարկվել է հարձակվողների սարքերից րոպեների ընթացքում՝ Microsoft 365 ծառայությունների դեմ ավտոմատ մուտքի փորձեր իրականացնելու համար։
Հաստատունություն սարքերի և վավերացնող հավելվածների միջոցով
Հարձակվողները որպես հաստատունության մեխանիզմներ ավելացրել են կեղծ Entra սարքեր և նոր վավերացնող հավելվածներ։ Առնվազն 19 կազմակերպությունում գոյություն ունեցող MFA մեթոդները հեռացվել են, իսկ նորերը գրանցվել են առաջին մուտքից երեք ժամվա ընթացքում։ 2026 թվականի հուլիսի 21-ին iPhone 13 անունով նոր վավերացնող հավելվածը ակտիվացվել է սեանսի զավթումից պակաս քան 51 րոպե անց։ Առնվազն 48 կեղծ համակարգիչ գրանցվել է զոհերի գրացուցակներում՝ ապահովելով տոկեններ պահանջելու կայուն եղանակ՝ գողացված սեանսից անկախ։
Էլփոստի կանոնների չարաշահում, վերագրում և առաջարկություններ
Արշավը ստեղծել է թաքնված մուտքի արկղի կանոններ՝ այնպիսի անուններով, ինչպիսիք են . sss ss iT ,., ........ s և d, որոնք ջնջում կամ տեղափոխում են աշխատավարձի փոխանցման և բոնուսի մասին էլփոստերը։ Մեկ վտանգված փոստարկղ օգտագործվել է հարյուրավոր արտաքին ստացողներին ելքային սպամ ուղարկելու համար՝ այն բանից հետո, երբ կանոնները բոլոր մուտքային հաղորդագրությունները նշել են որպես կարդացված և ջնջել դրանք։ Microsoft Entra ID Protection-ը ազդված հաշիվը գնահատել է որպես բարձր ռիսկ։ Տոկենները ծագել են AitM վերահաղորդիչներից՝ կեղծ մուտքի էջերի, սարքի կոդի ֆիշինգի և օրինական մուտքերի ժամանակ սոցիալական ինժեներիայի հետևում։ Գործունեությունը ծագել է ռումինական 193.26.115.221 IP-ից, որը կապված է AsyncRAT-ի և գերմանական 1337 Services GmbH հոսթինգ մատակարարի հետ։ GreyNoise-ը այդ մատակարարից թվարկել է 29 IP՝ 10-ը նշելով որպես չարամիտ և հինգը՝ կասկածելի։ Մատակարարն ինքը կապված է StarkRDP-ի և rdp.sh-ի հետ։ Երկուսի հետ կապված դոմենները հանվել են 2025 թվականի հունվարին Talent գործողության ընթացքում՝ Nulled, Cracked և Sellix-ի հետ միասին։ StarkRDP-ը հերքում է մասնակցությունը՝ նշելով, որ առգրավվել են միայն կայքի սերվերը և դոմենը։ Տոկենի վերախաղարկման վտանգի մասին կասկածող կազմակերպություններին խորհուրդ է տրվում չեղարկել սեանսները և վերակայել գաղտնաբառերը, աուդիտ անցկացնել Entra սարքերի համար, վերանայել MFA մեթոդները, ստուգել անսպասելի մուտքի արկղի կանոնները և նոր կորպորատիվ հավելվածները, ինչպես նաև սահմանափակել սարքի կոդի աշխատանքային հոսքը Conditional Access քաղաքականություններով։ Conditional Access քաղաքականությունները կարող են օգնել լրացնել MFA-ի չկարողացած որոշ անվտանգության բացեր, եթե դրանք համապատասխան կերպով են իրականացվում, և պետք է պահանջեն MFA կամ արգելափակեն բոլոր օգտատերերի, բոլոր ամպային հավելվածների և բոլոր հաճախորդային հավելվածների տեսակների համար անպայման։
Աղբյուրներ՝ The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։