zLabs-ը բացահայտել է Android-մալվեր RatHat-ը, որը ղեկավարվում է գեներատիվ AI-ով
Ըստ zLabs-ի, RatHat-ը Android մալվեր է, որը կապված է Չինաստանում գործող խմբի հետ։ Այն օգտագործում է գեներատիվ AI, ֆիշինգ կայքեր, Accessibility և տեղական ADB՝ ֆինանսական տվյալներ գողանալու և shell-հասանելիությունը պահպանելու համար։
RatHat-ի տարածումը և ֆինանսական թիրախները
zLabs-ը հայտնաբերել է Android մալվեր RatHat-ը, որը կապված է հավանաբար Չինաստանում գործող խմբի հետ։ Այն տարածվում է smishing-ի և malvertising-ի միջոցով՝ կեղծ ներբեռնման պորտալներով, որտեղ վնասակար APK-ները ներկայացվում են որպես լեգիտիմ ապեր։
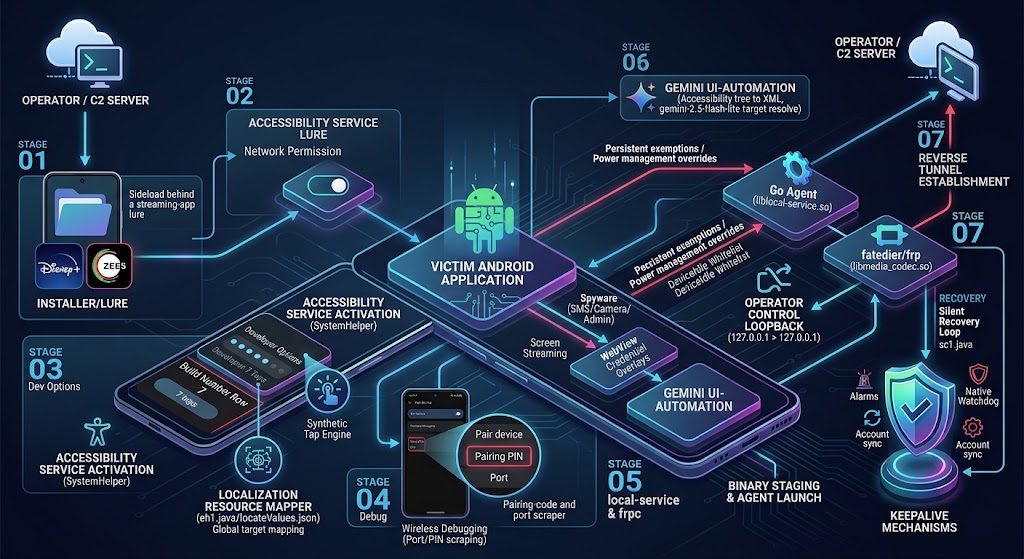
RatHat-ը օգտագործում է կեղծ բանկային, կրիպտո և վճարային ինտերֆեյսներ՝ ֆինանսական տվյալներ հավաքելու համար։ Ներարկված overlay-ները թիրախավորում են բանկային ու կրիպտո ապերը, իսկ WeChat-ի ու Alipay-ի էկրանները՝ վճարումները։ Այն գողանում է օգտանուններ, PIN-ներ, OTP և 2FA կոդեր։ Գեներատիվ AI-ն Accessibility-ի ծառը XML-ով ուղարկում է օգնականին, որը վերլուծում է տեքստը և տալիս սեղմումների հրահանգներ։
Տեղական ADB-ն ներխուժում է ապի sandbox
RatHat-ը սկզբում պահանջում է Accessibility-ի թույլտվություն։ SystemHelperService-ը սինթետիկ ժեստերով յոթ անգամ սեղմում է Build Number-ը, միացնում Wireless Debugging-ը և կարդում ADB-ի զուգակցման կոդն ու պորտը։ libadb-android-ի միջոցով ապը միանում է տեղական ADB դեմոնին, հասնում /data/local/tmp և ստանում shell-հասանելիություն sandbox-ից դուրս։
ADB-ի միջոցով այն տեղադրում է liblocal-service.so-ն, Go-գործակալը և libmedia_codec.so-ն՝ frpc հակադարձ պրոքսիի քողարկված հաճախորդը։ Go-գործակալը ապահովում է մշտական աշխատանք և WRITE_SECURE_SETTINGS, իսկ FRP-ն մշտական թունել է ստեղծում դեպի հարձակվողի սերվեր։
Տվյալների գողություն և ինքնավերականգնում
RatHat-ը տվյալներ է հավաքում Accessibility-ի իրադարձություններից, բրաուզերի հասցեից և էկրանի/մուտքագրման ձայնագրումից։ AdbTouchCapture-ը getevent-ով կարդում է /dev/input-ի հում տվյալները և համեմատում հպումները locateValues.json-ի դասավորությունների հետ՝ PIN-ներ, գաղտնաբառեր ու նախշեր պարզելու համար, անգամ FLAG_SECURE-ի դեպքում։
Այն դիմադրում է ջնջմանը. RatHat-ը կարող է ջնջման հաստատումը ծածկել Google Play-ի կեղծ սխալով։ APK-ի ջնջումից հետո local-service փաթեթը աշխատում է կյանքի ցիկլից դուրս, ստուգում ապի առկայությունը և վերատեղադրում՝ վերականգնելով թույլտվություններն ու Accessibility-ն։
Հակավերլուծություն և հեռակառավարում
Dropper-ը պարունակում է երկու գաղտնագրված payload։ Հակավերլուծության չորս շերտերն օգտագործում են ZIP-կոնտեյների կեղծում, 61MB manifest, սխալ լայնության DEX-հրահանգներ և StringFog՝ StringCrypto-ով։ Առանձին շերտը ստուգում է JDWP, ptrace, debug պարամետրեր, Frida, Xposed, root և էմուլյատորի նշաններ։
Ապը HTTP-ով գրանցվում է և heartbeat-ներով պահում WebSocket՝ HMAC-SHA256 վավերացմամբ։ Go-գործակալը բացում է տեղական HTTP սերվեր 127.0.0.1:7910-ում և բուֆերացնում օֆլայն առաջադրանքները։ FRP-ն ապահովում է մշտական հակադարձ թունել։ Ըստ zLabs-ի, ճարտարապետությունը հասանելիությունը պահում է հիմնական ապի ջնջումից հետո։
Աղբյուրներ: Malwarebytes · Security Affairs · Fox News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։