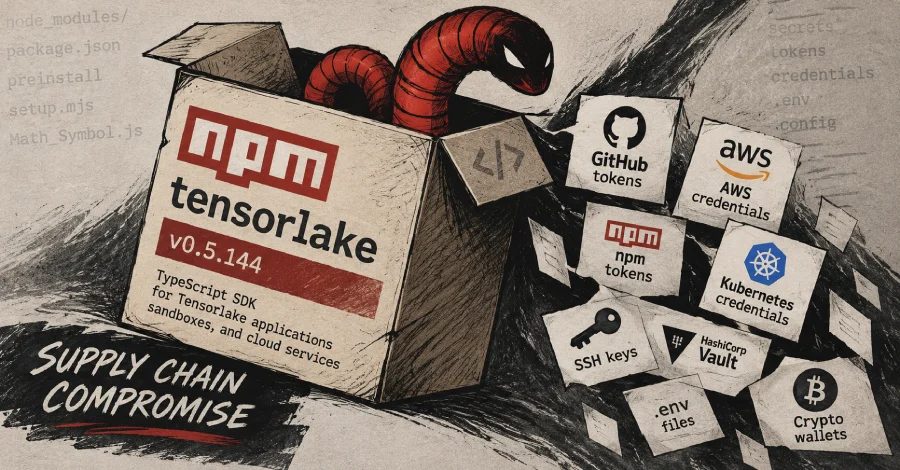
Tensorlake-ի npm փաթեթը կոտրվել է Shai-Hulud-ի ներկայացված մոլախոսի տարածման համար
npm փաթեթը tensorlake, TypeScript SDK, ChainDrop-ի մատակարարման շղթայի հարձակմամբ կոտրվել է: Վնասակար 0.5.144 տարածել է ինքնատարածվող մոլախոս, որը գողանում էր ներկայացման տվյալները npm-ից, GitHub-ից, AWS-ից, Vault-ից և Kubernetes-ից:
npm փաթեթը „tensorlake“, Tensorlake-ի հավելվածների, sandbox-ների և ամպային ծառայությունների TypeScript SDK-ն կոտրվել է ChainDrop / Shai-Hulud-ի մատակարարման շղթայի հարձակմամբ: Socket-ի տեղեկությամբ, վնասակար 0.5.144-ը „պարունակում է ծածկագրված կոդ, որը գողանում է ներկայացման տվյալները, արտահոսում է գաղտնիքները, հաստատում է մուտք և կատարում է հեռահար կոդ“: Տարբերակը հեռացվել է npm-ի ռեեստրից:
Ինչպե՞ս տեղի ունեցավ կոտրումը
Վերլուծությամբ, կոտրված թողարկումը պարունակում է preinstall hook, որը գործարկում է JavaScript ֆայլը (package/lib/setup.mjs): Ծածկագրված բեռնիչը Bun-ով բեռնում է հիմնական ներկայացման տվյալների մոլախոսը, ինքնատարածվող մոլախոսը (package/lib/Math_Symbol.js): Գողը գողանում է լոկալ ֆայլերից, CI-ից, Kubernetes-ից և Vault-ից: Այն նաև տեղադրում է HackBrowserData-ն, արտահոսում է գողացվածը, մնում է հոսթի վրա և գործարկում է հեռահար կոդ:
Socket-ի նախազգուշացմամբ, ռիսկը մեկ API բանալին է սահմանափակում: „Ցանկացած գաղտնիք, որի վրա գործընթացը մուտք ունի, կարող է բացահայտվել, իսկ կայունությունը կախվածությունների ջնջումից հետո էլ պահպանում է հասանելիությունը հարձակում կատարողի համար“:
Թիրախային տվյալները և տարածումը
Վնասակար կոդը գողանում է npm-ի և GitHub-ի թոքենները, AWS-ի ներկայացումը և գաղտնիքները, HashiCorp Vault-ի տվյալները, Kubernetes-ի մուտքերը, SSH բանալիները, .env ֆայլերը, կրիպտովալյութի դրամապանակները, մեսենջերների տվյալները և Anthropic Claude-ի, Cursor-ի, Kiro-ի, Windsurf-ի և Zed-ի հետ կապված կոնֆիգուրացիաները և MCP ֆայլերը:
Տարածման համար մոլախոսը ստուգում է տուժականի անունով հրապարակված փաթեթերը, ստեղծում է Sigstore provenance և նորից հրապարակում է կոտրված տարբերակները: Կեղծ Copilot/Dependabot workflow-ը ցույց է տալիս, որ GitHub Actions workflow-երին էլ ծածկում է: command-and-control endpoint-ը (iseekaigogo[.]com) Ethereum-ի պայմանագրով է կապվում, իսկ GitHub-ը պահեստային ալիք է օգտագործում գաղտնագրված տվյալները հանրային պահեստում տեղադրելու համար „Shai-Hulud: Here We Go Again“ նկարագրությամբ:
«Մահվային թոքենի» մեխանիզմը
«Մահվային թոքենի» բաղադրիչը PowerShell-ի մոնիտորով գողացված GitHub թոքենով ստուգում է api.github.com/user-ը: Եթե զեծելը չեղարկում է թոքենը, մոնիտորը Invoke-Expression-ով գործարկում է հարձակում կատարողի handler-ը, որը կարող է փոփոխող ռուտին լինել, Shai-Hulud-ի նախորդ ալիքների նման:
Ժամանակագրությունը և արձագանքը
StepSecurity-ի տեղեկությամբ, վնասակար ֆայլերը tensorlakeai/tensorlake-ի main branch-ում ներկայացվել են պահապանի անունով, այնուհետև նույն պահեստից թողարկվել են: Առաջին commit-ը տեղի է ունեցել 2026 թվականի հոկտեմբերի 7-ին, 01:20 UTC-ին: Մեկ օր անց release workflow-ը 0.5.144-ը հրապարակել է npm-ում:
StepSecurity-ի Ashish Kurmi-ն նշել է, որ վնասակար կոդը մուտք ունի պահեստների .claude/settings.json և .vscode/tasks.json ֆայլերին, ուստի Claude Code-ում կամ VS Code-ում նախագծի բացման ժամանակ նորից է գործարկվում:
ChainDrop-ը առաջին անգամ արձանագրվել է 2026 թվականի օգոստոսին, երբ հազարավոր npm փաթեթներ, այդ թվում՝ Keyv-ն և Cacheable-ը, պարունակում էին Mini Shai-Hulud-ի տարբերակը: Այն տարածվել է ծածկագրված Bun-ի JavaScript payload-ով: Վերջին դեպքը մատակարարման շղթայի հարձակումը տարածում է AI ագենտների ենթակառուցվածքի վրա և ցույց է տալիս, որ վտանգի գործոնները ավելի ու ավելի հաճախ ընտրում են AI գործիքները և ծառայությունները:
Վնասակար տարբերակը տեղադրած օգտատերերին խորհուրդ է տրվում անհապաջեջ ջնջել այն և փոխել ներկայացման տվյալները:
Հղումներ: The Hacker News
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։